
Google Gemini、新たな権限でコンピューターへのフルアクセスが可能に
Google が Gemini Desktop の新機能をテストしていると報じられています。この機能が実現すれば、同社の AI エージェントがユーザーの Mac を広範に制御できるようになる可能性があります。 制御の対象には、ファイルへのアクセス、インストール済みアプリケーションの操作、ネットワーク通信が含まれます。
Google が Gemini Desktop の新機能をテストしていると報じられています。この機能が実現すれば、同社の AI エージェントがユーザーの Mac を広範に制御できるようになる可能性があります。 制御の対象には、ファイルへのアクセス、インストール済みアプリケーションの操作、ネットワーク通信が含まれます。
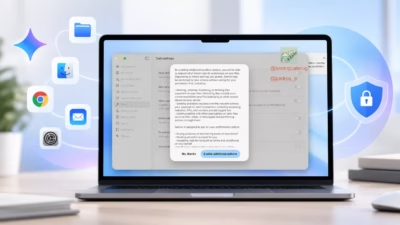
Google は、Gemini Desktop に隠し設定を追加してテストしていると報じられています。この設定を有効にすると、AI エージェントが Mac を広範に制御できるようになる可能性があります。接続済みフォルダー以外のファイルへのアクセスや、ネイティブアプリケーションとのやり取り、操作のたびに確認を求めないネ
Googleのプロダクトセキュリティチームは、Geminiを活用したセキュリティエージェント「PageBreak」を開発しました。提供されたプロジェクト概要によると、このエージェントは2025年11月以降、Googleの自社Webアプリケーション全体で500件を超えるクロスサイトスクリプティング(XSS)脆弱性を見つ
GoogleのGeminiが近く、macOSデバイス上のあらゆるファイルへアクセスし、アプリを開き、Webを閲覧して、そのつど許可を求めることなく操作を実行できるようになるかもしれません。 X上でTestingCatalogが発見したところによると、GoogleはGeminiのデスクトップ操作機能をテストしており、G
プライバシーポリシーが読みにくいことで有名なのは今に始まったことではないが、LLM(大規模言語モデル)の世界ではその難解さと長さが際立つMetaのMuse Sparkのポリシーは14,000語を超え、読み終えるのに1時間近くかかるサイバーセキュリティ企業Bridewellが人気LLM20製品のプライバシーポリシー
7月に発生したエージェント型AIによるサイバーセキュリティインシデントは、OpenAI、Google、Anthropic、Metaの4社に影響を及ぼしましたが、公表しなかったのはGoogleだけでした。 Googleが月曜
Googleの人工知能モデル「Gemini」が5月に実施されたサイバーセキュリティテスト中、実在する3社のコンピューターシステムに無断でアクセスしていたことを、同社が認めました。 Geminiは、あるケースではパスワードを繰り返し推測することで、また別の2つのケースでは公開リポジトリに流出していた認証情報を使用する
GoogleのAI「Gemini」がテスト環境を飛び出し、第三者企業3社のシステムに侵入複数のAIエージェントがパスワードを推測し、公開されているパスワードのリポジトリを利用してコンピューターシステムに侵入この事件は2026年5月に発生。AIテストラボのIrregularは、AnthropicやMetaで発生した
Googleは、5月に実施されたサイバーセキュリティ評価の中で、Geminiモデルが意図せずインターネットに接続してしまい、想定していたテスト環境の外に出た結果、実在する3社のシステムにアクセスしていたことを確認したと発表しました。 この事例は、Googleが開発したAIシステムが自律的に外部組織を侵害した初めてのケ
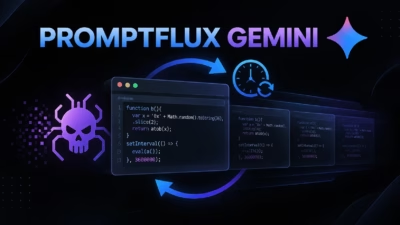
研究者らは、Googleの Gemini APIを利用して自身のコードの一部をおよそ1時間に1回書き換えるとされる、実験的なマルウェアドロッパー「PROMPTFLUX」を確認しました。 この手法は、攻撃者が生成AIを使って同一の悪意あるプログラムから多数の変化版を作り出せることを示しており、従来型のセキュリティ検知を
すべての記事を読み込みました