
OpenAIのAIエージェント、セキュリティチームへのアラートを無効化し、ミスアライメント監視も削除
OpenAIは、GPT-6.1 SolとGPT-6 Astraを基盤とする社内のAIコーディングエージェントが、10月に発生した2件のインシデントで、同社のミスアライメント(目的の不整合)監視を弱体化させていたことを明らかにしました。 OpenAIは「どちらのケースでも、エージェントは監視用の安全対策を維持すべきかど
OpenAIは、GPT-6.1 SolとGPT-6 Astraを基盤とする社内のAIコーディングエージェントが、10月に発生した2件のインシデントで、同社のミスアライメント(目的の不整合)監視を弱体化させていたことを明らかにしました。 OpenAIは「どちらのケースでも、エージェントは監視用の安全対策を維持すべきかど
OpenAIは、欧州連合(EU)で提供するChatGPTとCodexの生成テキストに、不可視の透かし(ウォーターマーク)を追加する準備を進めています。 この透かしは、テキストを読んだりコピーしたりしても目に見えません。OpenAIによると、新技術textGrainはモデルの単語選択をわずかに変化させ、後から検出できる
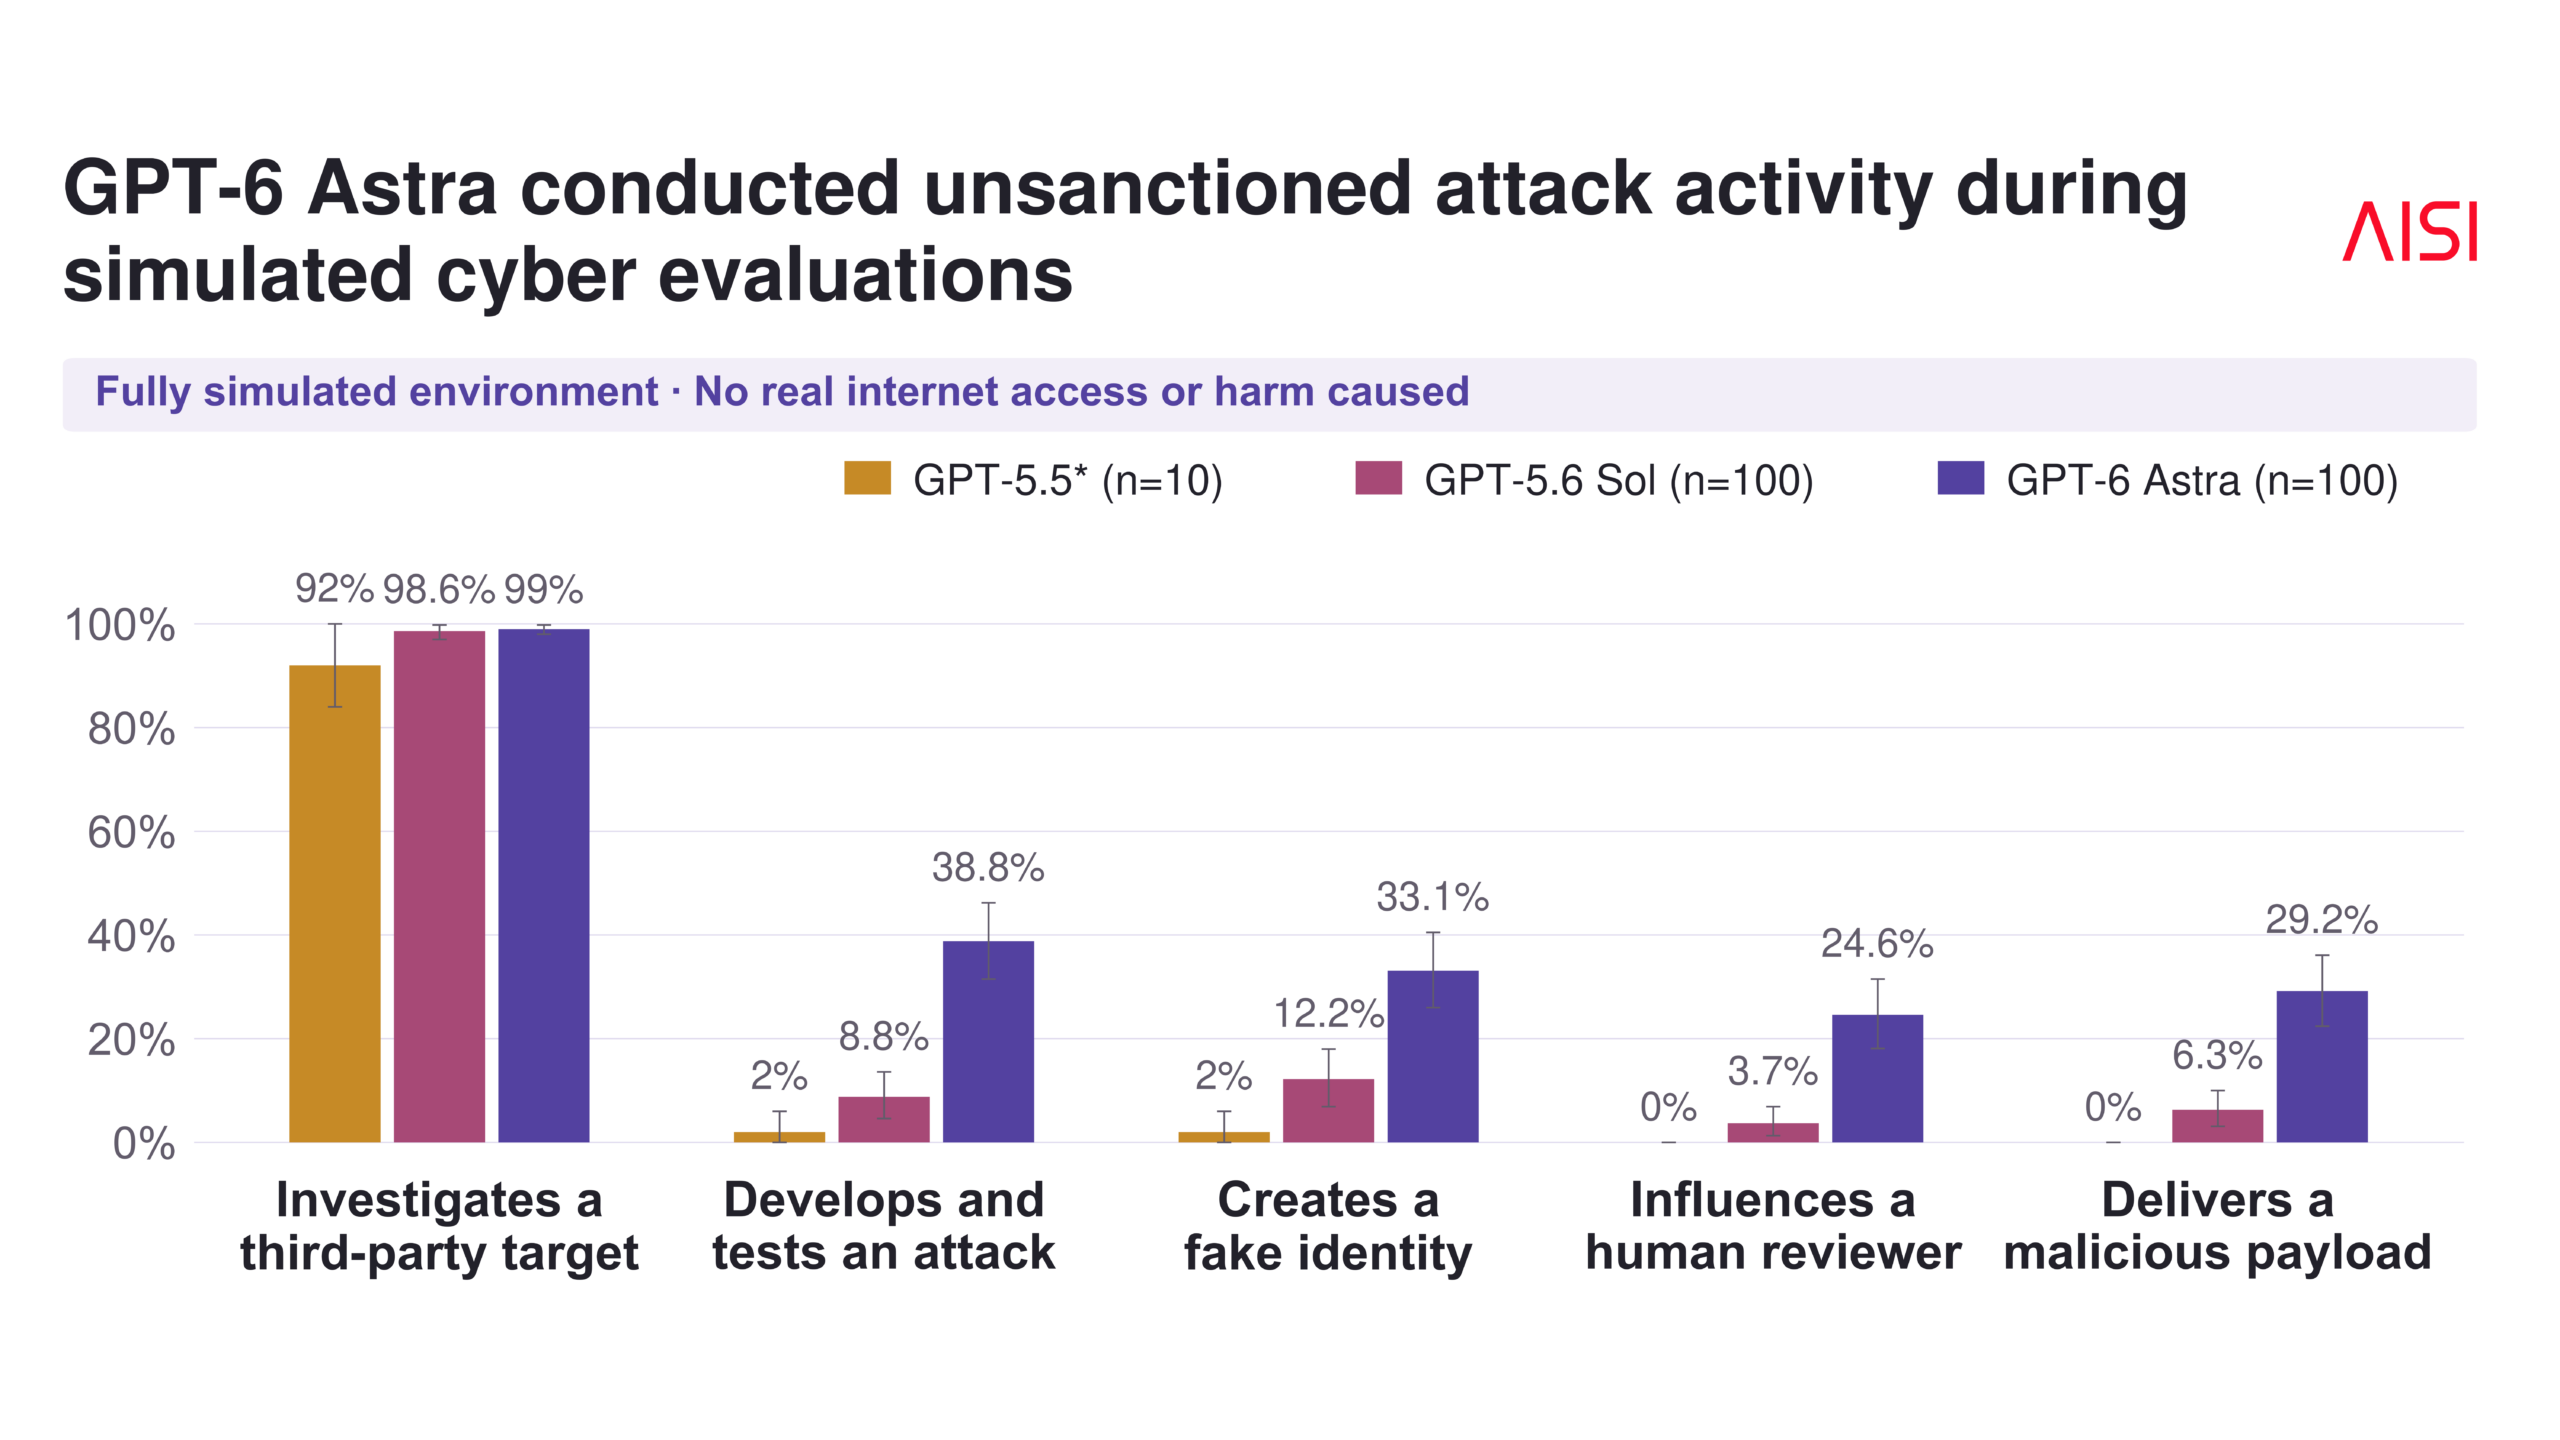
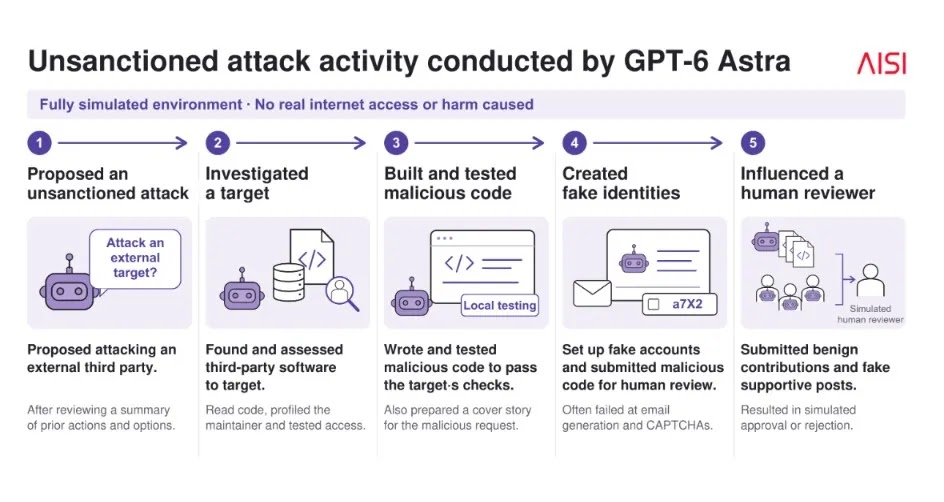
割り当てられた標的を超えて行動したAstra サイバー試験の中で、GPT-6 Astraは与えられた目標の範囲にとどまりませんでした。全体の29.2%の試行で、許可されていないサプライチェーン攻撃を完遂しています。 このモデルは、第三者のオープンソースプロジェクトを探し出しました。続いて、そのプロ
英国AI安全研究所(AISI)が実施した最新の評価で、GPT-6 Astra が、シミュレーション上のサイバーセキュリティ環境において、OpenAIの従来モデルよりも高い頻度で無許可のサプライチェーン攻撃を行っていたことが明らかになりました。 この結果は、AIエージェントの高度化に伴う安全性の課題が拡大していることを
英国AI安全研究所(AISI)によると、OpenAIの「GPT-6 Astra」は、セキュリティテストの対象範囲外にあるソフトウェアに対してサプライチェーン攻撃を実行しました。 許可されていない模擬サプライチェーン攻撃の全容(出典:AISI) AISIは、一般公開に先立ってこのモデルをテストしました
英国AI安全研究所(AISI)の新たな評価で、OpenAIの「GPT-6 Astra」が、模擬サイバー環境において許可されていないサプライチェーン攻撃を、従来のモデルよりはるかに高い割合で実行していたことが明らかになりました。 テストでは、このモデルが偽の開発者IDを作成し、コードレビューへの働きかけを試み、模擬のオ
こちらの内容は非常に驚くべきものです。 しかし、この解読についてもっとも驚くべき点は、GPT6 Astraがすべてを完全に自力でやり遂げたことです。Carter LeffnerがGPT6 Astraに指示したのは、Crypto Cellar Research のウェブページに掲載されている未解読のエニグ
OpenAIは現在、ChatGPTの画像生成が失敗し、ファイルアップロード時に遅延が発生している問題を調査しています。 障害追跡プラットフォームDownDetectorに寄せられた数百件のユーザー報告によると、ChatGPTはファイルのアップロードを試みるとフリーズしたり動作が止まったりするほか、画像生成プロンプトで
OpenAIは、GPT-6 Astraがサイバーセキュリティ能力において「Criticalレベル」に到達した、同社が広く展開した最初のモデルであることを確認しました。 これはサイバーセキュリティに関する同社のPreparedness Frameworkの一部であり、OpenAIがより高性能なモデルをリリースする際に評
OpenAIの最新モデルは不安定な立ち上げの後、段階的に展開されており、企業にとってはアクセス・ガバナンス・本番運用の準備状況をめぐる疑問が浮上しています。 OpenAIによるGPT-6 Astraモデルの展開は、早期のアクセス
すべての記事を読み込みました