
D-LinkとUbiquitiの機器がハッカーに乗っ取られ、帯域幅を不正に収益化される
攻撃者は脆弱な機器を悪用し、正規の帯域幅共有ソフトウェアをインストールしてインターネット接続を乗っ取った侵害されたシステムはひそかにプロキシネットワークへ組み込まれ、匿名での犯罪行為に利用されたこの攻撃は34カ国の少なくとも143台の機器に影響し、パッチ適用とアクセス制御の不備を浮き彫りにした攻撃者はシステムに侵
攻撃者は脆弱な機器を悪用し、正規の帯域幅共有ソフトウェアをインストールしてインターネット接続を乗っ取った侵害されたシステムはひそかにプロキシネットワークへ組み込まれ、匿名での犯罪行為に利用されたこの攻撃は34カ国の少なくとも143台の機器に影響し、パッチ適用とアクセス制御の不備を浮き彫りにした攻撃者はシステムに侵
ロシア語圏とみられる攻撃者が、数百のAIエージェントを使ってPaperCut NG/MFサーバーを悪用し、Windowsの認証情報を盗み出しました。さらに、社内ネットワークへ再利用可能なアクセス経路も確保しています。 GreyNoiseは、48カ国・395組織に属する少なくとも440のインスタンスが侵害されたことを確
ハッカーが34カ国で少なくとも143台のデバイスを侵害し、プロキシソフトウェアをインストールして、被害者のインターネット回線から収益を得ていました。この攻撃キャンペーンは、インターネットに公開されたネットワークデバイスを標的にしています。所有者の許可なく、これらをレジデンシャルプロキシのノードに変えていました。 この
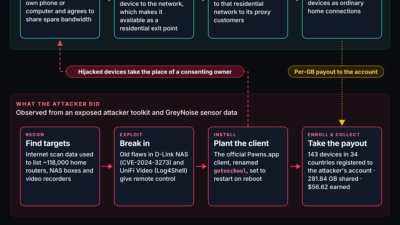
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
プロキシジャッキング(proxyjacking)キャンペーンにより、34カ国のデバイスが被害を受けています。攻撃者は被害者のインターネット接続を、商用の residential proxy ネットワーク経由で収益化していました。 攻撃者は、利用者がインターネット接続を共有して報酬を得られる正規の帯域共有アプリ「Paw
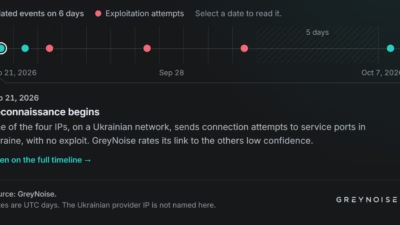
正体不明の攻撃者グループが9日間にわたり、ウクライナ国内に設置されたHikvision製カメラに対して執拗な攻撃を仕掛け、5年前に公表された深刻な脆弱性の悪用を試みていました。 GreyNoiseのサイバーセキュリティアナリストが報告したところによると、2026年9月23日から10月1日にかけて、
ウクライナにあるHikvision製の監視機器を狙い、リモートコマンド実行の試行が短期間に集中して発生しました。時期は、ロシアによるミサイル・ドローン攻撃と重なっています。Ethicalhacking tools GreyNoiseによると、攻撃の試行は2026年9月21日の事前偵察に続き、9月23日から10月1日ま
ウクライナ国内のHikvision製監視機器に対する悪用の試みが短期間に集中して急増していたことが、新たに明らかになりました。観測された活動のほぼすべてが、4つのIPアドレスによるものでした。 この攻撃キャンペーンが狙ったのは、深刻なコマンドインジェクションの脆弱性であるCVE-2021-36260です。パッチが未適
9月24日、脅威検知企業のGreyNoise Intelligenceは、米国内の単一のIPアドレスがCitrix NetScalerの導入環境をスキャンし、リモートコード実行(RCE)攻撃を仕掛けていることを観測しました。同社は顧客に対し、この悪意ある活動について警告を発しました。その後の2日間で、NetScaler
サイバーセキュリティ企業各社によると、攻撃者はCitrix NetScalerのゼロデイ脆弱性「CVE-2026-88772」を悪用し、独自のWebシェルやトンネリング型マルウェアを設置していました。さらにroot権限を奪取して認証情報を窃取し、内部ネットワークへ侵害を広げています。 Mandiantによると、攻撃は
すべての記事を読み込みました