
GitLab、正規表現コンパイラの新たな最大深刻度のコード実行脆弱性で警告
GitLabは、正規表現コンパイラに存在する最大深刻度の脆弱性に対するセキュリティパッチを公開しました。この脆弱性を悪用されると、リモートの攻撃者が脆弱なサーバー上で任意のコードを実行できる恐れがあります。 この問題はCVE-2026-110264として追跡されています。GitLabのバグ報奨金プログラム「Hacke
GitLabは、正規表現コンパイラに存在する最大深刻度の脆弱性に対するセキュリティパッチを公開しました。この脆弱性を悪用されると、リモートの攻撃者が脆弱なサーバー上で任意のコードを実行できる恐れがあります。 この問題はCVE-2026-110264として追跡されています。GitLabのバグ報奨金プログラム「Hacke
セキュリティ
グローバル市場の中核を担うのはHackerOneとBugcrowdです。欧州ではIntigritiとYesWeHackが先頭に立ち、Synackは審査済みのレッドチームによって、非公開かつ高い保証水準を求める市場を牽引しています。 本記事では、クラウドの運営モデル、トリアージの品質、管轄(法
GitLab、最高深刻度の脆弱性にパッチを公開 GitLabは、特定の条件下で攻撃者がサーバー上で任意のコードを実行できる重大な脆弱性を修正しました。攻撃にパスワードやユーザーの操作は必要ありません。 この脆弱性にはCVSSで最高値の10.0が付けられました。開発元は緊急の修正版をリリースし、自己
GitLabは、セルフマネージド版のインスタンスを利用しているユーザーに対し、CI/CDの正規表現コンパイラーに存在する重大な脆弱性(CVE-2026-97229)へのパッチ適用を強く呼びかけています。この脆弱性を悪用されると、リモートの攻撃者がGitLabサーバー上で任意のコードを実行できる恐れがあ
GitLabは本日、CI/CDの正規表現コンパイラに存在する最高深刻度の脆弱性について、ユーザーに直ちにパッチを適用するよう呼びかけました。この脆弱性を悪用されると、リモートの攻撃者が標的のインスタンス上で任意のコードを実行できる恐れがあります。 この重大なセキュリティ上の欠陥はCVE-2026-97229として追跡
GoogleやMicrosoftなどの企業は、AIの活用により、自社製品でこれまでよりはるかに多くの脆弱性を発見しています。しかし同じ技術のせいで、公開の脆弱性報告プログラムには、憶測に基づくものや重複したもの、ハルシネーション(幻覚)によるものなど、大量の報告が押し寄せ、機能不全に陥りつつあります。こうし
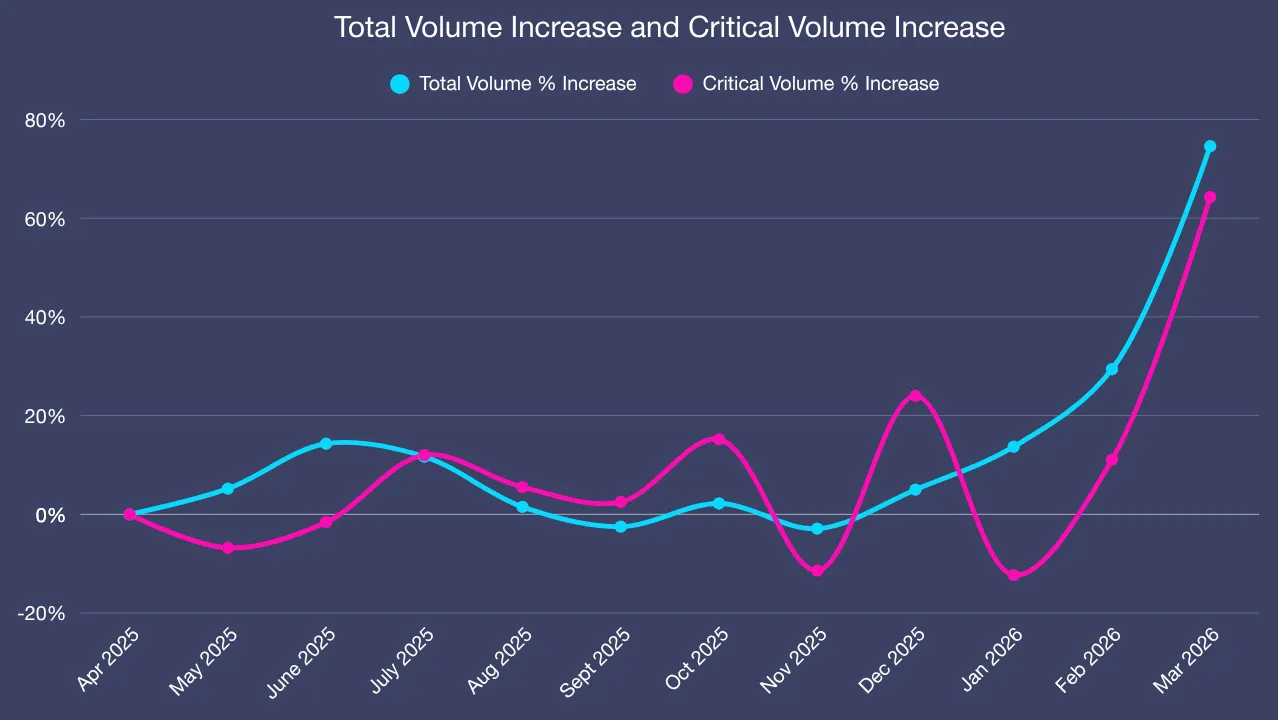
Intelのシステムから高額な脆弱性を見つけ出しても、金銭的な見返りは得られなくなりました。同社は9月中旬、報奨金を支払う従来のバグバウンティ制度を廃止し、責任ある開示のための窓口に置き換えました。脆弱性の報告先は、Intigritiで運営されるIntel Vulnerability Disclo
2週間にわたる集中型サンドボックスバグ報奨金プログラムには1,285件の報告が寄せられましたが、顧客データにアクセスできたケースはありませんでした。 Vercel Sandboxは、Firecrackerベースのマイクロ仮想マシン環境であり、信頼できないAIエージェントのコードを隔離するためのツールです。Vercel
GitHubは、特殊な細工を施したGitリポジトリ操作によってトリガーされる重大なリモートコード実行(RCE)脆弱性を発見したセキュリティ研究者Saif Ghani氏に対し、10万ドルのバグバウンティを支払ったと報じられています。 CVE-2026-3854として追跡されているこの脆弱性は、GitHubが協調的な脆弱
すべての記事を読み込みました