
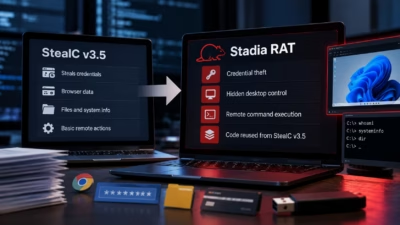
StealCマルウェアがOperation Endgameによる摘発後に「Stadia RAT」として復活
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
StealCの販売者が、StealC v3.5のコードを流用した新型マルウェア「Stadia RAT」を引っ提げて戻ってきました。認証情報の窃取、隠しデスクトップの操作、リモートでのコマンド実行を併せ持つ脅威です。 欧州刑事警察機構(Europol)がOperation Endgameの一環としてStealCを壊滅状
DarkCoreは、盗んだセッションを再利用するための専用ブラウザーとともに販売されているリモートアクセス型トロイの木馬(RAT)です。攻撃者はパスワードを入力せずに、Gmail、WhatsApp、MediaFireへアクセスできる可能性があります。 宣伝されているリバースプロキシ機能は、通信を感染端末のIPアドレス
専用ブラウザを売りにしたリモートアクセス型トロイの木馬(RAT)が確認されました。攻撃者は盗んだセッションを再利用し、被害者のIPアドレスから接続しているように見せかけることができる可能性があります。 宣伝されている機能は、Gmail、WhatsApp、YouTube、MediaFireなどのサービスを標的としていま
StealCの販売者が、モジュール型リモートアクセス型トロイの木馬「Stadia」とともに再び姿を現しました。摘発された情報窃取型マルウェア(インフォスティーラー)を、エンドポイントを持続的に制御するプラットフォームへと拡張したものです。 Varonis Threat Labsが提供した調査によると、このマルウェアは
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
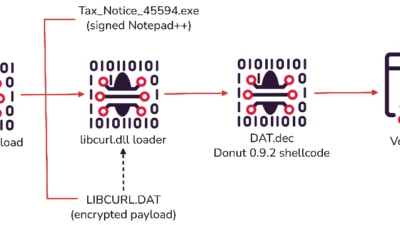
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
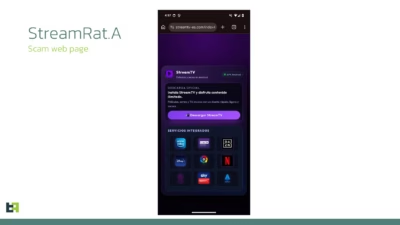
StreamRATは、MetaやTikTokの無料テレビ配信を装った偽広告を通じて拡散される、新たに確認されたAndroidバンキングトロイの木馬です。 「Steamtv Esp.」として追跡されているこのキャンペーンは、主にスペイン語圏のAndroidユーザーを標的としており、2026年6月11日から7月3日にかけ
要点 urlscan.ioで.vbsファイルを直接配信しているURLを調べたところ、世界全体でわずか3件しかヒットしませんでした。回収できるまで稼働していたのは1件のみで、未文書化のx86-64ペイロードに至る一連のチェーンをすべて内包した3.3 MBのスクリプトでした 5段階のチェーンは、難読化されたVBScri

サイバーセキュリティ研究者らは、感染したシステム上で隠されたWindowsデスクトップを攻撃者が操作できるようにする、機能満載のマルウェア株Shadow hVNCを発見しました。 従来のリモートアクセスツールとは異なり、このマルウェアは別個のデスクトップセッションを作成します。犯罪者はこのセッション上でブラウザを起動

Abyssosは侵害後の活動を担うポストエクスプロイテーションフレームワークとして機能します。攻撃者はデバイスへのアクセスを獲得すると、このRATを使ってファイルを探索し、認証情報を収集したり、活動を監視したり、コマンドを実行したり、追加のペイロードをダウンロードしたり、被害者のシステムを遠隔操作したりすることができ
すべての記事を読み込みました