
韓国の教会へのサイバー攻撃、100万人超の信徒データが流出
韓国の大手教会2カ所がサイバー攻撃を受け、約105万件の信徒記録が流出していたことが、ある分析で明らかになりました。 侵入には、窃取された認証情報、脆弱なアプリケーション、データベースへのアクセス、そして盗んだ情報の持ち出しに使われたクラウドストレージが関与していました。 研究者らは、米国内にある攻撃者のサーバー(1
韓国の大手教会2カ所がサイバー攻撃を受け、約105万件の信徒記録が流出していたことが、ある分析で明らかになりました。 侵入には、窃取された認証情報、脆弱なアプリケーション、データベースへのアクセス、そして盗んだ情報の持ち出しに使われたクラウドストレージが関与していました。 研究者らは、米国内にある攻撃者のサーバー(1
ここ数年、AIモデルを選ぶ際には、ベンチマークスコアの高いものを探したり、なじみのあるプロバイダーを選んだりするのが一般的でした。 どのAIモデルが「最良」かという議論は、AIセキュリティ研究者の間でSNS上の定番の話題になりました。しかし、脆弱性検出にAIを活用しようとするセキュリティチームにとって
Edgescanは、エージェンティックAIとEdgescanが蓄積してきたセキュリティインテリジェンスを土台とする自律型ペネトレーションテスト機能「Edgescan Atomic」の提供開始を発表しました。Edgescan Atomicは、Edgescanの既存の継続的セキュリティプラットフォーム上で
攻撃者は、ERPのWebシェル、特権データベースへのアクセス、漏えいした認証情報、不十分な認可制御を組み合わせ、2つの異なる侵入経路で韓国最大級の教会2か所に侵入しました。 Oasis Securityは、攻撃者のサーバーから回収したファイルを分析しました。その結果、両組織で信徒、従業員、財務、管理に関する情報が大規
Siembaは、API Security Testing機能の一部として、IDOR(安全でない直接オブジェクト参照)の自動テストを発表しました。この機能はREST、GraphQL、SOAPの各APIを対象に、顧客データの露出につながりやすい脆弱性クラスをテストします。 200エンドポイントのAPIコレ
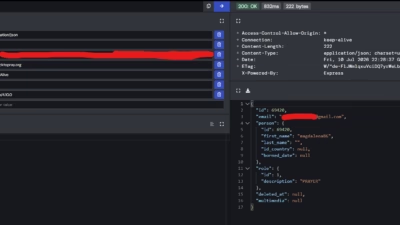
祈りのためのアプリでさえ、他人の秘密を守り切れなかったようです。教皇の「世界祈願ネットワーク」の公式アプリであるClick To Prayが、数十万人分のユーザーの氏名やメールアドレスなどのデータを流出させていたことが分かりました。原因はアクセス制御システムにあった単純な欠陥でした。 この問題を発
2019年にローマ教皇フランシスコが立ち上げた祈りアプリに、セキュリティ上の欠陥が存在していたことが分かりました。この欠陥により、何十万人ものユーザーの個人情報が外部に晒される状態が続いていましたが、今年になってようやく修正されました。 このアプリ「Click To Pray」は、教皇の「世界祈祷ネットワーク」向
バチカンの公式「Click to Pray」プラットフォームで発見された重大なアクセス制御の脆弱性により、70万件を超えるユーザーの個人情報が露出していました。基本的なWebセキュリティの設定ミスが、大規模なユーザーベースを依然として危険にさらし続けていることを改めて示す事例です。Softwarevulnerabil
セキュリティ (セキュリティ)聖なるはずが、穴だらけ ローマ教皇公認で世界
バチカンの人気ウェブサイトおよびモバイルアプリが、数十万人ものユーザーの氏名とメールアドレスを漏洩させていたことが分かりました。「Click to Pray」はバチカンの公式祈祷アプリです。ユーザーはこのアプリに登録することで、日々の祈りの言葉や、教皇関連のコンテンツを継続的にスマートフォンやパソコンで受け取ることがで
すべての記事を読み込みました