
新たなプロキシジャッキング攻撃、ネットワーク機器の脆弱性を悪用して隠密なプロキシ基盤を構築
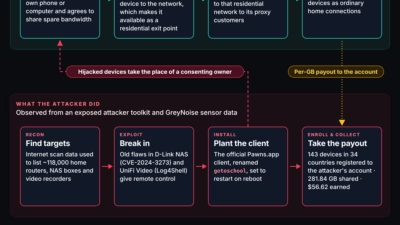
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
ランサムウェア対策は、アラートだけに頼っていては成り立ちません。特にMSSP(マネージドセキュリティサービスプロバイダー)にとっては、攻撃者のインフラや新たに現れたキャンペーンを先回りして探し出せるかどうかが、大規模なインシデントになる前に脅威を見つけられるかを左右します。ProtectDevices 脅威インテリジ
「Iron Man System」は、銀行、宅配業者、税務当局、交通当局など、世界各地の信頼された組織になりすました既製のWebサイトを犯罪者に提供する、商用のフィッシング・アズ・ア・サービス(PhaaS)プラットフォームです。 研究者らはヒューマンインテリジェンス活動を通じてライセンスを購入し、隔離されたラボ環境内
1. エグゼクティブサマリー Resecurityは、「Iron Man System」の名称で販売されている商用のフィッシングキット・アズ・ア・サービス(PhaaS)の基盤を特定し、全体像を明らかにしました。このキットは、犯罪者向けに自己ホスト型パッケージとし
攻撃者が2026年10月8日、npmパッケージtensorlakeの悪意あるバージョンを公開しました。自己複製型サプライチェーンワーム「Shai-Hulud」の新たな亜種が仕込まれています。 問題のリリースはtensorlakeのバージョン0.5.144です。開発者のシークレットを窃取し、ブラウザに保存された暗号資産
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
ロシア語を話す Gentlemen ランサムウェアのアフィリエイトが、実際の侵入作戦で Model Context Protocol(MCP)を使ってコマンドを実行していたことが分かりました。AIコーディングアシスタントのツールインターフェースを、実運用のコマンド&コントロール(C2)チャネルに転用した形です。 この
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
正規のリモート監視・管理(RMM)ソフトウェアを悪用したフィッシングキャンペーンが確認されました。攻撃者はこれを使ってWindowsシステムへの永続的なアクセスを確立し、認証情報の窃取につなげています。 このキャンペーンからは、最近よく見られる攻撃傾向がうかがえます。攻撃者は脆弱性を突いたり、あからさまな独自マルウェ
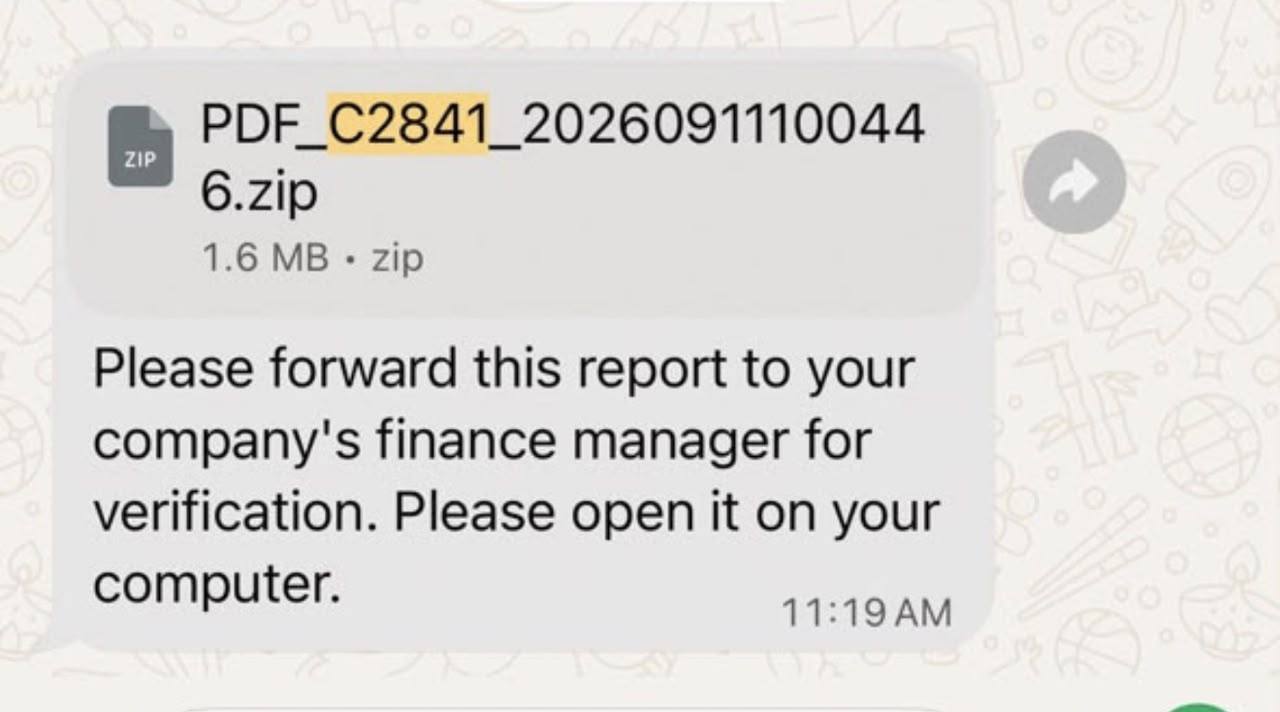
SilverFoxに関連する攻撃者が、偽のソフトウェアポータルや署名付きバイナリの悪用にとどまらず、新たな手法を取り入れています。アクセス元を判別し、被害者になり得る人物とセキュリティ研究者を見分けて配信内容を変える「訪問者認識型」の配信インフラです。Cloudsecurity products Pelagosxは最
すべての記事を読み込みました