
Anthropic、小型AIモデルが自己増殖型AIワームの動力源になり得ると警告
Anthropicの研究により、小型AIモデルがさまざまなハードウェア上で推論サーバーを構築できることが分かりました。将来、ネットワーク接続されたデバイスを狙うAIワームが登場するのではないかという懸念が高まっています。 AI研究企業のAnthropicは、小型AIモデルが多様なハードウェア上で推論サーバーを構築でき
Anthropicの研究により、小型AIモデルがさまざまなハードウェア上で推論サーバーを構築できることが分かりました。将来、ネットワーク接続されたデバイスを狙うAIワームが登場するのではないかという懸念が高まっています。 AI研究企業のAnthropicは、小型AIモデルが多様なハードウェア上で推論サーバーを構築でき
IoT機器を狙ったサイバー攻撃がまた発生しました。今回の舞台はフランスです。 被害を受けたあるスーパーマーケットチェーンによると、ハッカーが冷蔵ユニットの温度を制御するソフトウェアを乗っ取り、一部の機器が一晩のうちに50℃(120°F)まで上昇したということです。 […] 通常、スーパーマーケットの冷凍庫は
小型のAIモデルが、データセンターを使わずに市販のIoT機器間で自己複製できるようになるまで、あと数カ月かもしれません。Anthropicのフロンティア・レッドチームによる研究で明らかになりました。 この研究は、感染した機器上で独自のモデルを直接動かすAIワームを対象としています。こうしたマルウェアは、停止させるため
Anthropicの研究者らは、小型の人工知能(AI)モデルが、まもなく家庭向けのIoT(モノのインターネット)機器の間で自律的に複製を広げる可能性があると懸念を示しました。 こうした動きが進めば、データセンターのインフラに依存せず、独立して稼働する分散型ネットワークが生まれる恐れがあります。 2026年10月12日
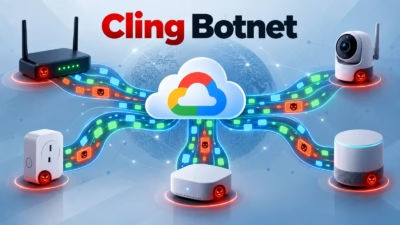
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
インターネットに公開されたIoT機器の既知の未修正脆弱性を悪用し、正規の公開STUNサーバーを悪用して、侵害したシステムを遠隔操作可能なプロキシノードとして到達可能な状態に保つLinux向けプロキシ型バックドアが確認されました。 FortiGuard Labsは「ClingSTUN」と名付けたこのマルウェアにつ
産業用途やIoT(モノのインターネット)環境で使われるオープンソースのデータベースに、新たな脆弱性が見つかりました。認証を受けていない攻撃者が、細工したネットワークパケットを1つ送るだけで、脆弱なサーバーをクラッシュさせられる可能性があります。ゼロデイ脆弱性として CVE-2026-42542 が割り当てられたこの問題
Forescout Vedere Labsによる最新の調査で、重要な運用機器や医療機器がIT資産やIoT資産と同じネットワークセグメントを共有しているケースが頻繁に見られることが分かりました。これにより、攻撃者は初期侵入後に横展開する機会を得やすくなる可能性があります。 同社のサイバーセキュリティ研究
運用技術(OT)や接続された医療機器を運用する組織の大半が、それらのシステムを専用のネットワークセグメント上で管理していないことが、Forescout傘下のVedere Labsによる新たな調査で明らかになりました。 同サイバーセキュリティ企業の研究者は、209の組織にまたがる47,700のネットワークセ
Forescoutによると、OT機器や医療機器(IoMT)を含むネットワークセグメントのうち、半数近くにIT機器やIoT機器も混在しており、攻撃対象領域を拡大させて横方向移動(ラテラルムーブメント)のリスクを高めているといいます。 このセキュリティベンダーは、複数業界の組織にまたがる47,700件の実際のネット
すべての記事を読み込みました