
Anthropic、AI終末論をあおるためまたも「まだ存在しない脅威」を持ち出す
恐怖ほどAI製品を売り込むものはありません。Anthropicは新たな研究をもとに、自己複製するAIワームが脆弱なIoTデバイスに拡散するまで、あとわずか数カ月かもしれないと主張しています。現実になれば大問題ですが、あくまで仮定の話です。このフロンティアラボは月曜日、研究報告書を公開しました。報告書は、AIモデルが最
恐怖ほどAI製品を売り込むものはありません。Anthropicは新たな研究をもとに、自己複製するAIワームが脆弱なIoTデバイスに拡散するまで、あとわずか数カ月かもしれないと主張しています。現実になれば大問題ですが、あくまで仮定の話です。このフロンティアラボは月曜日、研究報告書を公開しました。報告書は、AIモデルが最
新たに確認された IoT ボットネット「Cling」は、コマンド&コントロール(C2)通信を正規の STUN トラフィックに偽装しています。Google の公開 STUN インフラから届いたように見せかけたパケットも使われています。 この手法により、攻撃者はインターネットに公開された侵害デバイスを操りながら、リアルタ
新たに確認されたIoTボットネット「Cling」は、インターネットに公開された脆弱なデバイスを悪用し、コマンド&コントロール(C2)通信を正規のSTUNトラフィックに偽装します。その中には、Googleの公開STUNインフラから送信されたように見えるパケットも含まれています。 この手法により、攻撃者はコラボレーション
2026年9月22日、当社のOpen WebUIハニーポットに4件のリクエストが届きました。いずれも、ペイロードをダウンロードして実行するよう設計されたPythonコードを含んでいました。4件すべてに対する応答は同じで、401 Not authenticatedでした。 当社のオープンソースのデセプションフレームワー
FBIと司法省は、中国系ハッカーが数年にわたって展開してきた作戦に関連するドメインを押収したと発表しました。この作戦は、諜報活動などを目的に米国の重要インフラ事業者や政府機関を標的にしていたとされています。 当局によると、QTFYという名称で知られる中国政府系のグループが、QScanおよびQTRouterと呼ばれるハ
QTFYとして知られる高度な中国系ハッキング集団が、独自開発の悪意あるプラットフォーム群からなるエコシステムを駆使して、米国政府および重要インフラシステムを積極的に標的にしていると、FBIが警告しました。 同グループは2018年の設立以来約10年
米司法省とFBIは、中国国家が支援するハッキンググループが構築・運用していた2種類のハッキングツールに紐づくドメインを押収しました。これにより、米政府機関に対して長年使用されてきたマルウェアへのアクセスが遮断されました。 QScanとQTRouterと呼ばれるこれらのツールは、QTFYというグループ
Dysphoriaボットネットが大規模なIoT(モノのインターネット)脅威へと拡大しており、Shadowserverの新たな特別報告書では約296,000台の侵害デバイスが確認されています。 この攻撃キャンペーンは、外部に露出したルーター、ゲートウェイ、IPカメラ、その他の組み込みLinuxシステムを標的とし、セキュ
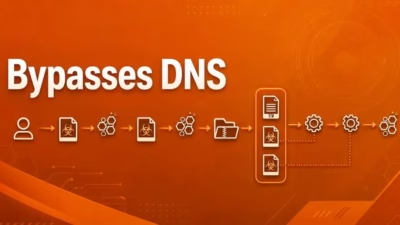
コマンド&コントロール(C2)活動を示すマルウェアサンプルのうち、ほぼ半数がドメイン名を使わずIPアドレスに直接接続していることが、Unit 42の調査で明らかになりました。 この手法により、多くのセキュリティツールが悪意あるインフラの特定・遮断・シンクホール化に利用しているDNSルックアップの過程が省かれてしまいま

2026年第1四半期以降、XLabの研究者たちは「Dysphoria」と名付けられた急速に進化するIoTボットネットファミリーを追跡しています。感染デバイス数は全世界で20万台を超えると推定されています。 Dysphoriaはわずか数カ月の間に複数の亜種とアーキテクチャの変更を経ており、法執行機関の摘発や業界による対
すべての記事を読み込みました