
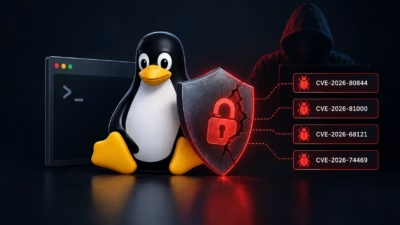
Linuxカーネルに4件のLPE脆弱性、攻撃者がroot権限のシェルを取得可能に
Linux管理者に対し、新たに公表された4件のローカル権限昇格(LPE)脆弱性へのパッチ適用が呼びかけられています。これらはまとめてDirtyAH6、TUNderflow、PPPoEject、DiagSpillと呼ばれており、攻撃者がカーネルメモリを破損させ、影響を受けるシステムでroot権限を取得できる可能性があり
Linux管理者に対し、新たに公表された4件のローカル権限昇格(LPE)脆弱性へのパッチ適用が呼びかけられています。これらはまとめてDirtyAH6、TUNderflow、PPPoEject、DiagSpillと呼ばれており、攻撃者がカーネルメモリを破損させ、影響を受けるシステムでroot権限を取得できる可能性があり
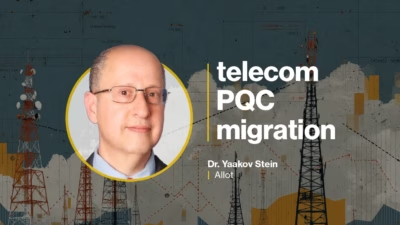
今回Help Net Securityは、AllotのVP CTOであるYaakov Stein博士にインタビューを行い、モバイルネットワークにおけるポスト量子時代への備えとはどのようなものかを聞きました。話題は、加入者IDのマッピング、課金記録、通話メタデータなど、何年にもわたって機密性を保つ必要が

米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Microsoft Internet Key Exchange(IKE) Service Extensionsに存在する深刻な脆弱性を、既知の悪用された脆弱性(KEV)カタログに追加しました。この脆弱性はCVE-2026-33824として追跡されており、現
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Microsoft Windowsの重大な脆弱性を「既知の悪用された脆弱性(KEV)」カタログに追加し、この欠陥が影響を受けるシステムに対して認証不要のリモートコード実行を許す恐れがあると警告しました。 CVE-2026-33824として追跡されているこの

今回のHelp Net Securityのインタビューでは、QuantusのCEOであるChristopher Smith氏に話を聞きました。銀行や病院で暗号資産の棚卸しを行うと、退職済みの元従業員がいまだに保持しているデフォルトパスワードや管理者鍵など、思いがけないものが見つかるといいます。 同氏は
「重大な脆弱性」と呼ばれており、Dirty Fragに似ており、ベンダーはパッチのリリースに躍起になっています。 先月のCopyFailと先週のDirty Fragカーネル脆弱性への対応で右往左往しているLinux管理者たちには、新

脅威研究部門ディレクター2026年5月8日、独立研究者Hyunwoo Kimにより、CVE-2026-43284およびCVE-2026-43500が、Dirty Fragというニックネームで開示されました。Kimは、別の当事者が協調的な機密扱いを破ったため、パッチがリリースされる前に、予定より早く公開することを余儀なく
主要なLinuxディストリビューションが、開示禁止期間が破られた後、2つの新しい脆弱性を修正するために急いでいます。 Linuxカーネルのサブシステムにおける2つの連鎖した問題で構成される脆弱性であり、「Dirty Frag」として知られるこの脆弱性は、2026年4月末に独立したセキュリティ研究者Hyunwoo Kim

Linuxカーネルの高重度ロジックバグにより、権限のない攻撃者が他のファイルのメモリにコードを書き込んでrootシェルを取得できるとサイバーセキュリティ企業Theoriが報告しています。 CVE-2026-31431(CSSスコア7.8)として追跡され、Copy Failと呼ばれるこの問題は、2017年以降のすべて
StrongSwanのEAP-TTLS AVPパーサーの高深刻度の脆弱性は、認証...