
ハッカーがMicrosoft Teamsでサポート担当者になりすまし、従業員のPCを乗っ取る手口
攻撃者がMicrosoft Teamsの外部連携機能を悪用し、社内のITサポートやヘルプデスク担当者になりすまして従業員PCの遠隔操作権限を得たうえで、企業の重要インフラへ侵入を進めるという、人手による標的型侵入キャンペーンが確認されました。 このキャンペーンはMicrosoft Teamsの脆弱性を悪用するものでは
攻撃者がMicrosoft Teamsの外部連携機能を悪用し、社内のITサポートやヘルプデスク担当者になりすまして従業員PCの遠隔操作権限を得たうえで、企業の重要インフラへ侵入を進めるという、人手による標的型侵入キャンペーンが確認されました。 このキャンペーンはMicrosoft Teamsの脆弱性を悪用するものでは
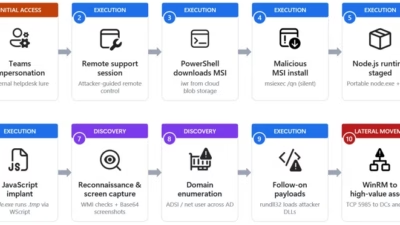
社内の技術サポートを名乗る不意の連絡は、一見まったく無害に見えることが多いものです。しかし、その油断が仇となり、従業員が知らぬ間に見知らぬ人物へパソコンの制御を直接渡してしまうケースが後を絶ちません。Microsoftは先ごろ、この脆弱性を突く活発なキャンペーンを暴露しました。攻撃者はMicros
研究者によると、米国とカナダの数十社が標的にされていますが、その動機はスパイ活動ではなく金銭目的とみられています。 サイバーセキュリティ企業Sophosのレポートによると、Microsoft Teamsを悪用してランサムウェアを展開するソーシャルエンジニアリングキャンペーンで、北米企業数十社が標的に