
PoeLLMマルウェア、詩を手がかりに大規模ボットネットを構築
オープンソースのAIサービスを狙い、詩を技術的な手がかりとして拡大を続けるボットネットを構築するマルウェアが、4月以降に3,400台超のサーバーを侵害しました。Lumen TechnologiesのBlack Lotus Labsが水曜日に公表したレポートで明らかにしました。 この詩は、攻撃者が書いてGi
オープンソースのAIサービスを狙い、詩を技術的な手がかりとして拡大を続けるボットネットを構築するマルウェアが、4月以降に3,400台超のサーバーを侵害しました。Lumen TechnologiesのBlack Lotus Labsが水曜日に公表したレポートで明らかにしました。 この詩は、攻撃者が書いてGi
Ivantiは火曜日、Neurons for ITSM、Sentry、Endpoint Manager Mobile(EPMM)の各製品に存在する、深刻度が緊急および高と評価された脆弱性に対処するセキュリティアップデートを発表しました。 Neurons for ITSMでは、最も多くのセキュリティ上の欠陥が修正されま
BLOGPUBLISHED JUL 10, 2026 BY Amit MalikRubrik Zero Labsが、2026年5月下旬から6月下旬にかけてのサイバーセキュリティ情勢における重要な変化についての知見をお届けします。BLOG6月の脅威動向:サプライチェーンワーム、AIによる悪用の加速、そして深刻なゼロデイ脆
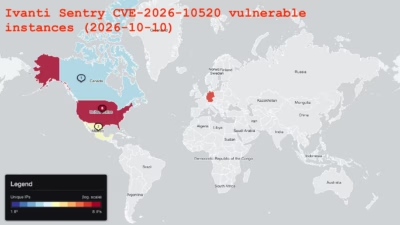
パッチ適用をたった1日遅らせるだけで、企業のセキュリティゲートウェイが攻撃者にとって格好の侵入口と化してしまいます。Shadowserverの専門家は最近、重大なIvanti Sentryの脆弱性を狙った大規模な悪用試みを報告しました。この脆弱性により、攻撃者はインターネットに公開されたデバイス上
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、最近パッチが適用されたIvanti Sentryの脆弱性を悪用済みとして指摘しましたが、Ivantiはその活動がハニーポット上でのみ観測されたものだと説明しています。 CVE-2026-10520(CVSSスコア10/10)として追跡されているこの脆弱性は
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、新たに発行された拘束的運用指令(BOD)26-04に基づき、積極的に悪用されているIvanti Sentryの脆弱性について、政府機関に対して3日以内にパッチを適用するよう命令しました。 CVE-2026-10520として追跡されているこの最大深刻度の脆
3分で読めます脅威アクターは、Ivanti Sentryの深刻な脆弱性が公開されてから24時間以内に、公開されたPoC(概念実証)エクスプロイトを利用した攻撃を開始しました。Ivantiは火曜日、CVE-2026-10520を公開しました。これは、R10.5.2、R10.6.2、R10.7.1より前のバージョンの同社S
攻撃者が、最近パッチの適用されたIvanti Sentryの最大深刻度の脆弱性を標的にし始めました。この脆弱性を悪用することで、インターネットに公開されたセキュアモバイルゲートウェイ上でroot権限によるコード実行が可能になります。 旧称「MobileIron Sentry」として知られるIvanti Sentryは
セキュリティ研究者が実証コード(PoC)を公開してからわずか1日後、CVSSスコア満点10のOSコマンドインジェクション脆弱性(CVE-2026-10520)を標的とした積極的な悪用攻撃がIvanti Sentryに対して始まっています。 この脆弱性は、2026年6月9日にSentryモバイルゲートウェイ製品で発見さ
セキュアモバイルゲートウェイアプライアンスに存在する2件の脆弱性により、未認証の攻撃者が認証をバイパスしてrootとしてOSコマンドを実行できる可能性があります。 ITソフトウェアプロバイダーのIvantiは、かつてMobileIron Sentry
すべての記事を読み込みました