
偽のZoomインストーラーでmacOSユーザーを狙う攻撃、バックドア「CloudSyncD」を投下
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
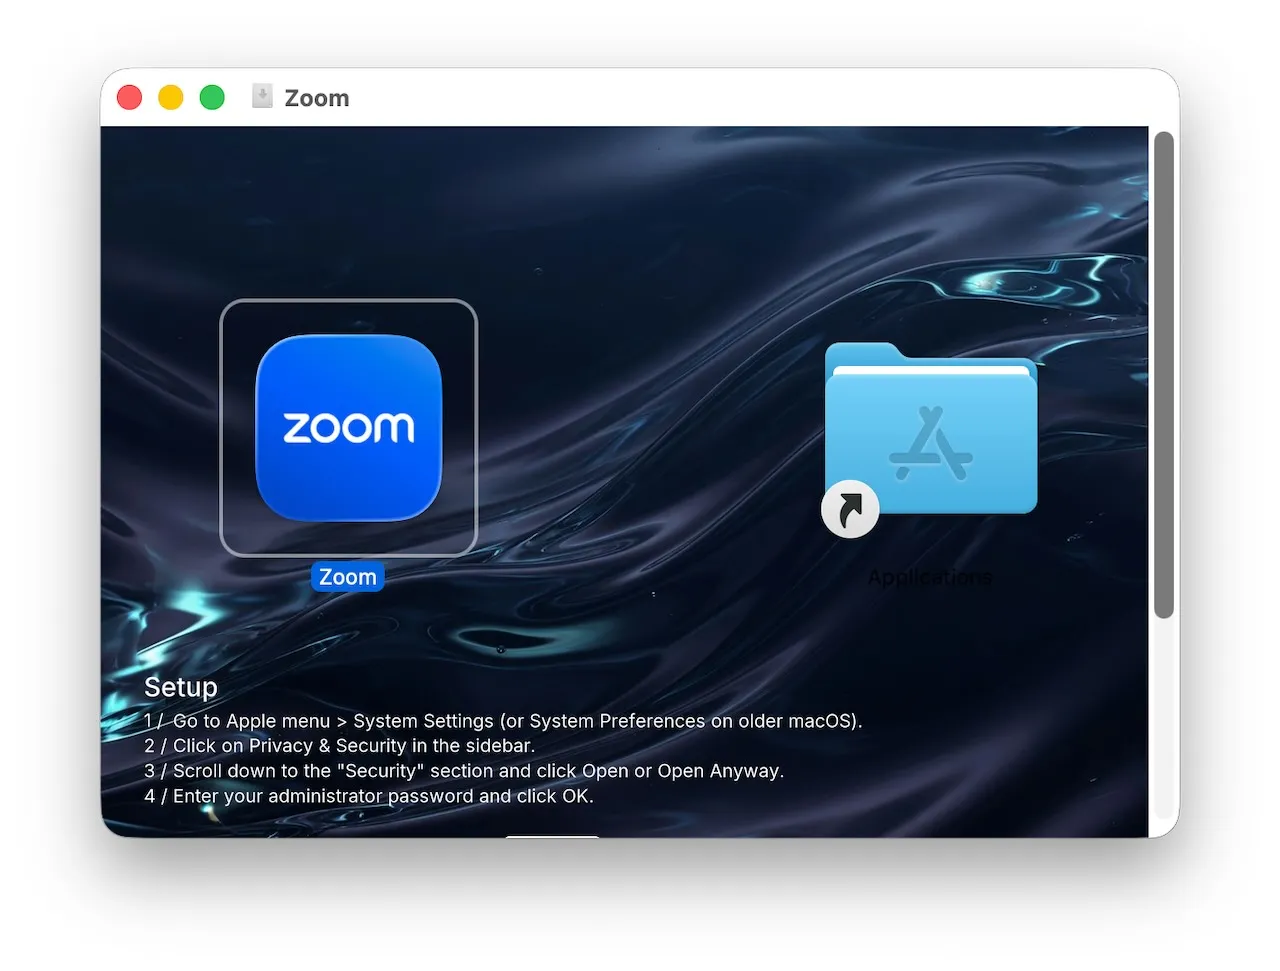
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
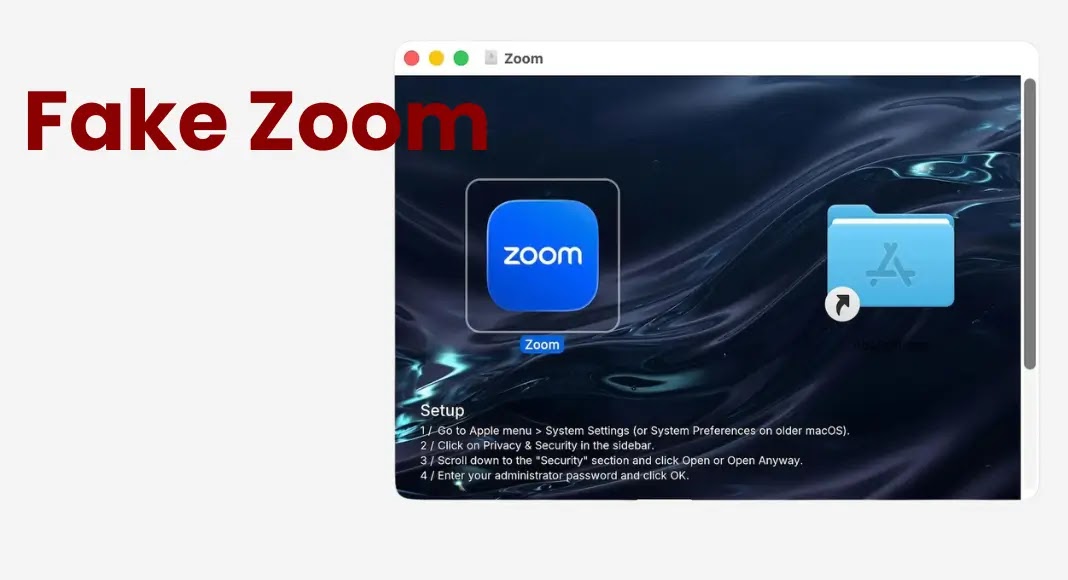
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す
総合コストパフォーマンス最良: Microsoft Defender for Endpointのモバイル脅威防御機能は、適切なDefenderライセンスに含まれているため、多くの組織がすでに保有しています。 検出性能最良: Zimperium。完全にオンデバイスで解析を行います。 JamfによるAppleデバイス管理
ClickFix攻撃を通じてmacOSユーザーを狙う新種の情報窃取マルウェア「AmnesiaStealer」が確認されました。このマルウェアには、攻撃者が被害者のWebブラウザを対話的に遠隔操作できるストリーミングモジュールが組み込まれています。 特筆すべき機能として、被害者のChromiumプロファイルを認証状態も
新たなmacOS向けインフォスティーラーが、ClickFixを用いたソーシャルエンジニアリング攻撃によって拡散していると、Jamfの研究者らが警告しています。 「AmnesiaStealer」と名付けられたこのRust製インフォスティーラーは、被
Rust製の多段階型macOS情報窃取マルウェアが、GitHubの偽ダウンロードページを通じて拡散していることが、Jamfの報告で明らかになりました。これは最近のClickFix攻撃の一環として確認されたものです。 この偽のダウンロードページは、被害者をだましてTerminal(ターミナル)にコマンドを貼り付けさせる
Jamfの研究者が、Appleの「CrashReporter」を装う公証済みmacOS情報窃取マルウェア「CrashStealer」を発見「Werkbit Setup」と称する偽サイト経由で配布され、Gatekeeperを回避してLaunchAgentをインストール偽のパスワード入力画面でキーチェーンを解除させ、認
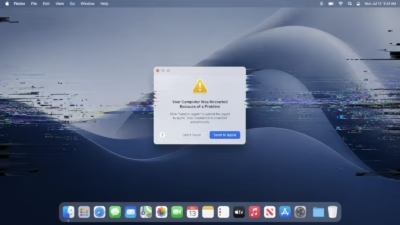
CrashStealerと呼ばれる新種のmacOS向け情報窃取マルウェアが、Appleのクラッシュレポートツールを装って認証情報やキーチェーンデータ、暗号資産ウォレットを盗み出しています。 マルウェア研究者は5月からこのマルウェアの追跡を開始しており、当初はまだ開発段階にあるとみられていましたが、7月上旬に実際の攻撃
Jamfは、Mac向けJamfの新機能「AI Governance(AIガバナンス)」の一般提供を発表しました。この機能により、ITおよびセキュリティチームは、実際に使用されているAIツールの把握、ポリシー制御の適用、そして監査対応レポートの生成が可能になります。 多くの組織では、承認済みのアプリケ
すべての記事を読み込みました