
Claude Codeの「256KBの死角」が開発者の機密情報をプレビュー画面に露出させた
同ツールのHTMLプレビュー機構に欠陥があり、悪意あるJavaScriptがローカルファイルにアクセスしてクラウドの認証情報を外部へ持ち出せる状態でした。 AnthropicのClaude CodeにHTMLファ
同ツールのHTMLプレビュー機構に欠陥があり、悪意あるJavaScriptがローカルファイルにアクセスしてクラウドの認証情報を外部へ持ち出せる状態でした。 AnthropicのClaude CodeにHTMLファ
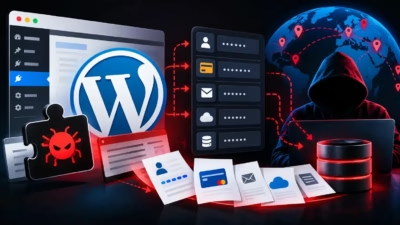
セキュリティ研究者が、WordPressサイトと公開されたJavaScriptファイルを標的とする認証情報収集ツールキット「TIKTOUK」を分析しました。 アナリストのLeon Cottrell氏が調べた流出済みの管理パネルには、3万7,000ドメインにまたがる約5万件のサーバーサイド認証情報が記録されていました。
Axiosのメンテナーは、広く利用されているJavaScript用HTTPクライアントAxiosに影響する一連のセキュリティ脆弱性を公表しました。サーバーサイドリクエストフォージェリ(SSRF)、サービス拒否(DoS)、プロキシ制御の回避、プロトタイプ汚染によるリクエスト改ざん、ソケットハイジャックなどを引き起こす恐
NPMのエコシステムがまたしてもサプライチェーン攻撃の被害に遭いました。悪意あるパッケージが数百万件のダウンロード数を記録していたことが、Checkmarxの報告で明らかになっています。 現在も進行中とみられるこのキャンペーンは、セキュリティソリューションに検知されやすいインストールスクリプトを使う代わりに、パッケー
Telegramのやり取りをルーティンで書き出すだけの操作が、保存されたチャット履歴を密かにメッセージ窃取の道具へと変えてしまう恐れがあります。セキュリティ研究者らは、Telegram Desktop内に潜んでいた悪質な脆弱性を発見しました。この重大な欠陥により、HTML形式のチャットアーカイブへ
Node.jsライブラリ「isolated-vm」に存在する深刻度が重大(critical)な型混同の脆弱性により、脅威アクターがホストシステム上でリモートコード実行(RCE)を達成できる可能性があります。 isolated-vmを使うことで、開発者はV8 JavaScriptエンジンのIsolateインターフェース
GitHubは、npm v12のリリースに向けて、セキュリティを重視した大規模なnpmの刷新を発表しました。ソフトウェアサプライチェーン攻撃の緩和とパッケージインストール時の不正コード実行を防止するため、より厳格なデフォルト制御が導入されます。 これらの変更は、npmバージョン11.16.0以降でオプトインの警告機能
テック大手の東芝と大手小売チェーンの無印良品は、自社ウェブサイトに表示された不審なサインイン画面が認証情報を収集する可能性があるとして、利用者に注意を呼びかけています。 両社は、認証画面にアカウントのログイン情報を入力してしまった利用者に対し、サービスへのアクセスに使用するパスワードを変更するよう求めています。 こ

高度な隠蔽性を持つサイバー攻撃が米国企業に忍び込み、標準的なセキュリティツールをすり抜けて持続的なアクセスを確立しています。ANY.RUNの研究者が、「JS.MonoGlyphRAT」と名付けられた新たなバックドアを発見しました。 この高度なマルウェアは、発注書や見積書といった日常的なビジネス文書に偽装し、シンプルな

Webサイトは、オンライン訪問者を監視するための新しい、目立たないメカニズムを持っている。重要なのは、このアプローチがカメラ、マイク、悪用されたブラウザ拡張機能といった従来のハードウェア周辺機器を完全に迂回するという点だ。その代わりに、標準的なJavaScriptコードを使って、ソリッドステートドライブ(SSD)内の
すべての記事を読み込みました