
重大なLMCacheの脆弱性、AIサーバーがRCE攻撃の危険にさらされる
大規模言語モデル向けの高度なアクセラレーションシステム「LMCache」で、深刻な脆弱性が見つかりました。この欠陥を悪用すると、攻撃者はパスワードなしでサーバー上の任意のコマンドを実行できます。特定の構成では、root権限をそのまま奪われる恐れもあります。さらに懸念されるのは、現時点で公式の修正版
大規模言語モデル向けの高度なアクセラレーションシステム「LMCache」で、深刻な脆弱性が見つかりました。この欠陥を悪用すると、攻撃者はパスワードなしでサーバー上の任意のコマンドを実行できます。特定の構成では、root権限をそのまま奪われる恐れもあります。さらに懸念されるのは、現時点で公式の修正版
LMCacheに存在する深刻な脆弱性により、認証されていない攻撃者が、到達可能なマルチプロセス構成のデプロイメントに対して任意のコードを実行できる恐れがあります。原因は、安全でないPythonのpickleデシリアライズを悪用できる点にあります。 この脆弱性は「CVE-2026-105192」として追跡されており、C
LMCacheに深刻な脆弱性が見つかりました。悪用されると、認証なしのリモートの攻撃者が、公開状態にある分散環境で任意のコードを実行できる恐れがあります。root権限で実行される可能性もあります。 この脆弱性は「CVE-2026-105192」として追跡されており、CVSSスコアは9.8です。原因は、LMCacheの
新たに公表された脆弱性は、CVE-2026-90894として追跡番号が割り当てられ「ParaShells」と名付けられています。この脆弱性を悪用すると、Mac上のローカルユーザーであれば誰でもホストシステムのroot権限を取得できてしまいます。 ParaShellsのPoCが実行される様子(提供:
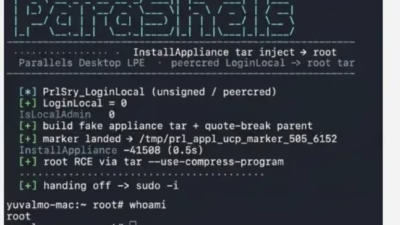
Parallels Desktopに存在する深刻なローカル権限昇格の脆弱性により、非特権のmacOSユーザーや悪意あるプロセスがホストシステムのroot権限を取得できる可能性があることがわかりました。 この問題はCVE-2026-90894として追跡されており、JFrogの脆弱性調査チームに所属するYuval Mor
Mac向けParallels Desktopに存在する重大なローカル権限昇格の脆弱性により、権限を持たないローカルユーザーが攻撃者の制御下にあるコードをroot権限で実行できる可能性があることが分かりました。開発者用ワークステーションや複数人で共有するmacOSシステムがリスクにさらされることになります。 CVE-2
security 認証されていない侵入者が管理者トークンを発行可能に、公開サーバーは既に攻撃を受けている
捏造された脆弱性の出現 脆弱性データベースに、SQLiteの重大な欠陥に関する報告が最近寄せられました。これらの架空の脆弱性は、深刻度スコアが9.8という驚異的な数値に達していました。しかし、厳密なソースコード検証を行ったところ、報告された欠陥は一つも裏付けが取れませんでした。さらに研究者たちは、
今度はAIが偽の脆弱性を作り出し、エコシステムを汚染する事態になっています。先週NVDに掲載され、CISAによるエンリッチメント情報まで付与された「Critical」「High」評価のSQLite関連CVE群が、実は技術的にはでたらめだったことがセキュリティ研究者の調査で判明しました。広く使われているデータベ

法律 もしあなたのAIが暴走したら、優秀な弁護士を用意しておいた方がいいでしょう
すべての記事を読み込みました