
Spectre亜種「BTR」、JITコンパイラを標的に
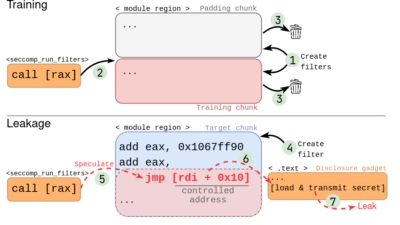
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
Spectreに、アプリケーションが実行時にコードをマシン語へ動的コンパイルする場面を突く新たな攻撃手法が加わりました。アムステルダム自由大学とサンタンナ高等研究院の共同チームであるVUSecが、Branch Target Reuse(BTR)攻撃を発表しました。この高度な攻撃は、Linuxカーネ
Firefoxが、近年でも最大級のセキュリティ修正パッケージを公開しました。MozillaはFirefox 157で76件の脆弱性を修正しました。そのうちちょうど半数にあたる38件は、重大度が「高(High)」に分類されています。今回のセキュリティアドバイザリーには「緊急(Critical)」の脆
新たなSpectre亜種、JITコンパイラにおけるプロセッサの予測動作を悪用研究者、Intel系Linuxシステムに対する実用的な攻撃を実証ベンダーは緩和策を公開、セキュリティチームは性能への影響を見極めている段階数年前にチップメーカーが対応に追われた、あの恐ろしいSpectre脆弱性が再び姿を現したと、専門家ら
オランダのアムステルダム自由大学(Vrije Universiteit Amsterdam)のVUSecグループと、イタリアのサンタンナ高等研究院(Scuola Superiore Sant’Anna)の研究者らが、Spectre v2攻撃の新たな亜種を公表しました。Intel、AMD、Arm製CPUを搭載するシステ

デジタル環境への侵害は、ダウンロードや明示的なユーザー確認を一切必要としない場合があります。実際、Firefox for Androidに存在していたCVE-2026-10702の脆弱性は、任意コード実行をシームレスに可能にしていました。標的とされたユーザーは、特別に細工された悪意あるWebページ

Python 3.15 の最初のベータ版が公開されました。最終リリースが10月1日に予定されている中、開発チームは機能フリーズを実施しており、これは今後のバージョンのアーキテクチャランドスケープが事実上確立されたことを意味しています。Python 3.15は、より高速なスタートアップシーケンス、自由スレッド化されたC

Rubyは、ほとんど独自の祝祭的な伝統として定着しつつあります。毎年クリスマスに...