
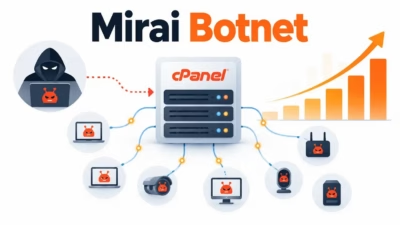
Mirai系ボットネット活動が急増、cPanelホスティングサーバーが侵害される
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
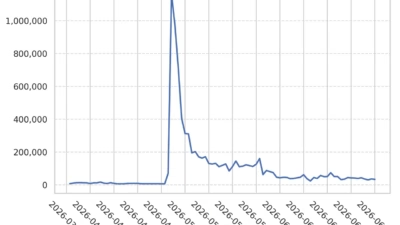
脅威アクターは、cPanelおよびWHMのセッション管理における重大な認証バイパスの脆弱性を迅速に悪用し、インターネットに公開されたホスティングサーバーを侵害しました。日本のテレメトリデータからは、この攻撃キャンペーンがMirai亜種によるTelnetサービスを狙ったスキャン・攻撃トラフィックの急増と関連していること
共同ガイダンスは、AIが脆弱性発見を加速させ脆弱性管理への圧力を高める中で、ソフトウェアベンダーがセキュリティ研究者とどのように連携すべきかを示すもの。 米サイバーセキュリティ・インフラセキュリティ庁(CISA)と海外の4
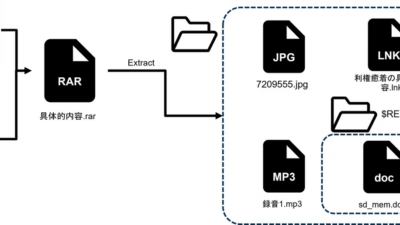
APT-C-60脅威アクターは、日本の組織を狙ったスピアフィッシングキャンペーンを継続しています。今回の攻撃では、Proton Drive、Windowsショートカットファイル、信頼された開発者向けプラットフォーム、そしてWindows標準搭載のユーティリティを悪用し、SpyGlaceマルウェアを配布しています。Ne

脅威集団APT-C-60は、Proton Drive、悪質なWindowsショートカットファイル、そして信頼された開発者向けプラットフォームを利用する形で配布経路を刷新し、SpyGlaceマルウェアを展開しています。 JPCERT/CCが2026年に観測したこの活動は、悪質な通信をより正当なものに見せかけながら、日本

Node-forge暗号化ライブラリの脆弱性(CVE-2025-12816)によ...
最近、富士電機がV-SFT製品に対して修正した複数の脆弱性は、攻撃者によって産業...
トレンドマイクロは、Apex Oneエンドポイントセキュリティプラットフォームに...
過去8か月間、古いIvantiの脆弱性が中国の脅威アクターによる日本の組織への継...
Ruckus Wirelessの管理製品に存在する複数の脆弱性が修正されておらず...
すべての記事を読み込みました