
Authlibの欠陥により、JSON Web Signature認証をバイパス可能に
Authlibの根本的な役割は、認証済みの信頼できるデータと悪意ある偽造データを区別することです。ところが、巧妙に細工されたJSON Web Signature(JWS)を使うと、攻撃者は暗号署名を一切用意せずに、この重要な検証プロセスを完全に回避できてしまいます。 この脆弱性は「CVE-2026
Authlibの根本的な役割は、認証済みの信頼できるデータと悪意ある偽造データを区別することです。ところが、巧妙に細工されたJSON Web Signature(JWS)を使うと、攻撃者は暗号署名を一切用意せずに、この重要な検証プロセスを完全に回避できてしまいます。 この脆弱性は「CVE-2026
暗号署名の検証が一か所抜けていたために、16歳の学生がMicrosoft社内の重要な分析基盤の管理者権限を手にしました。この基盤は、推定17兆3000億行のデータを格納するデータベース群を支えていました。 「Faav」という偽名で活動するこの研究者は、Microsoftが大規模な分析に使う社内専用
Faavと名乗る16歳のセキュリティ研究者が、Microsoftの社内向け分析サービス「Titan」に重大な認証の欠陥を発見しました。Websitesecurity audit この脆弱性を悪用すれば、攻撃者は管理者になりすまし、不正なSQLクエリを実行できた可能性があります。研究者の推定では、脆弱な環境には、相互接
BlackHatSect0r && DXQRTXXを名乗るフランス語圏のサイバー犯罪集団が、セルフホスト型AIエージェントの安全制御を無効化し、そのシステムを悪用して大規模な認証情報窃取、標的の発見、フィッシング準備、攻撃の自動化を行っていたことが明らかになりました。 インターネットに公開されていたサ
Issabel Frameworkに存在する重大な脆弱性により、認証されていないリモート攻撃者がハードコードされたJSON Web Token署名鍵を悪用し、影響を受けるIssabel PBX環境上で任意のOSコマンドを実行できることが判明しました。 CVE-2026-89026として追跡されているこの脆弱性は、コミ
Apache Syncopeは、特権を持つ管理者が任意のSQLコマンドを実行したり、Groovyサンドボックスの保護を回避してコードを注入したり、露出したJWTアクセストークンを通じてより高い権限を持つユーザーセッションを乗っ取ったりできる、3件の重要な脆弱性を公表しました。 CVE-2026-82232、CVE-2
Fortinetは火曜日、重大な欠陥を含む同社製品の10件の脆弱性に対するパッチをリリースしました。 1つ目の重大な脆弱性はCVE-2026-84390(CVSSスコア9.6)として追跡されており、FortiMonitorOnSight Webポータルに影響する、ソースコード内への機密情報の混入に関する問題です。 リ
Microsoft SharePoint Serverの管理者に対し、直ちにアップデートを適用するよう呼びかけが行われています。研究者らが、インターネットに公開されたオンプレミスのSharePoint Serverに対して未認証のリモートコード実行を可能にする2つの脆弱性を組み合わせた攻撃連鎖を、攻撃者が探索している
セキュリティ研究者は、N-ableのPassPortalブラウザ拡張機能に存在する重大な脆弱性を明らかにしました。この脆弱性を悪用すれば、悪意のあるWebサイトや埋め込まれたiframeが認証情報を取得し、ユーザーのパスワード保管庫を乗っ取ることが可能でした。サイバーツールでデータを保護 この脆弱性はCVE-2026
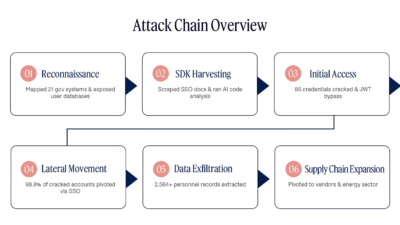
中国系の脅威アクターが、マルチエージェント人工知能フレームワークを利用し、台湾およびアジア各国の政府機関を標的としたほぼ自律的な侵入キャンペーンを展開していたことが報告されました。 この事案は、エージェント型AIが高度なサイバー攻撃の運用コストを削減し、実行速度を高める可能性を示すものです。 Dream Resear
すべての記事を読み込みました