
AIスロップはSNSだけの問題ではない――サイバー攻撃も台無しにしている
国家の支援を受けるものを含め、著名な脅威アクターの一部が、人工知能(AI)を使ったサイバー攻撃キャンペーンの構築を諦めつつあります。「AIがサイバー脅威を『強化』している」という見方は、サイバーセキュリティ製品のマーケティングやニュースの見出し、LinkedInレベルのソートリーダーシップには格好のネタとなっているにも
国家の支援を受けるものを含め、著名な脅威アクターの一部が、人工知能(AI)を使ったサイバー攻撃キャンペーンの構築を諦めつつあります。「AIがサイバー脅威を『強化』している」という見方は、サイバーセキュリティ製品のマーケティングやニュースの見出し、LinkedInレベルのソートリーダーシップには格好のネタとなっているにも
北朝鮮の国家支援ハッカーが、ウクライナの政府機関、政策関係者、学術界に対してスピアフィッシング攻撃を仕掛け、ロシア・ウクライナ戦争における同国自身の立場に関する情報を盗み出そうとしています。朝鮮民主主義人民共和国(DPRK)は2024年10月、ウクライナでのロシアの戦争に参加しました。同盟国への支援として特に目立つのが
新たな報告書によると、北朝鮮のハッカーが、外交・安全保障・国際政策を専門とするウクライナの専門家を標的にしています。背景には、北朝鮮とロシアの軍事協力の拡大があるとみられます。 韓国のセキュリティ企業Genians(ジェニアンス)が月曜日に公開した報告書によると、ハッキング集団「Kimsuky」は、偽の会議招待や共
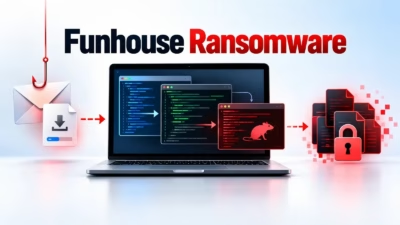
Kimsukyによる攻撃キャンペーンで、履歴書を装った悪意あるHangul文書を通じてFunhouseランサムウェアが配布されていることが明らかになりました。 この攻撃は、埋め込まれたOLEオブジェクト、連続して実行されるスクリプト、Pythonバックドア、Quasar RATを組み合わせたものです。2026年9月の
研究者らは、今回のキャンペーンを、Endpointランサムウェアが関与した過去のKimsukyの攻撃と関連付けました。スクリプトコードの使い回し、一致するマルウェア設定、共通する暗号化機能などが類似点として挙げられます。 2026年9月の事例では、過去の攻撃の中核要素を維持しつつ、配布手法とインフラに変化が見られます
北朝鮮と関連のあるハッキング集団Kimsukyが、GitHub、GitLab、Codebergを悪用したフィッシング攻撃で、外交、安全保障、国際政策を専門とするウクライナの専門家を狙っていることが分かりました。 Genians Security Centerは、この活動を、正規の開発プラットフォームを利用して悪意のあ
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
北朝鮮関連の脅威アクターKonniが、PDF文書に偽装した悪意のあるWindowsショートカットファイルを使用し、ウクライナ関連組織を標的としたサイバースパイ活動を展開していることが明らかになりました。 SOCRadar Threat Research Unitが「Operation Conflict Compass
セキュリティ研究者らは、北朝鮮とつながりのあるKimsukyのハッカーが人工知能を利用し、日常的な業務ファイルに見せかけたフィッシング文書を短時間で大量作成している新たな証拠を発見しました。 「Operation GitPower」と名付けられたこのキャンペーンは、AIで作成した偽装文書と、悪意のあるWindowsシ
北朝鮮系脅威アクター「キムスキー(Kimsuky)」が、悪意あるLNKショートカット、GitHubパーソナルアクセストークン(PAT)による認証を伴うペイロード配信、そしてOpenCodeコーディングエージェントに関連するAI生成おとり文書を組み合わせ、「Operation GitPower」の活動範囲を拡大している
すべての記事を読み込みました