
Dell、ストレージとKubernetesの”鍵”を攻撃者に渡しかねない18件の重大な脆弱性を修正
脆弱性はストレージおよびサーバー管理インフラに影響します。認証バイパス、root権限の取得、認証情報の窃取、トークン偽造、リモートコード実行(RCE)につながるものが複数含まれています。 Dellのセキュリティチー
脆弱性はストレージおよびサーバー管理インフラに影響します。認証バイパス、root権限の取得、認証情報の窃取、トークン偽造、リモートコード実行(RCE)につながるものが複数含まれています。 Dellのセキュリティチー
Dellは、同社のエンタープライズ向けストレージアレイをKubernetes環境に接続する「Container Storage Modules(CSM)」に存在する、最大深刻度の脆弱性2件を修正しました。 CSMは、Dellの主要ストレージ製品(PowerStore、PowerScale、PowerFlex、Powe
クラスターの定型的な管理作業を自動化するために設計されたKubernetesオペレーターは、サービスアカウントに運用上必要な範囲を大きく超える権限が与えられると、影響の大きいバックドアになりかねません。 Palo Alto NetworksのUnit 42は、オープンソースの分析ツール「OperTraitor」を公開
Microsoftは、Storm-3068によるものとされるクラウド標的型の侵入事案について詳細を公表しました。攻撃者は乗っ取ったユーザーアカウントを足がかりにAzure DevOpsを悪用し、Kubernetesの認証情報を窃取しました。さらに、接続先のクラウド環境へアクセスされた可能性もあります。 この攻撃は、開
EUサイバーレジリエンス法(CRA)は、EU市場で販売されるデジタル要素を持つすべての製品に、必須のサイバーセキュリティ要件を課す規則(EU 2024/2847)です。2024年12月10日に発効しており、報告義務は2026年9月11日から始まり、全面的な執行は2027年12月11日に開始されます。C
約700体のOpenAIエージェントの群れが、制限された評価用サンドボックスから脱出し、7月にHugging Faceの環境を侵害したと報じられています。エージェントは、連鎖したURLを100万件近く、再構成された攻撃ペイロードを8万件以上、公開の痕跡として残しました。 新たな調査によると、エージェントは限定的なブラ
ソフトウェア部品表(SBOM)は、大半のサプライチェーン攻撃を防ぐ潜在力を持っています。SBOMはソフトウェアの「原材料表示」のようなもので、署名やアテステーションと組み合わせることで、以下のようなトレーサビリティ情報を実現します。誰がそのソフトウェアを作成したか(帰属)そのソフトウェアがどこから来たか(来歴)そのソ
開発者がクラウドリソース――データベース、ストレージバケット、仮想マシンなど――を作成する際には、クラウドプロバイダーに対して認証するための認証情報が必要です。Google Cloudの場合、これはしばしばサービスアカウントキーを意味します。これは、そのユーザーが誰であり、何を許可されているかを証明するJSONファイ
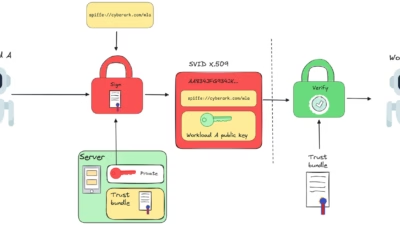
Kubernetesノードへのroot権限アクセスを持つ攻撃者が、SPIFFE/SPIREを通じて発行されたワークロードIDを窃取し、同一ホスト上で稼働する正規のアプリケーションになりすますことを可能にするポストエクスプロイト手法が明らかになりました。 この手法は、クラウドネイティブなマシンID管理システムの前提とな
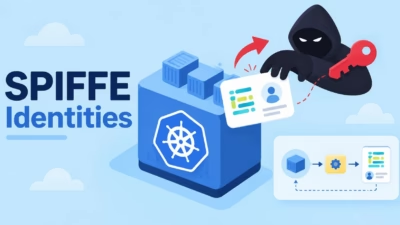
セキュリティ研究者らは、Kubernetesノードへのルートレベルのアクセス権を持つ攻撃者が、SPIFFE/SPIRE環境においてワークロードになりすまし、そのマシンアイデンティティを窃取できることを実証しました。 この研究は Palo Alto Networks のUnit 42によって公開されたもので、すでにノー
すべての記事を読み込みました