
Linuxカーネルに修正パッチ、攻撃者のVM脱出を可能にする脆弱性
この脆弱性はカーネルのネットワークスタックに存在し、侵害されたVM内の攻撃者が基盤となるホストシステムに到達できる恐れがあります。 Linuxカーネルのネットワークスタックに、ゲストからホストへの脱出攻撃を許す脆弱性が見つかりま
この脆弱性はカーネルのネットワークスタックに存在し、侵害されたVM内の攻撃者が基盤となるホストシステムに到達できる恐れがあります。 Linuxカーネルのネットワークスタックに、ゲストからホストへの脱出攻撃を許す脆弱性が見つかりま
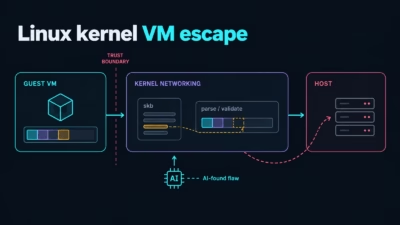
pwn.aiの研究者らは、AI支援型の調査ハーネスを使い、Linuxカーネルのネットワーク機能に存在する重大な欠陥を発見しました。この欠陥は「CVE-2026-99999」として追跡されており、「PwnEscape」という通称が付けられています。 この欠陥を悪用すると、信頼できないゲスト仮想マシン(VM)からホストの
「PwnEscape」と名付けられたLinuxカーネルのネットワーク機能の重大な脆弱性により、研究者が仮想マシン(VM)から脱出し、ホスト上でroot権限のコマンドを実行できることが明らかになりました。 この脆弱性はVercelが開催した賞金100万ドルのSandboxチャレンジで発見されました。問題があるのはKVM
offbeat
offbeat
Linuxのカーネルベース仮想マシン(KVM)サブシステムに重大なセキュリティ脆弱性が見つかりました。攻撃者はこの脆弱性を悪用することで、影響を受ける仮想マシンから脱出し、基盤となるホストにアクセスした上で、root権限を取得できる可能性があります。 CVE-2026-89775として追跡されているこの脆弱性は、ネス

仮想化 フランスのクラウド事業者はDebianに修正パッチをバックポートし、ダウンタイムが発生する可能性があったにもかかわらず、顧客の

仮想化 フランスのクラウド事業者は、ダウンタイム発生のリスクがあったにもかかわらず顧客の同意を得ないままDebianにパッチをバックポ
仮想マシンは本来、物理ホストから隔離された状態を保つよう設計されています。しかし、Linuxカーネルベースの仮想マシン(KVM)に存在する重大な欠陥により、ゲストOSがこの境界を突破し、ホストカーネルを侵害できることが判明しました。Januscape脆弱性と名付けられ、CVE-2026-53359
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性が保たれています。当サイトのパートナーへのリンクをクリックいただくことで、収益が発生する場合があります。 詳細はこちら 「Januscape」と名付けられたLinuxカーネルの脆弱性により、攻撃者が仮想マシン(VM)
すべての記事を読み込みました