
チームが信頼するAIアプリビルダーに、root権限のバックドアが存在
著者: Anjali Gopinadhan Nair オピニオン 2026年10月6日7分 次のAIセキュリティ災害は、モデルそのものからではな
著者: Anjali Gopinadhan Nair オピニオン 2026年10月6日7分 次のAIセキュリティ災害は、モデルそのものからではな
IBMは、Langflow OSSのバージョン1.0.0から1.12.2に影響する25件の脆弱性を公表しました。このうち2件は、認証なしでリモートコード実行を許してしまう重大な欠陥です。セキュリティ情報ではバージョン1.12.3へのアップグレードを推奨しており、回避策は示されていません。 Langflowは、AIエー
IBMは、Langflow OSSに影響する25件の脆弱性を公表しました。そのうち2件は、認証なしでリモートコード実行が可能になる重大な欠陥です。2026年10月2日付のセキュリティ情報は、バージョン1.0.0から1.12.2までが影響を受けるとしており、バージョン1.12.3へのアップグレードを推奨しています。 L
Google Threat Intelligence Group(GTIG)の新たな調査によると、AIリサーチエージェントが発見した脆弱性が、公開からわずか4日以内に攻撃者に悪用されました。悪用される脆弱性は全体としても増えています。 研究者らは、2025年1月から2026年8月までの脆弱性の公開デー
公開されたLangflowインフラを狙った自律型ランサムウェア攻撃で最初に確認された脅威アクター「JADEPUFFER」が、人工知能モデルや学習用データセット、ベクトルデータを標的とするようツールを進化させていることがわかりました。MasterCoding Skills 最新のペイロード「ENCFORGE」は、従来型
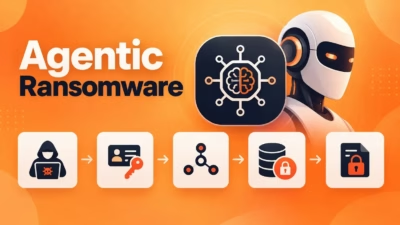
ランサムウェア攻撃はこれまで、人間の操作者に依存してきました。アフィリエイトが認証情報を盗み、被害者のネットワーク内を移動し、マルウェアを展開し、身代金の交渉を行うという流れです。自動化されたランサムウェアであっても、事前に書かれたスクリプトに従って動作していました。 エージェント型ランサムウェアは、このモデルを一変
編集部注:本稿は全3回シリーズの第1回です。第2回ではn8n、第3回ではActivepiecesを取り上げます。本研究は元々、BlueHat IL 2026にて「Exploiting AI Orchestration Zero-Days via PostgreSQL Internals」と題した講演で発表されたものです
by Nam Phong · Published September 3, 2026 · Updated September 3, 2026
3 Min Read重大なLangflowの脆弱性が激しく悪用されており、ますます人気の標的となっている同プラットフォームへの最新の脅威として浮上しています。CVE-2026-0768は、AIエージェントを設計するために使われるローコード開発プラットフォームLangflowにおけるリモートコード実行(RCE)の脆弱性で
脅威アクターが、AIアプリケーション構築用のオープンソースフレームワーク「Langflow」に存在する未認証のリモートコード実行脆弱性(CVE-2026-0768)を悪用し、認証情報やトークン、各種キーを窃取しています。 このセキュリティ問題は深刻度「Critical」の評価を受けており、Langflowのカスタムコ
すべての記事を読み込みました