
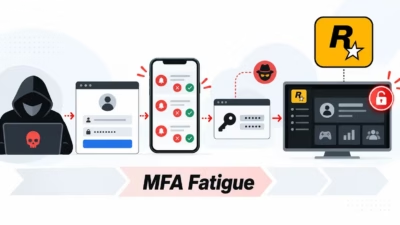
ハッカーがMFA疲労攻撃、盗まれたOAuthトークン、正規アカウントでRockstar Gamesの防御を突破
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
セキュリティ
オランダの学術出版大手Elsevierに属する3つのドメイン・Webポータルが、「LAPSUS$ GROUP, Chapter II」と銘打たれたページへユーザーをリダイレクトする事態が発生しました。このページにはFBIを挑発し、次の標的へのカウントダウンを掲げる署名入りの声明が掲載されていました。
2024年に発生したロンドン交通局(TfL)へのサイバー攻撃の実行犯として逮捕された英国人のScattered Spiderメンバー2人が木曜日に判決を言い渡され、それぞれ5年6か月の実刑に処されることになりました。Owen Flowers被告(18歳)とThalha Jubair被告(20歳)は、6月に罪状

法律事務所GrayRobinsonへのサイバー攻撃により、6万5,000人が被害を受けました。また、ミズーリ州のC2N DiagnosticsとコロラドのVirta Healthもデータ侵害を発表しています。 GrayRobinson フロリダ州オーランドに拠点を置く法律事務所GrayRobinson, P
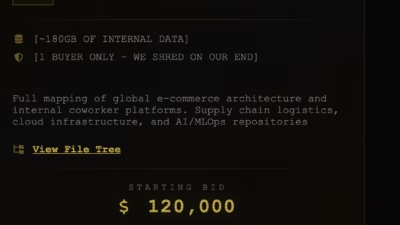
IKEAは現在、サイバー犯罪集団Lapsus$による大胆な主張を調査しています。同グループは、IKEAブランドの主要な国際フランチャイジーであるIngka Groupから、180ギガバイトにのぼる内部ファイルを窃取したと主張しています。Ingka Groupは32か国に数百もの実店舗とデジタルショップを展開しており、

出典:John Williams RF / Alamy Stock Photoクラウド環境やSaaS(Software as a Service)プラットフォームを適切に保護していない組織は、図らずも暴力犯罪や未成年者への性的搾取に資金を提供していることになる。「The Com」として知られる不穏なサイバー犯罪グループ

分析企業のGrafana Labsは、週末にハッカーが彼らのシステムに侵入し、会社のコードベースをダウンロードできたことを確認しました。 土曜日の夜、同社は事件を確認し、攻撃を仕掛けたハッカーから出された身代金を支払わないという決定を概説した声明を発表しました。 「最近、無許可のパーティが

Checkmarxは火曜日、先月のKICSオープンソースプロジェクトを標的にしたサプライチェーン攻撃がデータ盗難ももたらしたことを確認しました。この侵害はTrivyのサプライチェーン攻撃の結果であり、攻撃者は数十のGitHub Actionバージョンタグをハイジャックして、目に見えない変更なしにマルウェアを参照するこ
Checkmarkxは3月のセキュリティ侵害の悲劇的な続編に直面しており、プライベートGitHubリポジトリから流出したデータがLAPSUS$集団の所有物として浮上しています。同組織は、侵入はTrivyを含むサプライチェーン攻撃に由来し、最初のアクセスは侵害された管理者認証情報によって促進されたと主張しています。デー
すべての記事を読み込みました