
ロシア系サイバースパイ集団Laundry Bear、メールを開くだけで発動する新たなMicrosoft Exchange攻撃を展開(CVE-2026-42897)
ロシアと関係があるとされるサイバースパイ集団Laundry Bear(別名Void Blizzard、TA488)が、Microsoft ExchangeのクロスサイトスクリプティングCVE-2026-42897を悪用し、米国および欧州の政府機関や各種民間企業をメール経由で標的にしていることが分かりま
ロシアと関係があるとされるサイバースパイ集団Laundry Bear(別名Void Blizzard、TA488)が、Microsoft ExchangeのクロスサイトスクリプティングCVE-2026-42897を悪用し、米国および欧州の政府機関や各種民間企業をメール経由で標的にしていることが分かりま
security 細工されたメッセージを開くだけでブラウザインプラントが展開され、パスワード変更や端末再構築を経ても生き延びます

ロシア政府の支援を受けたハッキング集団Laundry Bear(別名Void Blizzard)が、Exchange Outlook Web Accessの脆弱性を悪用したメールキャンペーンを展開し、「OWAReaper」と呼ばれる高度なバックドアを送り込んでいることが分かりました。 メールセキュリティ企業Proof

研究者らによると、ロシア国家と関係の深いハッキンググループ「Laundry Bear」は、当初考えられていたよりもここ数カ月活発に活動していたことがわかりました。 政府機関やサイバーセキュリティ企業は7月23日、このサイバースパイグループがZimbra Collaboration Suiteのウェブメールプラットフ
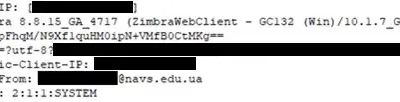
ロシア国家が支援するハッカー集団Laundry Bearが、Zimbra Collaboration Suite(ZCS)ウェブメールプラットフォームの脆弱性を悪用し、少なくとも1年前から政府機関や企業のネットワークに侵入していたことが分かりました。 NSA、FBI、CISA、およびオランダ、英国
ロシア政府の支援を受けているとみられる脅威アクター「LAUNDRY BEAR」が、Zimbra Collaboration Suite(ZCS)のウェブメールに存在した旧ゼロデイ脆弱性を悪用し、標的組織から最大90日分のメール通信、認証情報、社内アドレス帳データを窃取していたことが分かりました。 2026年7月23日
ロシア政府の支援を受けているとされる脅威アクター「LAUNDRY BEAR」が、Zimbra Collaboration Suiteのゼロデイ脆弱性を悪用し、西側諸国の標的組織から最大909,090日分のメールを窃取していたことが分かりました。脆弱性診断サービス 2026年7月23日に発表された共同サイバーセキュリテ

ロシア政府の支援を受けるとみられる脅威グループが、2025年7月以降、Linuxベースの一般的なエンタープライズソフトウェアに存在する新手のエクスプロイトを利用し、各国政府や民間企業から機密データを窃取していたことが分かりました。米当局および10カ国以上のサイバー担当当局は、木曜日に発表した共同サイバーセキュリティ勧
ロシア国家に関連するハッカーが、ゼロクリック型フィッシングメールを通じて西側諸国の政府機関や民間企業を侵害し続けていると、米国、英国、欧州、オーストラリア、ニュージーランドの政府機関が木曜日に警告しました。 高度標的型攻撃(APT)グループ「Laundry Bear」によるこのキャンペーンは、Zimbr
CISAは、ロシア政府系ハッキング集団Laundry Bear(別名Void Blizzard)が、Zimbra Collaborationメールサーバーを利用する組織を標的にしていると警告しています。同グループはフィッシング攻撃と、すでにパッチが適用されたZimbraの脆弱性の悪用を組み合わせて攻撃を仕掛けています
すべての記事を読み込みました