
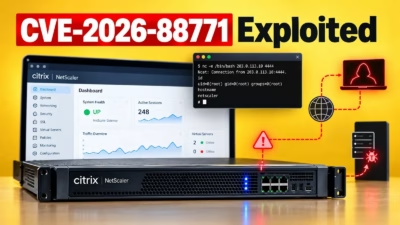
Citrix NetScaler の重大脆弱性 CVE-2026-88771、リバースシェルと永続的アクセスに悪用
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。CVEデータベースへのアクセス Lev
攻撃者が、Citrix NetScaler ADC および NetScaler Gateway に存在する認証前のコマンドインジェクションの重大な脆弱性 CVE-2026-88771 を悪用しています。リバースシェルの設置、特権アカウントの作成、永続的なアクセスの確立が狙いです。CVEデータベースへのアクセス Lev
攻撃者が、Citrix NetScaler ADCおよびNetScaler Gatewayの重大な脆弱性を悪用し、コマンドの実行、特権アカウントの作成、Webシェルの設置を行っています。 LevelBlueの脅威ハンティング部門「Threat Hunt Operations & Research(THOR)」
脆弱性を悪用することなく、Windows Defenderが更新を受け取れないようにする、新たな概念実証(PoC)のサイバー攻撃手法が登場しました。LevelBlueの研究者らが「BigDiskBuster」と名付けたこのPoCは、セキュリティ研究者で元Microsoft社員のAbdelhamid Naceri氏が9月
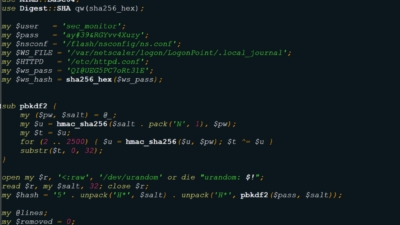
Citrixの標準ログインページ上にある、一見無害なCSS(カスケーディングスタイルシート)のアドレスが、秘密裏に永続的なリモートアクセスを確保するための精巧な偽装手段に変わっていました。サイバーセキュリティ企業LevelBlueの精鋭チームは、NetScaler ADCおよびGatewayアプラ
セキュリティ研究者が、WordPressサイトと公開されたJavaScriptファイルを標的とする認証情報収集ツールキット「TIKTOUK」を分析しました。 アナリストのLeon Cottrell氏が調べた流出済みの管理パネルには、3万7,000ドメインにまたがる約5万件のサーバーサイド認証情報が記録されていました。
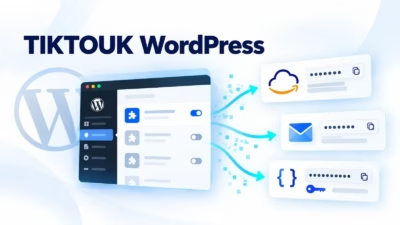
「TIKTOUK」と名付けられた認証情報収集ツールキットが確認されました。このツールキットは、WordPressの偵察、公開されたファイルの収集、プラグインに保存された認証情報の復号、JavaScript内のシークレットのスキャンを組み合わせています。 ツールキットは2本のPythonスクリプト wp2s_poll.
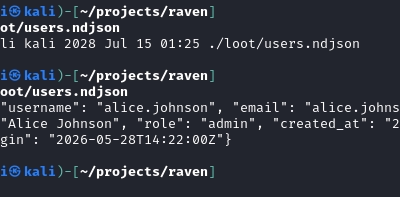
攻撃用フレームワーク「RAVEN」は、侵害されたElasticsearchおよびKibana環境を、持続的なデータ窃取・永続化オペレーションの拠点に変えてしまいます。 RAVEN(Reconnaissance & Attack on Vulnerable Elasticsearch Nodesの略)は、偵察、悪用、デ
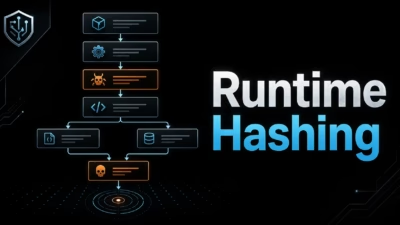
セキュリティ研究者らは、BabaDedaを基盤とした感染チェーンの末端で配布される1.14MBのx64リモートアクセス型トロイの木馬(RAT)「CNCMachineRMS」を発見しました。 このマルウェアは、インポートテーブルを持たずに動作し、実行時にハッシュ値からWindows APIを解決し、文字列も必要になった

LegacyHiveは、Windows向けに新たに発見された概念実証(PoC)コードで、プロファイル初期化処理とオフラインレジストリハイブ操作の仕組みを悪用し、ユーザーレベルのレジストリパスをリダイレクトすることで、別アカウントに紐づくリソースへのアクセスを可能にする恐れがあります。 この手法は、Microsoftの
Nightmare-Eclipseという情報開示アクターが、最新のWindows向け概念実証(PoC)コード「LegacyHive」を公開しました。これはGreenPlasma、YellowKey、MiniPlasma、RoguePlanet、GreatXMLに続く一連の公開に続くものです。 従来の脆弱性開示とは異な
すべての記事を読み込みました