
ルート権限の悪用コードが公開、修正前にLinuxの脆弱性が露呈
Linuxカーネルの脆弱性を突く実用的なエクスプロイトが、CVE識別子の割り当てやアップストリームへの修正のマージより前に公開されました。 Sysdig Threat Research Teamが10月24日に公開した分析によると、Trend MicroのZero Day Initiative(ZDI)は10月
Linuxカーネルの脆弱性を突く実用的なエクスプロイトが、CVE識別子の割り当てやアップストリームへの修正のマージより前に公開されました。 Sysdig Threat Research Teamが10月24日に公開した分析によると、Trend MicroのZero Day Initiative(ZDI)は10月
Kali Linux 2026.3が正式にリリースされました。新たなセキュリティツール6種、刷新されたイメージビルド用スクリプト、KDE Plasma 6.7、そしてNetHunterの大幅な改善が盛り込まれています。Securityflaw patching 2026年10月26日に発表された今年3回目のリリースで
概要 Linuxカーネルのトラフィック制御スケジューラ「teql」に存在する権限昇格の脆弱性「CVE-2026-23074」について、詳細な解析結果とエクスプロイトが公開されました。この解像後使用(use-after-free)の脆弱性は、カーネルのGit履歴が始まった2005年のLinux 2.
Linus Torvalds氏がLinuxカーネルのコード作成にAIを取り入れていることに、一部で強い反発が起きています。同氏はこうした声に向けてメッセージを発しました。筆者にも言いたいことがあります。Tux Machinesの編集者Roy Schestowitz氏は、このニュースへの反応を「Linus Torval
Trend MicroのZero Day Initiative(ZDI)チームで、運用上のミスが発生しました。研究者が未公開の脆弱性報告を複数、誤って公開メーリングリストのLinux Kernel Mailing List(LKML)に送信していたのです。流出した情報には、CVSSスコアが9.0に
10月、修正プログラムが広く提供される前に、未修正のLinuxセキュリティ脆弱性が複数、公開メーリングリストに流出し、技術的な詳細が明らかになりました。 Trend MicroのZero Day Initiative(ZDI)が提出したレポートには、リモートコード実行を可能にしかねない、CVSSスコア9.0の深刻なK
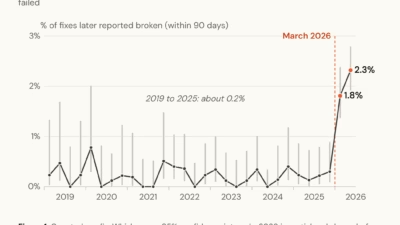
セキュリティパッチは脆弱性を無力化する一方で、次の攻撃への道筋を直接示してしまうことがあります。サイバーセキュリティ企業の Terra Security は最近、セキュリティパッチが攻撃者にとっての「地図」になった経緯を調査しました。研究者らは公開されているCVEレコードとGitHubのセキュリテ
チェックサムオフロードに関わる脆弱性「PwnEscape」は、LinuxホストのIPv4ネットワークサブシステムに端を発します。研究者は、ネットワークスタックの別の箇所にも同様のバグが存在する可能性があると警告しています。
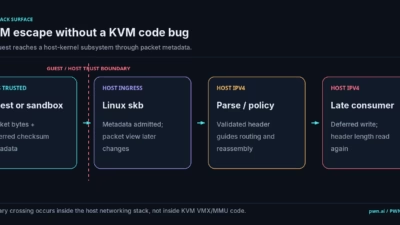
Linux の IPv4 ネットワークスタックに存在する重大なアーキテクチャ上の欠陥により、権限を持たないゲストマシンが隔離を突破できることが分かりました。攻撃者はこの欠陥を悪用し、基盤となる物理ホストの root 権限を完全に掌握できます。この脆弱性の CVSS スコアは 9.3 と極めて高く、
patches
すべての記事を読み込みました