
BPFDoorバックドアが示す、ネットワークエッジ攻撃の実態
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
音を立てないバックドアは発見が難しく、それこそがBPFDoorの狙いです。このLinuxマルウェアは、特別な「マジックパケット」を受け取るまで動作しません。Help Net Securityによる今回のインタビューでは、Rapid7インテリジェンス担当VPのChristiaan Beek氏が、攻撃者が
このLinuxバックドアは既知の脆弱性を悪用して感染機器に居座り、プロセスを隠蔽します。さらに、正規の公開STUNインフラを悪用してネットワーク接続を確保します。 新たなLinuxバックドアが、インターネットに公開された脆
研究者らが、Linux向けの新たなマルウェアを発見しました。このマルウェアは、モノのインターネット(IoT)機器に存在する既知の脆弱性を次々と悪用し、企業ネットワーク内に永続的な足場を確保します。特に注目されるのは、正規の公開STUNサーバーを利用して、侵害した機器との接続を維持している点です。これにより攻撃者は、自ら
インターネットに公開されたIoT機器の既知の未修正脆弱性を悪用し、正規の公開STUNサーバーを悪用して、侵害したシステムを遠隔操作可能なプロキシノードとして到達可能な状態に保つLinux向けプロキシ型バックドアが確認されました。 FortiGuard Labsは「ClingSTUN」と名付けたこのマルウェアにつ
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
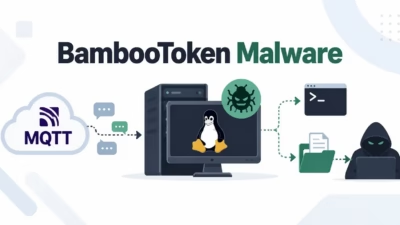
研究者らは、コマンド&コントロール(C2)通信にMQTTメッセージングプロトコルを使用するバックドア「BambooToken」と識別されたLinuxマルウェアの検体を分析しました。 このマルウェアは、システム情報の収集、シェルコマンドの実行、ファイルの閲覧、データのアップロード、そして侵害されたLinuxマシンからの
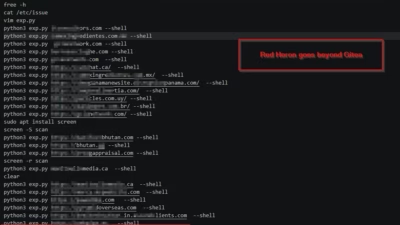
公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しまし
中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。 今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコ
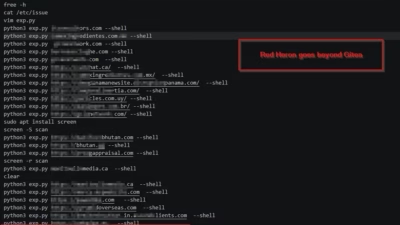
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。脆弱性発見サービス Acronis Threat
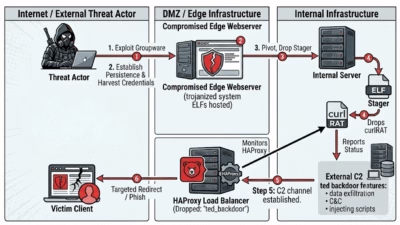
北朝鮮系と見られるハッカー集団が、トロイの木馬化したLinuxシステムサービスとHAProxyバックドアを用いて、韓国の各種組織を数年にわたり監視していた可能性があります。Rapid7の研究者らは、これまで知られていなかった一連の悪性ツール群を発見しました。これらのツールは韓国の自動車業界とメディ
すべての記事を読み込みました