
脆弱なLiteLLM AIゲートウェイが悪用されると、rootアクセスとクラウド認証情報の窃取につながる恐れ
インターネットに公開されているLiteLLM AIゲートウェイのうち、およそ10台に1台が、広く知られているデフォルトのマスターキー「sk-1234」を受け入れるか、あるいは認証を一切要求しない状態だったことが判明しました。これにより、LLMjacking(LLMの不正利用)、機密性の高い認証情報の露出、さらには脆弱
インターネットに公開されているLiteLLM AIゲートウェイのうち、およそ10台に1台が、広く知られているデフォルトのマスターキー「sk-1234」を受け入れるか、あるいは認証を一切要求しない状態だったことが判明しました。これにより、LLMjacking(LLMの不正利用)、機密性の高い認証情報の露出、さらには脆弱
CISAはKEVカタログに悪用済み脆弱性7件を追加しました。LiteLLM、Kestra、Starlette、SonicWallの脆弱性が積極的に悪用されています。 AIゲートウェイは、価値の高い攻撃対象領域になりつつあります。 CISAは9月2日、実際に悪用されている脆弱性7件をKnown Ex
6月13日、当社のLiteLLMデコイが1,513バイトのPython製認証情報コレクターを受信しました。このコレクターはModel Context Protocolサーバーになりすまし、initializeとtools/listに応答し、その出力をEという名の単一ツールのdescriptionフィールドに格納してい
Wizは、認証情報窃取、暗号資産マイニング、コマンド実行、プロンプトインジェクションなど、LiteLLMおよびMCPサーバーを標的とした実際の攻撃を観測しました。 攻撃者は単に別のWebサービスとしてAIインフラをスキャンするだけでなく、その手口をAIインフラ向けに適応させ始めています。 Wiz
攻撃者が、LiteLLMの管理者APIに存在する深刻な認可の欠陥を実際に悪用しています。この脆弱性により、権限の低い読み取り専用ユーザーであってもプロキシの設定を変更したり、機密情報を露出させたり、最終的には対象サーバーの管理者権限を完全に掌握したりすることが可能になります。Exploitprevention gui
LiteLLMの管理APIに存在する認可チェックの不備が実際の攻撃対象となっており、読み取り専用アクセス権しか持たない攻撃者であっても、ゲートウェイの設定を変更し、機密情報を露出させ、管理者権限を奪取できる状態になっています。 Zenityは、LiteLLMの/config/updateエンドポイントに影響するアクセ
攻撃者はAIインフラを価値の高いクラウド侵入口とみなす傾向を強めており、公開状態にあるModel Context Protocol(MCP)サービスやエージェントフレームワーク、AIゲートウェイを悪用してコードを実行し、プロンプトインジェクションを検証し、クリプトマイナーを展開し、プロセスメモリから認証情報を窃取して
Wiz Threat Researchの新たな調査により、脅威アクターがAIモデルプロバイダーのAPIキーを窃取し、クラウド連携サービスを悪用したうえでMoneroの暗号資産マイナーを展開するために、公開状態のAIインフラを標的にする動きを強めていることが明らかになりました。 Wizは、LiteLLM、Flowise
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳細はこちら オーストラリアの男性2人が、世界中の組織を侵害したソフトウェアサプライチェーン攻撃と関連するサイバー犯罪
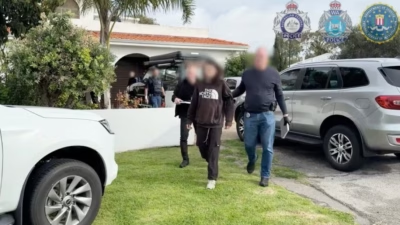
オーストラリアの男2人が水曜日、過去1年で最も被害の大きかったハッキングキャンペーンの一つとされるサイバー犯罪グループ「TeamPCP」への関与容疑で起訴されました。 西オーストラリア州パースを拠点とする両名は、警察が同市郊外の複数の住宅で捜索令状を執行し電子機器を押収した後、合計14件の容疑で起訴されています。
すべての記事を読み込みました