
Kimsuky、偽のZoomインストーラーと悪意あるLNKファイルでマルウェアを配信
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
北朝鮮関連の脅威アクターKonniが、PDF文書に偽装した悪意のあるWindowsショートカットファイルを使用し、ウクライナ関連組織を標的としたサイバースパイ活動を展開していることが明らかになりました。 SOCRadar Threat Research Unitが「Operation Conflict Compass
北朝鮮とつながりのあるハッカー集団が、ウクライナ関連の人物・組織を標的に、偽のPDF文書を使って「VelvetCake」と呼ばれるPowerShellマルウェアツールをインストールさせる攻撃キャンペーンを展開しています。 SOCRadarの脅威リサーチユニットはこのキャンペーンを「Operation Conflict
セキュリティ研究者らは、北朝鮮とつながりのあるKimsukyのハッカーが人工知能を利用し、日常的な業務ファイルに見せかけたフィッシング文書を短時間で大量作成している新たな証拠を発見しました。 「Operation GitPower」と名付けられたこのキャンペーンは、AIで作成した偽装文書と、悪意のあるWindowsシ
北朝鮮系脅威アクター「キムスキー(Kimsuky)」が、悪意あるLNKショートカット、GitHubパーソナルアクセストークン(PAT)による認証を伴うペイロード配信、そしてOpenCodeコーディングエージェントに関連するAI生成おとり文書を組み合わせ、「Operation GitPower」の活動範囲を拡大している

北朝鮮の脅威アクター「キムスキー(Kimsuky)」が、研究者らが「Operation GitPower」と呼ぶキャンペーンの一環として、ローカルの人工知能ツールをサイバースパイ活動の武器庫に加えていることが分かりました。 この活動では、同グループが常用するスピアフィッシング手法、悪意のあるWindowsショートカッ
インド政府機関の求人応募者を狙った多段階マルウェアキャンペーンが確認されました。攻撃者は偽の内閣官房(Cabinet Secretariat)採用告知を用い、正規のリモート管理ツールと独自の遠隔操作型トロイの木馬(RAT)の両方を展開します。 SeqriteのAPT Research Teamの研究者たちは、この活動
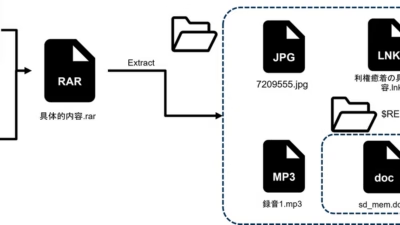
APT-C-60脅威アクターは、日本の組織を狙ったスピアフィッシングキャンペーンを継続しています。今回の攻撃では、Proton Drive、Windowsショートカットファイル、信頼された開発者向けプラットフォーム、そしてWindows標準搭載のユーティリティを悪用し、SpyGlaceマルウェアを配布しています。Ne

脅威集団APT-C-60は、Proton Drive、悪質なWindowsショートカットファイル、そして信頼された開発者向けプラットフォームを利用する形で配布経路を刷新し、SpyGlaceマルウェアを展開しています。 JPCERT/CCが2026年に観測したこの活動は、悪質な通信をより正当なものに見せかけながら、日本

この攻撃では、悪意のあるWindowsショートカットファイル、PowerShell、正規のNode.jsランタイム、そしてTONブロックチェーンを組み合わせることで、柔軟なコマンド&コントロール(C2)システムを維持しています。 今回のキャンペーンは、攻撃者が信頼されたサービスや正規のソフトウェア、ブロックチェーンベ
すべての記事を読み込みました