
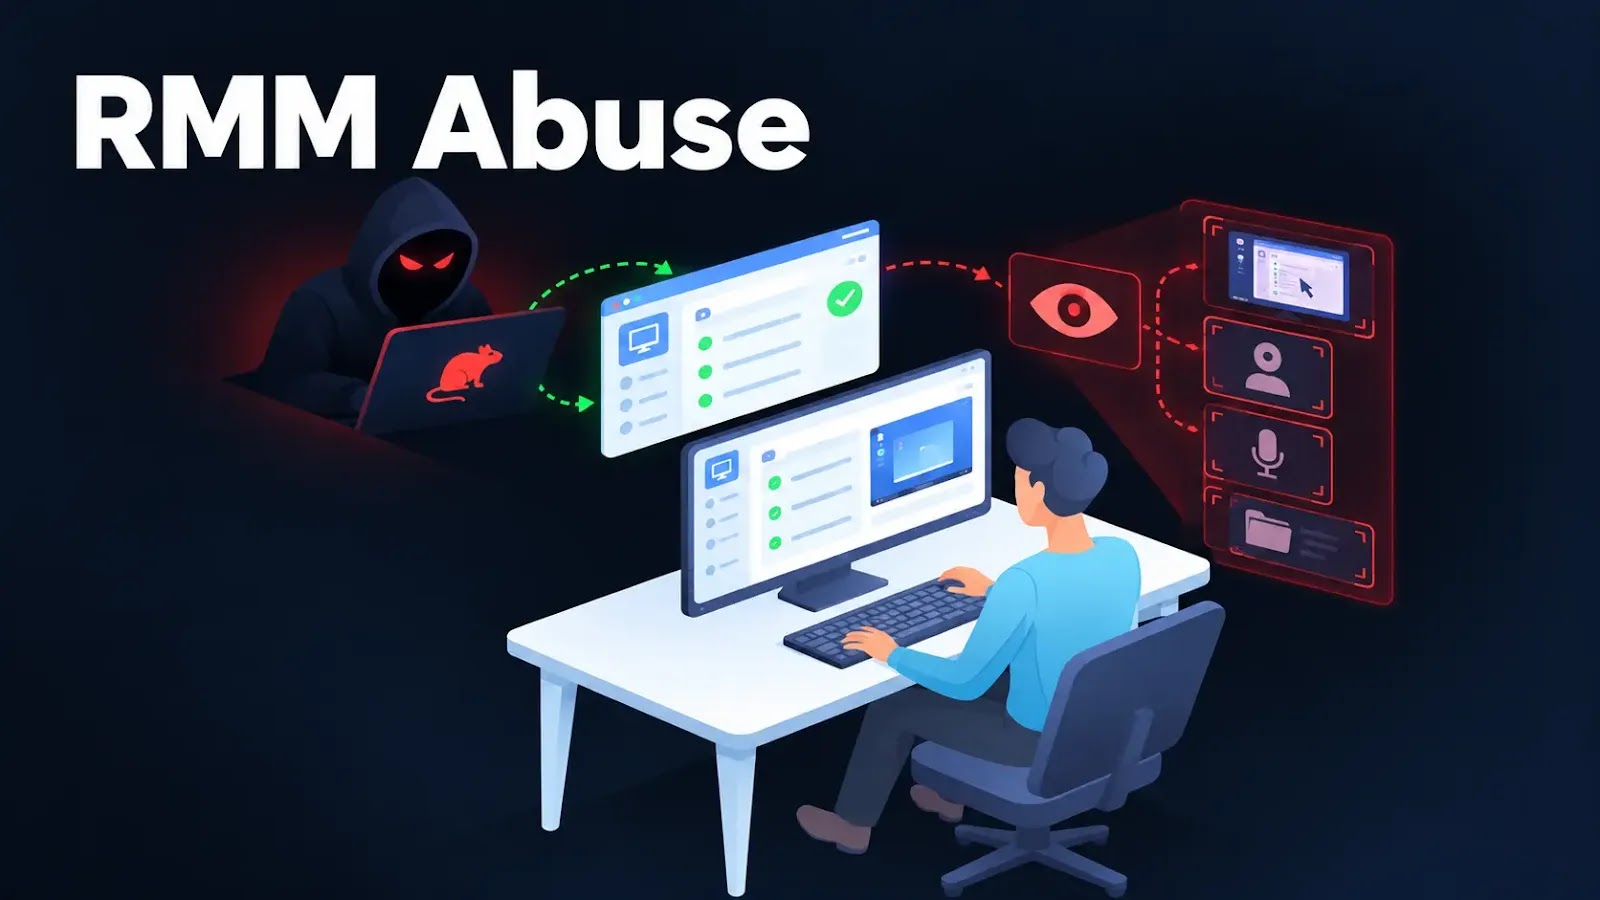
攻撃者は正規のRMMソフトウェアに身を隠し、本格的な監視型RATを展開
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。 攻撃は、人気のビデ
脅威アクターが、信頼されたリモート監視・管理(RMM)ソフトウェアを悪用し、正規の通信に見せかけてWindowsエンドポイントへのアクセスを確保したうえで、これまで文書化されていなかった.NET製リモートアクセス型トロイの木馬「AgtaBackup RAT」を展開していることが明らかになりました。 攻撃は、人気のビデ
6か月にわたるフィッシングキャンペーンが、WindowsおよびmacOSユーザーを騙し、偽の電子グリーティングカード(eカード)を通じて正規のリモート監視管理(RMM)ソフトウェアをインストールさせていたことが分かりました。 Forescoutが7月14日に発表した新たな調査によると、同社が「SeasonalInvit
サイバーセキュリティ研究者は、正規の遠隔監視管理(RMM)ソフトウェアを悪用して企業ネットワークに侵入する洗練されたフィッシングキャンペーンを発見しました。 最近の脅威レポートによると、攻撃者は侵害されたシステムへの永続的で不正なアクセスを確立するために、ユーザーをLogMeIn ResolveとScreenCon

脅威行為者は、ソーシャルエンジニアリング、リビングオフザランド技術、ステルス情報盗聴マルウェアをブレンドした多段階Phishingキャンペーンで、正規の遠隔監視管理(RMM)ツールであるLogMeIn ResolveとScreenConnectを悪用しています。 Sophosの管理型検出・対応(MDR)チームは、この

新たな攻撃の波が、LogMeIn Resolve(旧GoToResolve)やP...