
偽のZoomインストーラーに潜むmacOS向けバックドア「CloudSyncD」
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
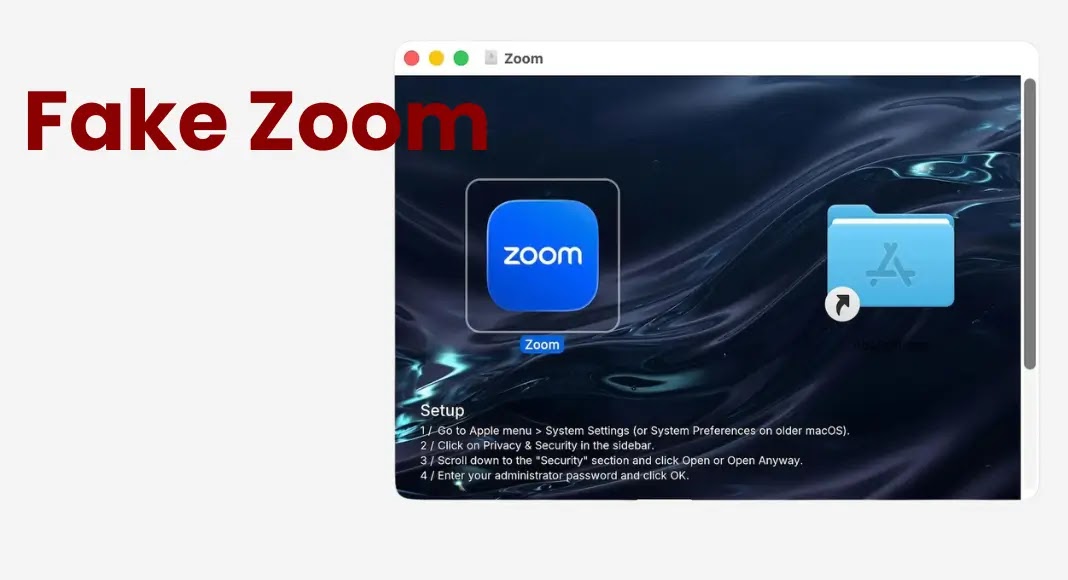
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す
macOSを標的とする情報窃取マルウェア「MacSync」の新たな亜種が、公開されているiCloudカレンダーのイベントを利用して新しいペイロードを配信していることが分かりました。 MacSyncはSwiftベースのマルウェアで、2025年4月に確認されて以降、最近ではClickFixキャンペーンにおいてHomebr
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
北朝鮮とつながりのある脅威アクターTraderTraitorが、macOSマルウェアキャンペーンの対象を仮想通貨企業以外にも拡大し、GitHub上でホストされた偽の就職面接用プロジェクトを通じてインドのITサービス企業を標的にしていたことが判明しました。 SentinelOneの調査によると、攻撃者はFLATROOF
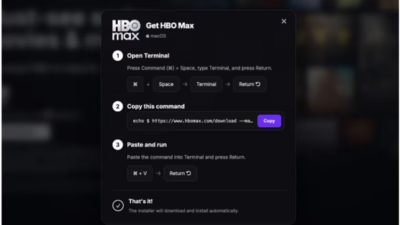
認証済みのHBO Maxアカウントは、広告を目にしても安全な場所のように見えます。しかし攻撃者は、その信頼性をマルウェア配布の仕組みへと転用したとみられています。 Hudson Rockの研究者によると、攻撃者はHBO Maxの認証済みRedditアカウント(広告用)を侵害し、これを使って約48時間にわたり10
攻撃者は、HBO Maxの認証済み公式Redditアカウント「u/hbomax」を侵害し、その信頼されている広告掲載ステータスを悪用して、macOSおよびWindowsデバイスを狙った情報窃取マルウェアのClickFixキャンペーンを展開しました。 不正広告のスクリーンショット(出典:Alex Cu
Jamf Threat Labsは、The Unarchiver、Presentify、PDFify、Magic Disk Cleaner、Sketch、SiteSucker Pro、Mole、Bartender、Disk Doctor Pro、Mp3tagなど、人気のMacアプリケーションになりすました14個の悪意
偽のCodexダウンロードキャンペーンが、スポンサー検索結果や正規のGoogleサイトのページ、ClickFix形式の手順を悪用し、macOSユーザーをだましてマルウェアを実行させていたことが分かりました。 Cato Networksの研究者は8月24日に公開した技術解説記事の中で、このキャンペーンが「code
Huntressが、偽のカンファレンス招待を通じてセキュリティ専門家を狙うClickFixキャンペーンを発見被害者はコードの貼り付けを誘導され、macOSにAMOSインフォスティーラーがインストールされる誘導された場合は、システムの隔離、認証情報のリセット、シークレットのローテーション、暗号資産ウォレットの確認を
すべての記事を読み込みました