
新種のWindows向けインフォスティーラー、17のブラウザを標的にパスワードとクレジットカード情報を窃取
最初のファイルは「my new program called 2.rar」という名前で、中には TokenGrabberBuilder.zip というZIPアーカイブが入っています。このアーカイブには「TokenGrabber Builder」フォルダがあり、Pythonベースのビルダーと、認証情報を窃取するペイロー
最初のファイルは「my new program called 2.rar」という名前で、中には TokenGrabberBuilder.zip というZIPアーカイブが入っています。このアーカイブには「TokenGrabber Builder」フォルダがあり、Pythonベースのビルダーと、認証情報を窃取するペイロー
RemControlと呼ばれる新種のAndroidバンキング型トロイの木馬が発見されました。偽のTVアプリをインストールさせて端末を乗っ取り、銀行PINを盗み出す手口であることが、Group-IBの調査で明らかになりました。 研究者らは、このマルウェアがイタリア、フランス、スペイン、ポーランド、ポルト
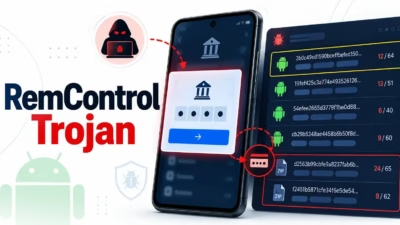
このマルウェアは西欧、中東、カナダの顧客を標的としています。研究者らは30を超える金融機関に対するフィッシングオーバーレイの存在を確認しました。 RemControlは2026年7月のサンプルで初めて確認され、IPTVアプリ「TVTap」を装った偽のGoogle Playストアページを通じて配布されています。 Gro
新たなMalware-as-a-Serviceプラットフォーム「Exvicy」が、侵害したWordPressサイトを悪用し、Cloudflare Turnstile認証ページを装ったClickFixの誘導手口を拡散していることが分かりました。 Sekoiaの研究者は、このサービスが既存のErrTrafficフレームワ
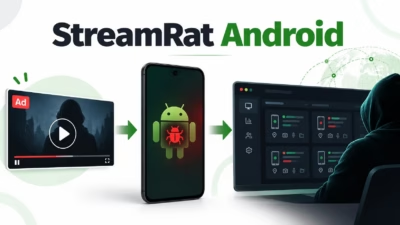
「Steamtv Esp」として追跡されているこのマルウェアキャンペーンは、無料IPTVやストリーミングコンテンツへの関心を悪用します。悪意のある広告をクリックした被害者は、テレビ配信アプリを提供しているように見えるフィッシングサイトに誘導されます。 このサイトは訪問者がAndroidデバイスを使用しているかどうかを
WeedHackのコマンド&コントロール(C2)インフラを遮断しても、その拡散は止まりませんでした。偽のMinecraftクライアントサイトや信頼されたホスティングサービスが、元のバックエンドが停止した後もマルウェアの配布を続けていたのです。 McAfeeが8月20日に発表した続報によると、1か月間の観測期間中
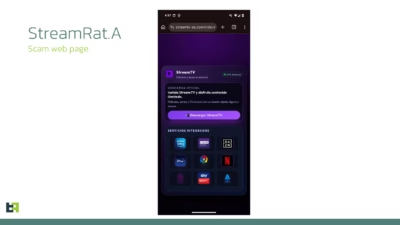
StreamRATは、MetaやTikTokの無料テレビ配信を装った偽広告を通じて拡散される、新たに確認されたAndroidバンキングトロイの木馬です。 「Steamtv Esp.」として追跡されているこのキャンペーンは、主にスペイン語圏のAndroidユーザーを標的としており、2026年6月11日から7月3日にかけ
Minecraftプレイヤーを狙った大規模なマルウェア拡散スキームが、7月に脅威アクターの悪意あるインフラが摘発された後も進化を続けています。 新たなレポートの中で、McAfeeの研究者は、「WeedHack」マルウェアキャンペーンに関連する悪意
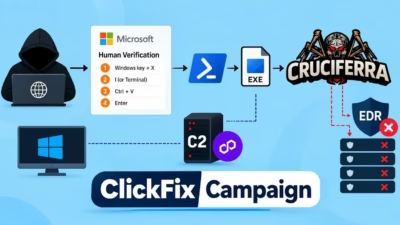
この攻撃活動は、偽のCAPTCHAページ、PowerShell実行、DLLサイドローディング、プロセスホローイング、そして脆弱な署名付きドライバーを組み合わせ、情報窃取型マルウェアRemusを展開するものです。 このキャンペーンは、難読化されたErrTraffic JavaScriptが注入された、侵害済みのWord
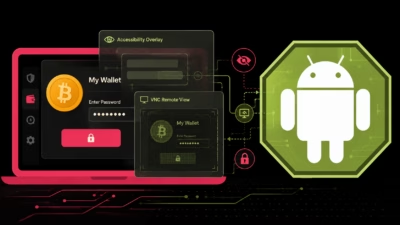
Octagonは、これまで文書化されたことのないAndroid向けバンキング・暗号資産詐欺プラットフォームで、AndroidKitKatというハンドルネームを使うロシア語圏の脅威アクターがMalware-as-a-Serviceとして販売しています。 このツールキットは2026年6月1日にロシア語のサイバー犯罪フォー
すべての記事を読み込みました