
ケビン・マンディア氏、30年超のサイバーセキュリティ経験を携えAmazon取締役会に参画
Amazonは9月8日、ケビン・マンディア氏を取締役会メンバーに選出しました。マンディア氏はMandiantの創業者であり、2022年9月にGoogleが同社を買収するまでCEOを務めていた人物で、官民両セクターで30年以上にわたりサイバー脅威への対応に携わってきました。 Amazonはサイバーセキ
Amazonは9月8日、ケビン・マンディア氏を取締役会メンバーに選出しました。マンディア氏はMandiantの創業者であり、2022年9月にGoogleが同社を買収するまでCEOを務めていた人物で、官民両セクターで30年以上にわたりサイバー脅威への対応に携わってきました。 Amazonはサイバーセキ
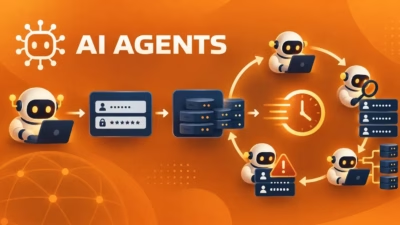
サイバー犯罪者の間で、攻撃を高速化し人間のオペレーターによる手作業を減らすために自律型の人工知能(AI)エージェントを利用する動きが広がっています。 Google Threat Intelligence Group(GTIG)とMandiantは、金銭目的とみられる脅威アクターがある組織のクラウドインフラを侵害し、マ
Google Threat Intelligence Groupの「2026年第3四半期 AI Threat Tracker」によると、AIエージェントは脆弱性スキャン、認証情報の窃取、トラブルシューティングなど、サイバー攻撃の一部を人間の関与を減らしながら自動化するようになっているといいます。 (
調査 「企業は知的財産の流出を望まないため、身代金の支払いに応じてしまう」 Goo
脅威アクターは、AI搭載のコーディング支援ツールから、攻撃のあらゆる段階を自動化するマルチエージェント型フレームワークへと移行を進めています。 Google Threat Intelligence Group(GTIG)は、Mandiantのインシデント対応業務、脅威アクター追跡、そしてライブ環境での防御活動から得た
あるサイバー犯罪グループがブラジルの金融システムに侵入し、決済インフラを悪用して自らに不正送金を行っています。たいていのハッカーが狙うのは金銭です。そして多くの場合、遠回しな方法でそれを手に入れようとします。脆弱な立場の個人を偽の通貨取引所への投資に誘い込んだり、企業のファイルをすべて暗号化してロックし、身代金を要求し
Google Threat Intelligence Groupは、同社のエージェンティック脆弱性発見ハーネス(AVDH)が、盗まれた企業コードリポジトリ内から2日間で100件を超える真陽性の重大な脆弱性を特定したと明らかにしました。 この発表は、攻撃者がAI支援機能を使って流出したソースコードを機械的な速度で悪用す

Googleのマンディアントは、複数のAIエージェントを連携させてソースコード内の脆弱性を探索する社内ツールの仕組みを公開しました。窃取された企業リポジトリを対象とした実際の調査において、わずか2日間で検証済みの深刻な脆弱性を100件以上発見したといいます。 このツールは「Agentic Vulner

執筆者: Alex Tselevich、Michael Maturi はじめに AIの悪用が敵対的な形で拡大するにつれ、データ窃取や恐喝事件のリスクも高まっています。独自のソースコードが流出すると、防御側は脆弱性の特定とパッチ適用に奔走する一方で、攻撃者はマシンスピードで動くAIツールを駆使して襲いかかってくるためで
サイバーセキュリティ研究者が覚えるべき分類法がまた一つ増えました。 Googleは、サイバーセキュリティの脅威を仕掛ける攻撃者に対する新たな命名方式を策定し、攻撃報告の表記を標準化したい考えです。しかし結論から言うと、それ
すべての記事を読み込みました