
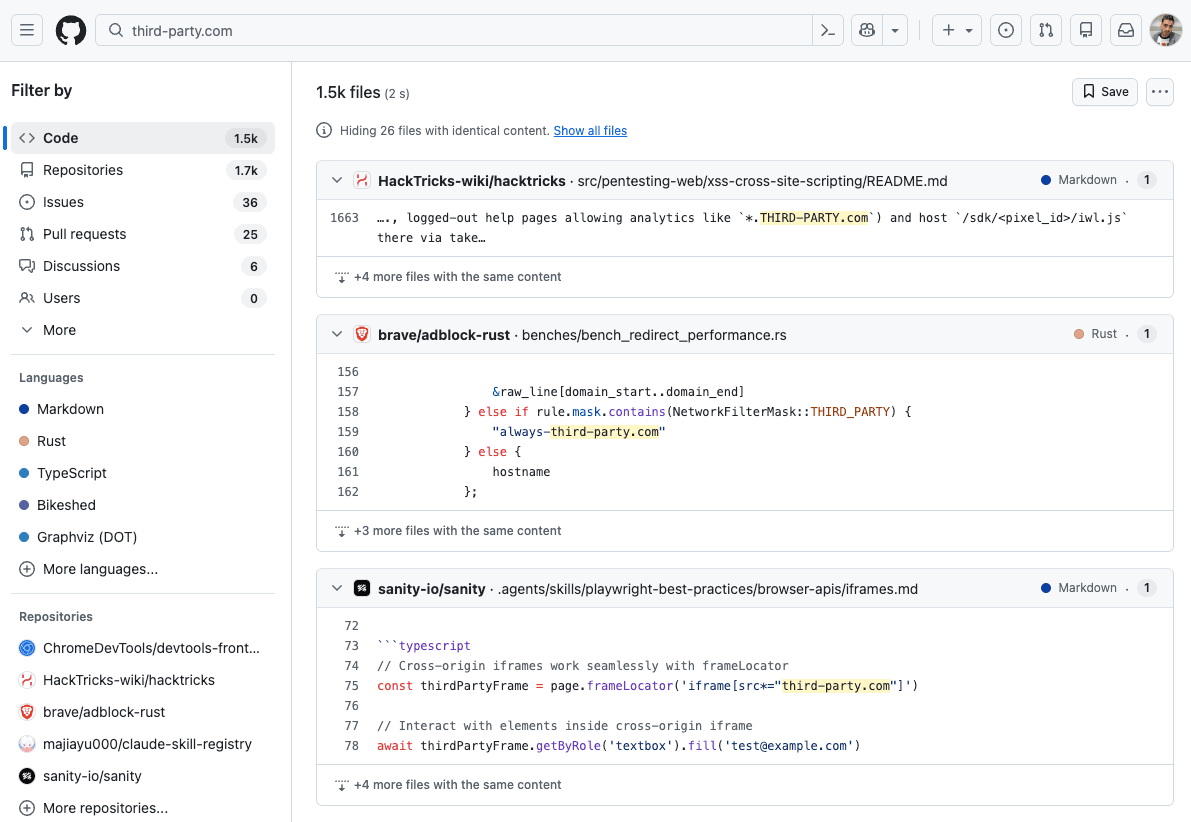
プレースホルダー用ドメインがハイジャックされ、ClickFixキャンペーンに悪用
無数の開発者向けドキュメントに埋め込まれてきた、ありふれたサンプルURLが、実際の攻撃インフラへと変貌しました。問題のドメインthird-party[.]comは、長年にわたり外部サービスを示す無害なプレースホルダーとして開発者に使われてきました。ところが少なくとも2026年6月以降、このドメイン
無数の開発者向けドキュメントに埋め込まれてきた、ありふれたサンプルURLが、実際の攻撃インフラへと変貌しました。問題のドメインthird-party[.]comは、長年にわたり外部サービスを示す無害なプレースホルダーとして開発者に使われてきました。ところが少なくとも2026年6月以降、このドメイン
一見ごく普通に見えるプロジェクトフォルダが、開発者が最初のコマンドを実行する前に危険な罠へと変わることがあります。Manifold Securityの研究者らは最近、GitSpawnと名付けられた重大な脆弱性クラスを発見しました。この脆弱性は、人気の高いAIプログラミングエージェントを特に標的とし
Cursorのコマンドラインコーディングエージェントに存在した欠陥により、クローンしたリポジトリが開発者に信頼するかどうかを尋ねられる前に、開発者のマシン上で任意のコマンドを実行できてしまうことが判明しました。しかも、サンドボックスを明示的に有効化していた場合でも、そのサンドボックスの外側で実行されていました。
Anthropic製Claude拡張機能の欠陥により、偽のクリック操作で機密性の高いAIワークフローを起動可能研究者らは、拡張機能の8回のアップデートを通じて脆弱なハンドラーが変更されないままだったことを発見合成クリックが、実際のユーザー操作を確認するためのチェックを回避セキュリティ研究者集団Manifold Sec

この脆弱性により、悪意のある拡張機能がGmail、Docsなどへのアクセスを含む特権的なAI操作を実行できてしまいます。 Manifold Securityの調査によると、Anthropicの「Claude for Chrom

Anthropic製Claude for Chrome拡張機能に存在する2件の脆弱性により、悪意あるブラウザ拡張機能が被害者のGmail、Googleドキュメント、Googleカレンダーのデータに影響を及ぼすAI駆動のアクションを引き起こせる可能性があることが分かりました。Hacking& Cracking