
研究者ら、単純な「Repeat-After-Me」プロンプトで6つのAIエージェントフレームワークを突破
研究により、AIエージェントはツール呼び出しをオウム返しさせるだけで、攻撃者が指定した呼び出しを実行させられることが判明しました。研究者らは、118のオープンソースMCPサーバーから、検証済みのセキュリティバグ253件も発見しています。
研究により、AIエージェントはツール呼び出しをオウム返しさせるだけで、攻撃者が指定した呼び出しを実行させられることが判明しました。研究者らは、118のオープンソースMCPサーバーから、検証済みのセキュリティバグ253件も発見しています。
GitHub上の1万7,000件超の偽リポジトリが、マルウェア「SmartLoader」を配布しています。「FakeGit」キャンペーンが今月初めに再始動し、情報窃取型マルウェア「StealC」を拡散しているものです。 攻撃者は主に使い捨てアカウントを利用していますが、研究者らは、正規の開発者のものとみられるアカウン
今年2月、Metaのある従業員が自身の説明によると、オープンソースのエージェントを受信トレイに接続し、アーカイブや削除すべきメールを提案させたうえで、実行前に必ず自分に確認するよう指示しました。プロンプトにガードレールを設けていたにもかかわらず、エージェントはメールを削除し始めました。停止コマンドは効かず、この従業員は
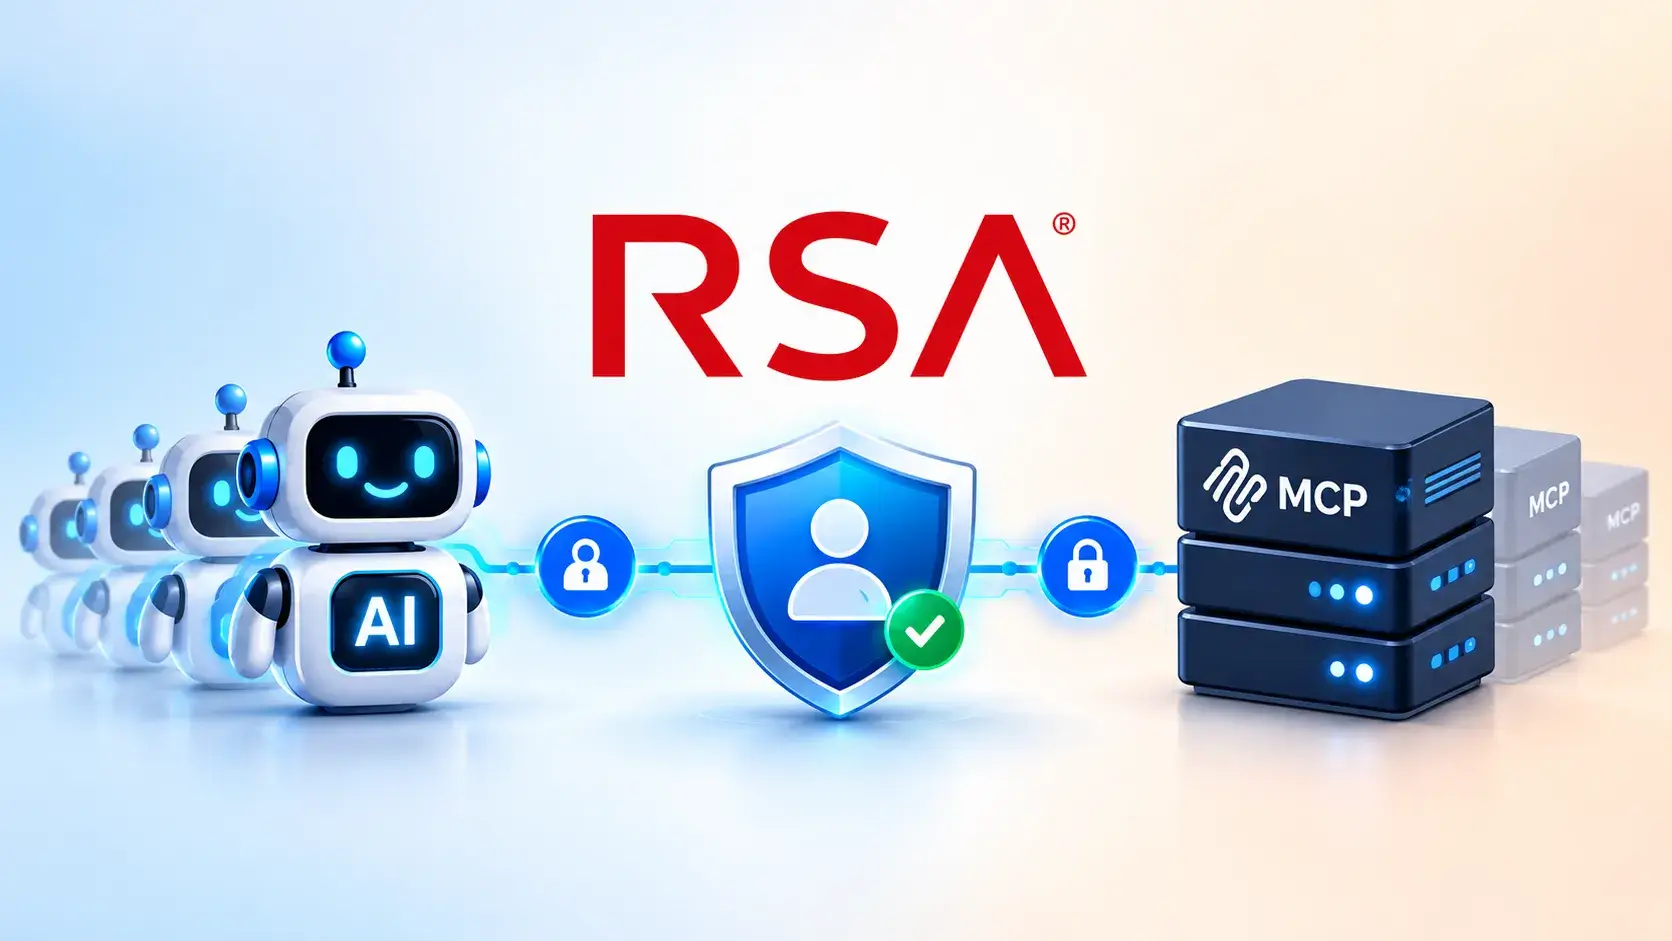
RSAは、AIエージェントとModel Context Protocol(MCP)サーバーを、規制の厳しい環境で検出・保護・統制するIDセキュリティプラットフォーム「RSA Agent ID」を発表しました。 同社によると、この製品は「エージェントのID」をめぐる課題の拡大に対処するものです。従業員向けのIDガバナン
Postmanは、Fabric Gatewayの一般提供開始を発表しました。Fabric Gatewayは、AIエージェント、LLM、MCPサーバーがAPIやツール、他のエージェントを発見し、やり取りする方法を統制する、プロトコル非依存のコントロールプレーンです。Fabric Gatewayを使えば、
Authorizerは、Webアプリやモバイルアプリのサインインとアクセス制御を担うオープンソースのサーバーです。利用者は自社のインフラ上で運用でき、ユーザーアカウントも任意のデータベースに保存できます。開発チームは、ユーザーのログインを処理する同じGo製プログラムに、権限管理エンジンとAIエージェン
Salt Securityは、大規模言語モデル(LLM)を標的とした攻撃をMCPサーバー、ツール、API群にわたるその後の活動と結びつけて検知するために設計されたAI Detection and Response(AI-DR)機能を、自社のAgentic Security Platformにネイティブ
Tencentの朱雀実験室(Zhuque Lab)は、AIシステム向けのオープンソースセキュリティスキャナー「AI-Infra-Guard」を開発しました。このツールはOllama、vLLM、ComfyUIといった稼働中のサービスをフィンガープリント識別し、1,600件を超える既知のCVEと照合します
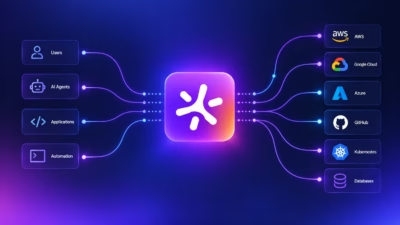
すべてのエンジニアリングチームは、認証情報をソースコードから排除するために長年取り組んできました。しかし、AIエージェントの登場によって問題の様相は変わりました。コーディングエージェントがコードをレビューし、エージェントがワークフローを実行し、MCPサーバーが開発者に代わってデータベースやクラウドプロ
AIエージェントが新しいオペレーティングシステムであるならば、AIアドオンは新しいアプリケーションです。そしてセキュリティを維持するには、新しいタイプのAIファイアウォールが必要になります。 AIR Securityは、5000万ドルの資金調達と、AIエージェント向けに構築されたファイアウォール「AIR」を引っ提げて
すべての記事を読み込みました