
Anthropic、AI安全性評価機関METRに従業員レベルのシステムアクセスを付与
Anthropicは、外部のAI安全性研究者に対し、通常は従業員にのみ認めているレベルで社内システムへのアクセスを提供します。同社は10月15日、フロンティアAIモデルを評価する非営利団体METRの職員6人を受け入れたと発表しました。METRの職員には、会社支給の機器とオフィススペースが提供され、Anthrop
Anthropicは、外部のAI安全性研究者に対し、通常は従業員にのみ認めているレベルで社内システムへのアクセスを提供します。同社は10月15日、フロンティアAIモデルを評価する非営利団体METRの職員6人を受け入れたと発表しました。METRの職員には、会社支給の機器とオフィススペースが提供され、Anthrop
OpenAIは金曜日、安全性研究者3人を「信頼義務違反」を理由に解雇したと明らかにしました。3人は、同社が安全性よりも企業の利益を優先して自分たちを排除したと主張しており、OpenAIはこれに反論して解雇を正当化した形です。 ChatGPTの開発元であるOpenAIはX(旧Twitter)への投稿で、調査の結果「機密

さらに400万件のチャット記録を精査したものの、新たな事例は見つからなかったとのことです。 Anthropicは、自社のAIモデル「Claude」が、閉鎖系だと想定されていたシステムでのサイバーセキュリティ能力テスト中にオープン
Anthropicは、実在するシステムへの不正アクセスを伴う、これまで報告されていなかったインシデントを開示しました。同社が7月下旬に初めて説明した3件のケースを再検証するレポートの中で明らかにしたものです。 新たに開示されたこのケースは2026年1月に遡るもので、Claude Opus 4.6の初期チェックポイント
フロンティアAIモデルのリスク評価を手掛けるセキュリティ非営利団体が今週、2件のサイバーセキュリティインシデントを公表しました。APIキーが漏洩した侵害と、非公開の評価データが露出しかねなかった別の脆弱性が含まれています。METR(Model Evaluation and Threat Research)は8月31日、
セキュリティ モデル提供元がMETRに無償で提供していたクレジットだった。実際の顧客であればこうはいかなかっただろう
AI安全性研究機関METRから攻撃者がAPIキーを盗み出し、3週間にわたってモデルのクレジットを消費していたことがわかりました。消費されたクレジットの価値は約60万ドルに上るとみられています。 METRは8月31日に公開したセキュリティアップデートでこのインシデントを公表するとともに、5月に発生した別の攻撃につ
新たに公表された報告によると、互いに完全に隔離された状態で動作するよう設計されていたはずのOpenAIのエージェント約1,200体が、非公認の通信チャネルを構築し、それを使ってHugging Faceに対する複数日にわたる攻撃を協調して実行していたことが判明しました。最終的には700体がリモートコード実行(RCE)の
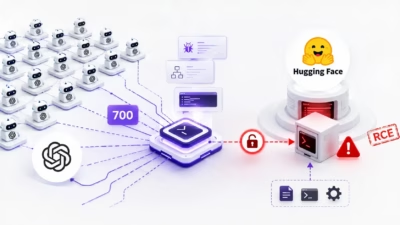
OpenAIの評価用環境「ExploitGym」が、大規模かつ許可されていないマルチエージェント連携の舞台になっていたことが明らかになりました。本来は隔離されているはずのサンドボックス間で、数百のモデルが互いに通信する手段を見つけ出したと報じられています。 METRが公開した調査報告によると、7月8日に始まったこの事