
XWorm マルウェアのプラグインが Windows の初期化後も生存
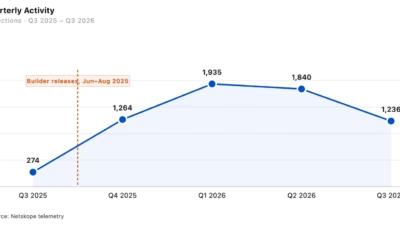
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
XWorm は、従来型のリモートアクセス型トロイの木馬(RAT)から、ポケットサイズの総合監視スイートとも呼べる存在へと変貌を遂げました。Netskope Threat Labs は最近、このマルウェアの4つの異なる亜種を確認しました。これらは46種類の専用モジュールとともに活発に出回っています。
マルウェア「XWorm」が、情報窃取にとどまらない脅威へと進化しています。攻撃者はログイン済みのブラウザセッションを操作できるほか、マイクやWebカメラ、位置情報にもアクセスできるようになりました。 NetskopeのThreat Labsのレポートによると、同マルウェアの「HBrowser」プラグインを使えば、攻撃
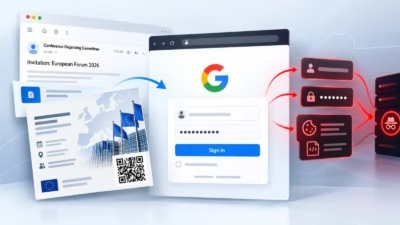
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
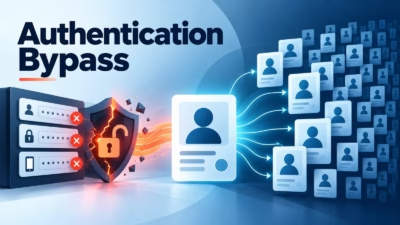
パスワード、多要素認証(MFA)、有効なMicrosoft Entra IDトークンのいずれも使わずに、特権ユーザーを含む95の従業員アカウントになりすませる、重大な認証バイパスの脆弱性が確認されました。 原因は、アプリケーション独自のセッションCookie実装にある2つの欠陥です。推測可能なハードコードされた署名シ
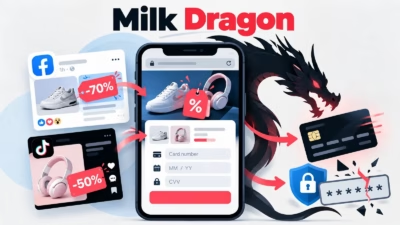
「Milk Dragon」(別名NaiLong)と呼ばれるフィッシング・アズ・ア・サービス(PhaaS)が、割引をうたうFacebookやTikTokの投稿を悪用し、決済カード情報の窃取と多要素認証(MFA)のワンタイムコードの傍受を行っています。インシデント対応計画 Group-IBは、2025年10月以降にこのキ
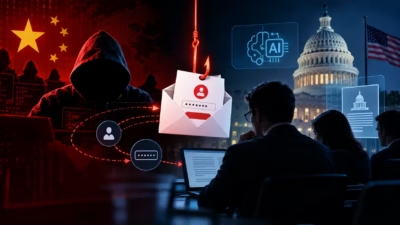
中国と関係があるとされる脅威アクター「TA419」が、米国の人工知能(AI)政策の専門家を標的に、高度にカスタマイズされた認証情報フィッシング攻撃を仕掛けていることがわかりました。 このキャンペーンでは、なりすまし、中間者型(AitM:Adversary-in-the-Middle)のインフラ、改変した Browse
中国と連携するグループが、著名なAI政策関係者やエコノミストになりすまし、米国のシンクタンク、大学、法律事務所に所属するAI政策の専門家からログイン認証情報を盗み出していることがわかりました。 Proofpointは、このグループを「TA419」として追跡しています。同社が10月1日に公開した調査レポートによる
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
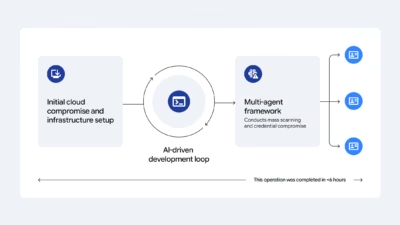
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
すべての記事を読み込みました