
BigBear 2.0:Evilginx2ベースのフィッシングプラットフォームがMicrosoft 365のMFAを大規模に突破
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
AIを搭載したカスタマーサービスエージェントは、操作によって認証制御を突破され、顧客情報を漏えいさせ、フィッシングメールを送信させられ、さらにワンタイムパスコード(OTP)を流出させられる可能性があることがわかりました。 Intigritiのセキュリティ研究者であるAyoub氏とInti De Ceukelaire氏
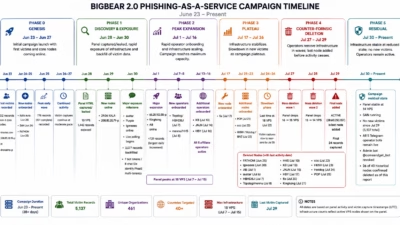
サイバー犯罪者は、Evilginx2フィッシング・アズ・ア・サービスプラットフォームを改称した「BigBear 2.0」を使い、認証済みのMicrosoft 365セッションを傍受しています。これにより、被害者が多要素認証(MFA)を完了した後でもアカウントを乗っ取ることが可能になっています。 CloudSEKのTR
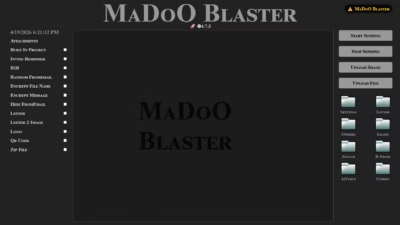
ブダペストにある設定不備のサーバーから、Microsoft 365の多要素認証(MFA)を突破し、侵害したアカウントへのアクセスを維持し続けるために構築された、稼働中のフィッシングオペレーションが発覚しました。 185.163.204[.]7185.163.204[.]7185.163.204[.]7でホストされてい

Scattered Lapsus Shiny Hunters(SLSH)と名乗る...