
Microsoft、AI活用の初期競争では攻撃者が先行していると指摘
Microsoftによると、サイバー攻撃者は現在、防御側よりも速いペースで人工知能(AI)の恩恵を受けています。脆弱性の発見、マルウェアの開発、侵害後の活動をいずれも高速化している一方で、セキュリティチームは対応が追いついていない状況です。 この見解は、Microsoftの「2026 Digital Defense
Microsoftによると、サイバー攻撃者は現在、防御側よりも速いペースで人工知能(AI)の恩恵を受けています。脆弱性の発見、マルウェアの開発、侵害後の活動をいずれも高速化している一方で、セキュリティチームは対応が追いついていない状況です。 この見解は、Microsoftの「2026 Digital Defense
セキュリティ
Microsoftの新たな報告書、世界中でサイバー活動が増加していることが明らかにAIは攻撃にかかる時間を短縮する一方、防御側による侵入検知も支援英国は欧州で最も多くの国家支援型サイバー活動の標的にAIが広く利用できるようになり、サイバー犯罪への参入障壁が下がっています。その結果、ハッカーが個人と企業の双方に仕掛
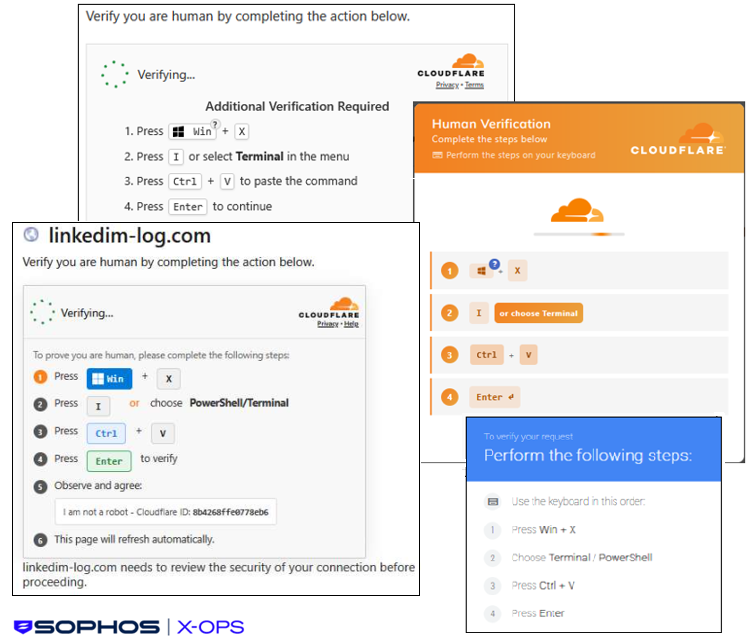
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
Zimbra Collaboration Suite(ZCS)に存在する重大度の高いOSコマンドインジェクションの脆弱性が、パッチ提供の直後、脆弱性が一般公開される前から悪用されていました。Microsoftが報告しています。 この脆弱性は「CVE-2026-73570」(CVSSスコア8.9)として追跡されています
Microsoftは、Windows 11 26H2へアップグレードしたMicrosoft Entra参加またはMicrosoft Entraハイブリッド参加のエンタープライズ端末すべてで、Windows設定のバックアップと復元を既定で有効にしたと発表しました。 Windows設定のバックアップツール(旧称はWind
Huntressは、ALSOと汎欧州の販売パートナーシップを締結しました。これにより、31カ国のバリューアドリセラー(VAR)とマネージドサービスプロバイダー(MSP)は、同社の「Agentic Security Platform」を新たな経路で導入できるようになります。2
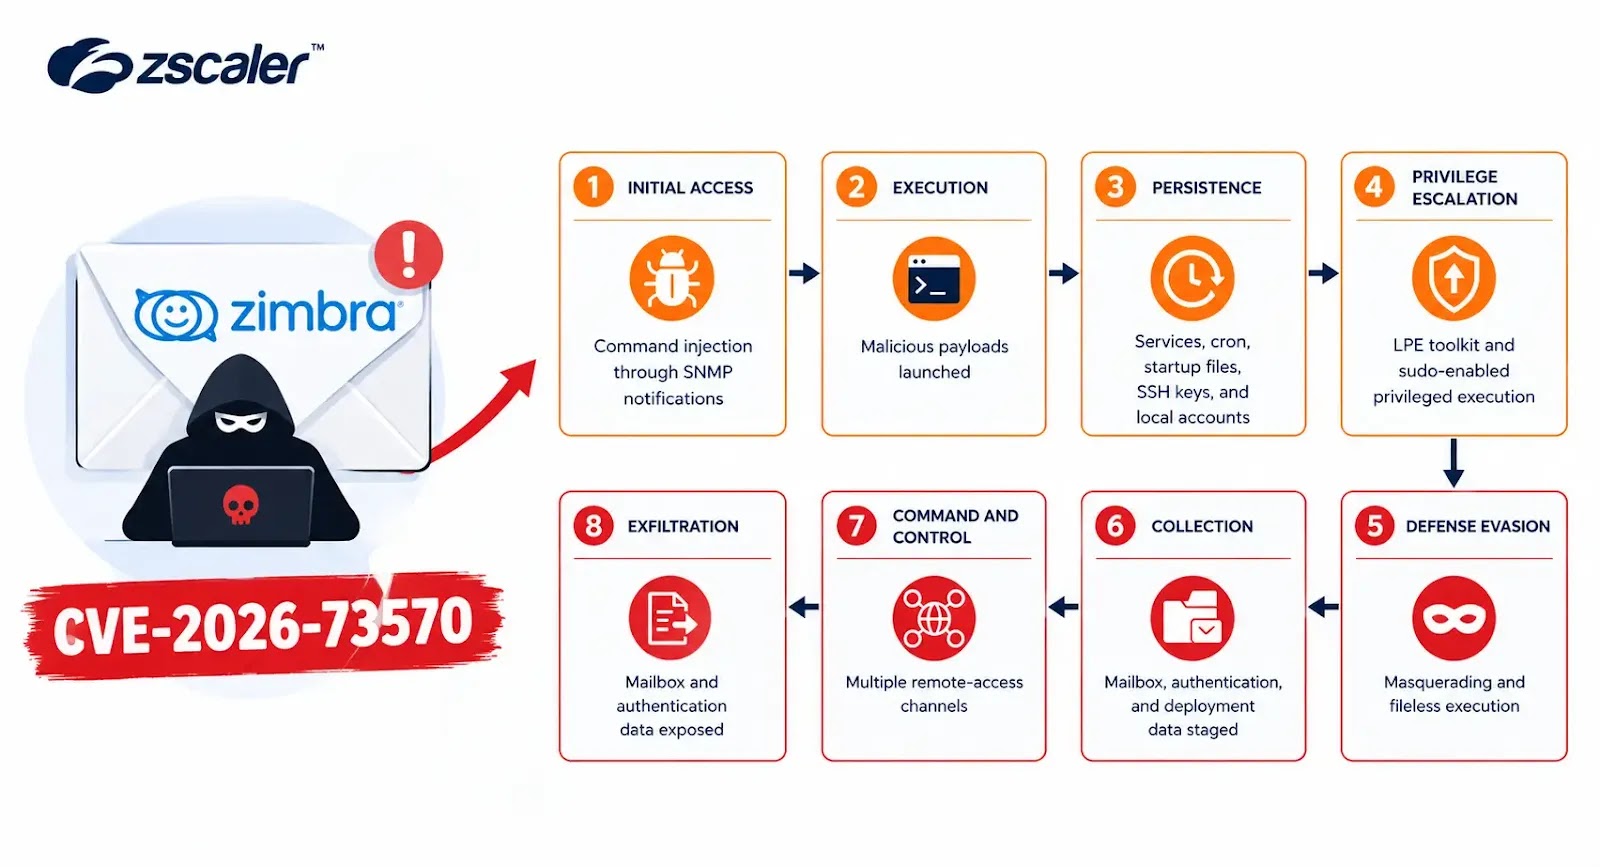
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
Faavとして知られる16歳のセキュリティ研究者が、Microsoftの社内分析サービス「Titan」に存在する重大な認証の欠陥を公表しました。この欠陥を悪用すれば、攻撃者は17兆3,000億行が保存されているとみられる環境に対し、管理者権限のSQLクエリを実行できた可能性があります。 ただし、顧客データの流出が確認
ロシアの国家支援グループ「Star Blizzard」が、「RedFlick」と呼ばれる新たなマルウェア感染手法を使い、同グループ特有のバックドア「CosmicPulse」を展開していることが分かりました。 この手法自体はサイバーセキュリティの世界で目新しいものではありません。ただ、同グループにとっては新しい配布手段
すべての記事を読み込みました