
「BigDiskBuster」、Microsoft Defenderを動かしたまま更新だけを阻止
脆弱性を悪用することなく、Windows Defenderが更新を受け取れないようにする、新たな概念実証(PoC)のサイバー攻撃手法が登場しました。LevelBlueの研究者らが「BigDiskBuster」と名付けたこのPoCは、セキュリティ研究者で元Microsoft社員のAbdelhamid Naceri氏が9月
脆弱性を悪用することなく、Windows Defenderが更新を受け取れないようにする、新たな概念実証(PoC)のサイバー攻撃手法が登場しました。LevelBlueの研究者らが「BigDiskBuster」と名付けたこのPoCは、セキュリティ研究者で元Microsoft社員のAbdelhamid Naceri氏が9月
Microsoft Threat Intelligenceは、改ざんされたWebサイトがCAPTCHA風の偽の認証プロンプトを表示し、Windowsユーザーに悪意あるコマンドを実行させる「ClickFix」キャンペーンを確認しました。 この攻撃では、被害者がコマンドを実行する前に、ペイロードをブラウザーのキャッシュ
Microsoft Threat Intelligenceは、ClickFixキャンペーンの新たな手口を確認しました。侵害されたWebサイトがブラウザのキャッシュストレージを悪用して悪意あるスクリプトを隠し、一般的な検知手法をすり抜けるというものです。 攻撃者は、被害者がコマンドを実行した時点でペイロードを直接ダウン
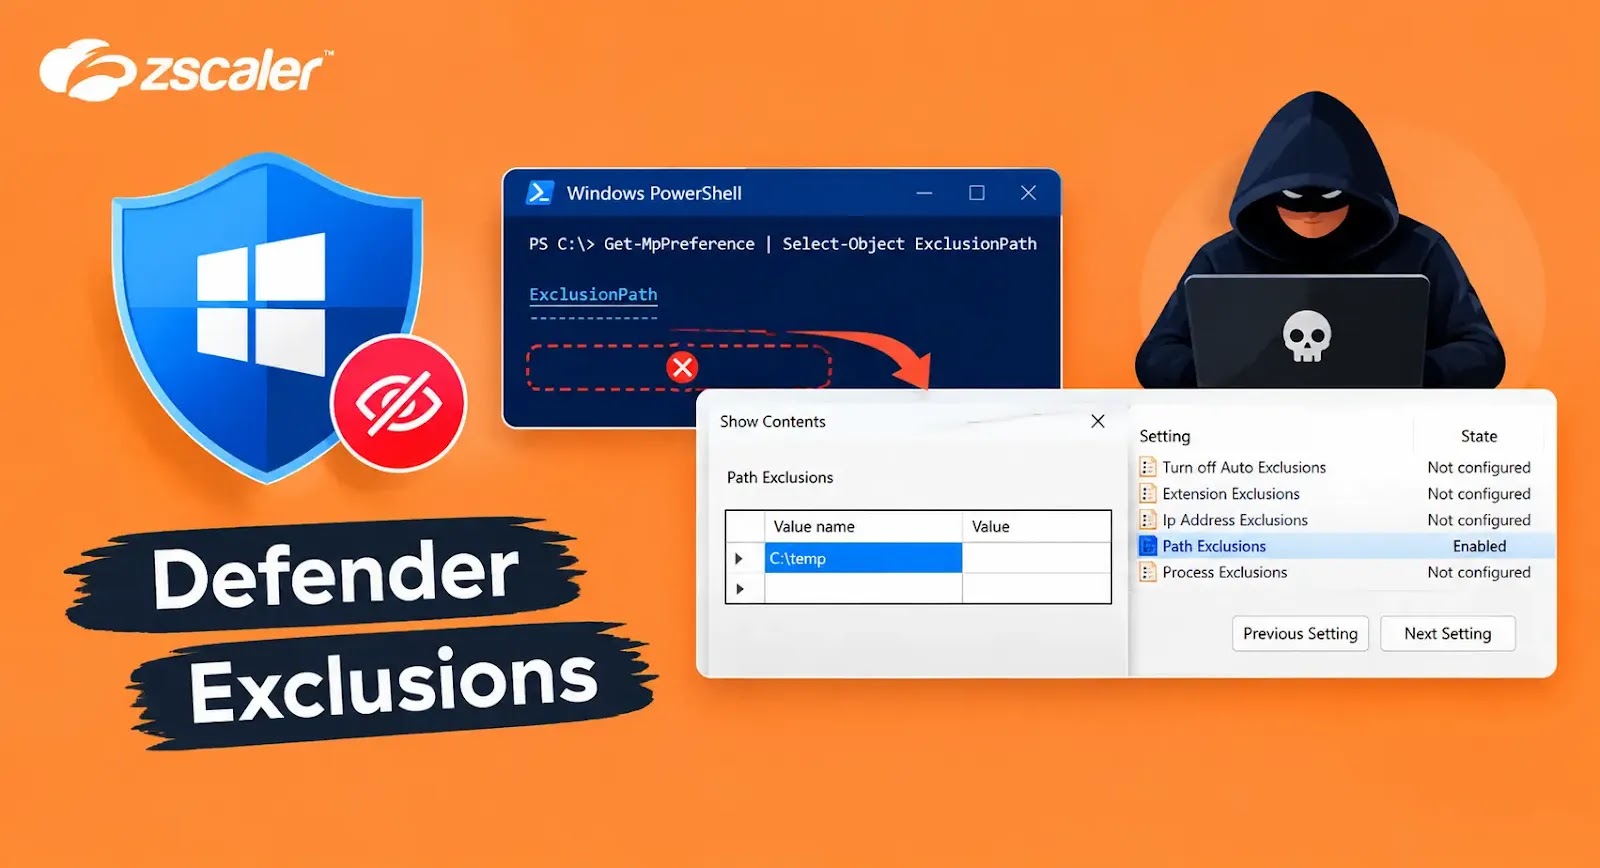
Microsoft Defender Antivirusでは、管理者が除外設定を作成することで、特定のファイル、フォルダー、プロセス、IPアドレスをスキャン対象から外せます。 信頼できるアプリケーションには便利な機能ですが、悪用されると危険です。Defenderがサポートする除外の種類は、主にプロセス、パス、拡張子、
プレビュー版により、E5・E7顧客はこれまで追加料金が必要だったSOCツールを利用可能に。それ以外の機能には価格が設定される Microsoft 365のE5・E7顧客は、追加ライセンス費用なしでMicrosoft Defend
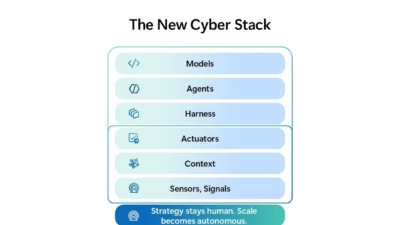
Microsoft Defenderに統合セキュリティオペレーションセンター(ISOC)が導入されました。これはセキュリティ情報イベント管理(SIEM)と脅威対策機能を、AI支援による継続的防御を目指すプラットフォームに統合するものです。SecurityProducts & Services 同社の主張は明快
今回の発表は、防御側が抱える深刻化する課題に対応するものです。攻撃者はAIエージェントを使って攻撃活動の一部を自動化できる一方、セキュリティチームはいまだにツール間で情報をやり取りする作業に時間を費やしています。 Microsoftが打ち出した答えは、アナリストとエージェントの双方に同じシグナル、コンテキスト、コント
数か月にわたりWindowsとMicrosoft Defenderの実証コード(PoC)エクスプロイトを次々と公開してきた「Nightmare Eclipse」を名乗る研究者が、自らの身元を明かした上で、新たなDefenderエクスプロイトを公開しました。 Abdelhamid Naceri名義で投稿する
イラン寄りのHandala Hack作戦と中程度の確信度で関連付けられる、これまで報告されていなかったマルウェア「HEAVYGRAM」および「CRUDEEXCLUDE」のサンプルが確認されました。アンチマルウェアソフトウェア このキャンペーンは、標的型ソーシャルエンジニアリング、Microsoft Defenderの

マイクロソフトはDefenderのセキュリティ境界を通過する関連した2つの経路を修正しましたが、両方の発見者であるリサーチャーは、まだ別の経路が残っている可能性があると指摘しています。 セキュリティリサーチャーのNightmare Eclipse氏は、ShieldCrashの概念実証(PoC)コードを公開しまし
すべての記事を読み込みました