
BragJack攻撃、Chrome・Edge・CometでブラウザのAIエージェントを乗っ取り可能に
新たに公表された「BragJack」は、5種類のAI搭載ブラウザに組み込まれたAIアシスタントを乗っ取ることができるブラウザ拡張機能を悪用した攻撃手法です。 この調査では、単一の悪意ある拡張機能がクラウドでホストされるAIモデルと権限を持つブラウザエージェントとの間の信頼された通信経路を悪用し、不正なコマンドの実行、
新たに公表された「BragJack」は、5種類のAI搭載ブラウザに組み込まれたAIアシスタントを乗っ取ることができるブラウザ拡張機能を悪用した攻撃手法です。 この調査では、単一の悪意ある拡張機能がクラウドでホストされるAIモデルと権限を持つブラウザエージェントとの間の信頼された通信経路を悪用し、不正なコマンドの実行、
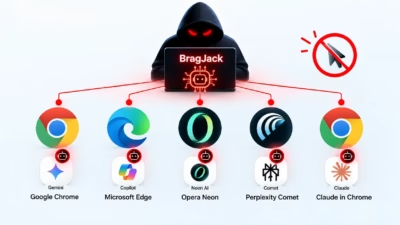
セキュリティ研究者らは、悪意のあるブラウザ拡張機能によってGoogle Chrome、Microsoft Edge、Opera Neon、Perplexity Comet、Claude in Chromeといった主要ブラウザの内蔵AIアシスタントを乗っ取ることが可能な、ゼロクリック攻撃手法「BragJack」を明らか
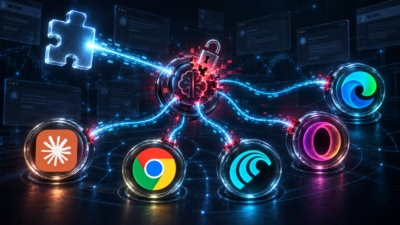
Forever Securityのセキュリティ研究者Gal Weizman氏は、単一の悪意ある拡張機能を使って主要ブラウザに組み込まれたAIアシスタントを乗っ取る新たな攻撃手法を公表しました。 「BragJack」と名付けられたこの概念実証は、Chromiumベースの5つのブラウザまたはブラウザアシスタント、すなわち
「BragJack」と名付けられた新たな概念実証(PoC)攻撃により、5種類のエージェント型ブラウザ環境が侵害され、機密情報が窃取される恐れがあることが判明しました。対象となったのは Google Chrome(Gemini搭載)、Microsoft Edge、Opera Neon、Perplexity Comet、そ
Elastic Security Labsが、2025年5月から活動しているブラジルのバンキングマルウェアキャンペーン「REF9334」を発見マルウェア「Kremlin」は偽の文書と悪意あるChrome/Edge拡張機能を展開し、銀行データを窃取1,515件の感染が確認され、そのうち98%がブラジルに集中Elas
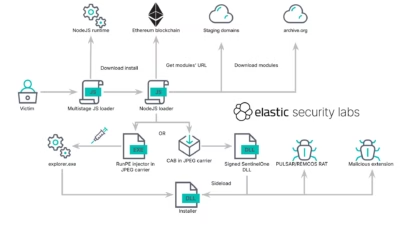
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
新たに明らかになったマルウェアツールキットは、Google ChromeとMicrosoft Edgeを恒久的なバックドアに変え、攻撃者にブラウザから基盤となるオペレーティングシステムへの侵入経路を提供します。 SOCRadarの研究者らは、「Smart Bookmarks」という拡張機能に偽装するChromi
Microsoftは、Microsoft EdgeにおけるManifest V2(MV2)ブラウザ拡張機能サポートを2027年初頭までに完全に廃止する計画を発表しました。これにより、より制限の厳しいManifest V3(MV3)拡張機能プラットフォームへの移行が完了することになります。 今回の移行は、より厳格な権限
ロシア政府に関連する脅威アクター「BlueDelta」(APT28、Fancy Bear、Forest Blizzardとしても知られる)が、欧州の外交・政府・防衛関連組織を狙ったサイバースパイ活動において、Windows向けの軽量バックドア「HOOKEDGE」を使用していたことが判明しました。 研究者らは、この攻撃
調査により、Google Chrome向けに18個、Microsoft Edge向けに1個、合計19個の悪意ある拡張機能が確認されました。これらはモジュール型のマルウェアフレームワークを使用し、ウェブサイトのコンテンツセキュリティポリシー(CSP)による保護を解除した上で、攻撃者が制御するJavaScriptを注入し
すべての記事を読み込みました