
Warlockランサムウェア、スペイン語圏・ポルトガル語圏の大規模組織を攻撃
中国系のランサムウェア集団が、Microsoft製品の脆弱性を悪用し、スペイン語圏・ポルトガル語圏の大規模組織や重要組織から金銭を脅し取ろうとしています。Warlockランサムウェアグループ(SymantecはLonglegs、MicrosoftはStorm-2603として追跡)は、これまで特定の型に当てはまらない集団
中国系のランサムウェア集団が、Microsoft製品の脆弱性を悪用し、スペイン語圏・ポルトガル語圏の大規模組織や重要組織から金銭を脅し取ろうとしています。Warlockランサムウェアグループ(SymantecはLonglegs、MicrosoftはStorm-2603として追跡)は、これまで特定の型に当てはまらない集団
米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、CISA Known Exploited Vulnerabilities(既知の悪用された脆弱性)カタログを拡充し、実際のサイバー攻撃で悪用されている重大な脆弱性4件を追加しました。対象は、Microsoft ShareP
CVE-2026-65660として追跡されているMicrosoft SharePointの詳細な脆弱性により、認証済みの低権限ユーザーが脆弱なオンプレミスSharePointサーバー上で任意のコードを実行できることが判明しました。 当初はスプーフィングの問題として分類されていましたが、技術的な分析により、この脆弱性は
Microsoftは、当初は低深刻度のなりすまし問題として記録されていたSharePoint Serverの脆弱性が、実際には低権限の認証済み攻撃者が悪用して対象サーバー上で任意のコードを実行できる、高深刻度のリモートコード実行の欠陥であることを確認したと発表しました。 CVE-2026-65660として追跡されてい
脅威インテリジェンス企業Defusedによると、攻撃者は現在、未修正のサーバー上で任意のコード実行を可能にする2件のMicrosoft SharePoint脆弱性を連鎖させた攻撃を仕掛けているとのことです。 1つ目の脆弱性(CVE-2026-55040として追跡)は、JWTトークン検証パイプラインにおける認証バイパス
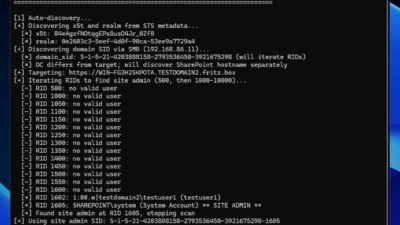
Microsoft SharePointに存在する2つの異なる脆弱性が組み合わさり、完全に機能する悪質な攻撃チェーンが誕生しました。この強力な組み合わせにより、攻撃者は正規のユーザーアカウントを一切必要とせずに、標的サーバー上で任意のコードをリモートから実行できてしまいます。最初の脆弱性は巧妙なな
Microsoft SharePoint Serverの管理者に対し、直ちにアップデートを適用するよう呼びかけが行われています。研究者らが、インターネットに公開されたオンプレミスのSharePoint Serverに対して未認証のリモートコード実行を可能にする2つの脆弱性を組み合わせた攻撃連鎖を、攻撃者が探索している
Microsoft SharePoint Serverの管理者に対し、2件の脆弱性を組み合わせることで外部公開されているオンプレミスサーバー上で未認証のリモートコード実行が可能になるとして、パッチ適用が呼びかけられています。 これらの脆弱性はCVE-2026-55040とCVE-2026-63520として追跡されてお
セキュリティ企業Rapid7が火曜日に公開したMicrosoft SharePointの重大な脆弱性を突く実証コード(PoC)が、すでに攻撃で使われています。 CVE-2026-55040として追跡されているこの認証バイパスの脆弱性は、JWTトークンの検証処理に存在し、権限を持たない攻撃者がSharePointのサイ
Microsoft SharePoint Serverで新たに発見された脆弱性CVE-2026-63520を悪用すると、攻撃者が影響を受けるシステム上でリモートから任意のコードを実行できるおそれがあります。Hacking& Cracking この脆弱性はCVSS v3.1で10点満点中8.1という深刻度に分類
すべての記事を読み込みました