
進化するClickFix攻撃、悪意あるペイロードの隠蔽をさらに巧妙化
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
攻撃者はClickFixの手口を改良し、被害者が「信頼できる操作」を実行し終えるまでペイロードを隠すようになっています。最近の2つの事例がその実態を示しています。ClickFixは、ここ数年で代表的なソーシャルエンジニアリング手法となりました。人間の問題解決への意欲やソフトウェアへの信頼を巧みに突くためです。典型的なC
ブラウザキャッシュに画像を装ってVBScriptペイロードを隠し、被害者を騙してWindowsの「ファイル名を指定して実行」からコマンドを実行させる時点で、すでにスクリプトが端末内に存在している状態にするClickFixキャンペーンが確認されました。 Microsoft Threat Intelligenceは
ロシアと関係する高度な持続的脅威(APT)アクターが、フィッシングとマルウェア配布の手口をかつてない規模に広げています。このアクターは2年前、MicrosoftおよびDOJ(米司法省)などの米当局によって大きな打撃を受けました。最近の攻撃では、従来のClickFix戦術をやめて新たな手法に切り替えており、より多くの標的
ロシア政府と関係する脅威アクター「Star Blizzard」が、2026年にサイバースパイ活動を拡大させています。Microsoftが「RedFlick」として追跡しているフィッシングとマルウェア配布の手法を用いたものです。 Microsoft Threat Intelligenceによると、このグループは米国CI
Microsoftのサイバーセキュリティ研究者は、巧妙な新種のマルウェアフレームワークにより、攻撃者が侵害したネットワーク内に長期間潜伏できるとして警告を発しました。 「NeedyMantis」と名付けられたこのマルウェアは、少なくとも2025年10月から活動しています。 Microsoft Threat
これまで確認されていなかったマルウェアファミリーが、標的ネットワークへいったん侵入した攻撃者に、長期にわたるステルスアクセスを与えていることがわかりました。防御側は初期侵入への対策に重点を置きがちですが、侵害後の活動に対する死角が存在する可能性を示しています。「NeedyMantis」と名付けられたこのマルウェアはモジ
TerminalFixは被害者を騙して悪意あるPowerShellコマンドを実行させ、最終的に侵害ネットワークへのリバーストンネル確立に至る多段階攻撃を仕掛けます。 攻撃者は偽のCAPTCHAプロンプトを使って被害者を騙し、悪
TerminalFixと名付けられた高度なClickFix亜種のキャンペーンが確認されました。偽のCloudflare CAPTCHAプロンプトを使ってユーザーを騙し、攻撃者が制御するPowerShellコマンドを実行させる手口です。 このキャンペーンは従来型の情報窃取マルウェアを配布するのではなく、永続的なアクセス
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトのリンクを経由してパートナー先で製品を購入いただいた場合、収益が発生することがあります。 詳細はこちら ランサムウェアのテイクダウンは、犯罪組織のインフラの一部を断ち切ることができます。しかし
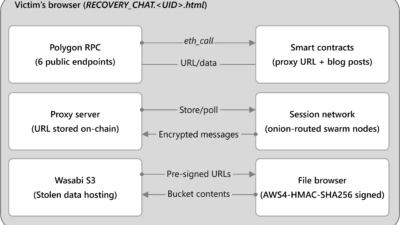
DeadLockは、従来型の侵入手口と、破壊されにくいよう分散化されたインフラを組み合わせた、金銭目的の新興ランサムウェアオペレーションです。 2025年7月に初めて確認されたこの攻撃は、企業データを暗号化すると同時に、窃取したデータの公開をちらつかせて脅迫する二重恐喝の手口を用います。データ管理 この暗号化ツールの
すべての記事を読み込みました