
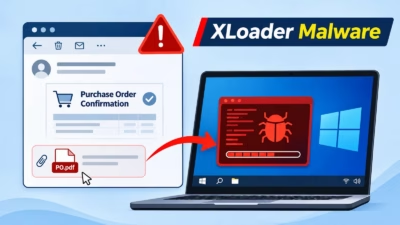
ハッカーがXLoaderマルウェアを発注確認メールに偽装、Windowsパソコンを感染させる
ハッカーが、発注確認を装ったフィッシングメールでXLoaderマルウェアを拡散しています。悪意のあるWord添付ファイルを使い、Windowsパソコンを乗っ取る手口です。 メールは受信者に対し、添付されたDOCXファイルを確認して注文内容を照合するよう求めます。しかし、このドキュメントには購買情報だけでなく、悪意のあ
ハッカーが、発注確認を装ったフィッシングメールでXLoaderマルウェアを拡散しています。悪意のあるWord添付ファイルを使い、Windowsパソコンを乗っ取る手口です。 メールは受信者に対し、添付されたDOCXファイルを確認して注文内容を照合するよう求めます。しかし、このドキュメントには購買情報だけでなく、悪意のあ
security 研究者によれば、Microsoftとの数カ月に及ぶ協議にもかかわらず、堅牢な対策はいまだ生まれていない
Microsoftは、Microsoft OutlookおよびWordに影響を与える3件の深刻な脆弱性を公開しました。いずれも、Microsoftの定例セキュリティ更新の一環として2026年6月9日にリリースされたものです。 CVE-2026-45456、CVE-2026-45458、CVE-2026-47635とし
Microsoftは、OutlookおよびWordに影響するリモートコード実行(RCE)の重大な脆弱性群を公開しました。 これらの脆弱性を悪用されると、攻撃者が標的システム上で任意のコードを実行できる可能性があります。 CVE-2026-45456、CVE-2026-45458、CVE-2026-47635として追跡
Microsoftは、攻撃者が組み込みのセキュリティ制御を回避できるMicros...

Officeユーザーにとっての警鐘として、Microsoftは2026年2月10...

Microsoftは、攻撃者がセキュリティ保護をバイパスできるようにするMicr...

Microsoftは昨日、9月のPatch Tuesdayの一環として、実環境で...

Microsoftは、Microsoft Wordから直接ドキュメントをKind...
Microsoftは、Windows版Wordがまもなく自動保存機能を有効にし、...