
WeedHackマルウェア、C2遮断後も偽Minecraftサイトで拡散継続 | eSecurity Planet
WeedHackのコマンド&コントロール(C2)インフラを遮断しても、その拡散は止まりませんでした。偽のMinecraftクライアントサイトや信頼されたホスティングサービスが、元のバックエンドが停止した後もマルウェアの配布を続けていたのです。 McAfeeが8月20日に発表した続報によると、1か月間の観測期間中
WeedHackのコマンド&コントロール(C2)インフラを遮断しても、その拡散は止まりませんでした。偽のMinecraftクライアントサイトや信頼されたホスティングサービスが、元のバックエンドが停止した後もマルウェアの配布を続けていたのです。 McAfeeが8月20日に発表した続報によると、1か月間の観測期間中
この悪意あるJavaアーカイブ(JAR)は、正規のCaffeineMC Lithiumパフォーマンスモッドの補助MODであるLithium Extras 0.15.0+mc1.21.1になりすましています。 13個あるモジュールのうち12個がメモリのトリミングやエンティティのカリングなど実際の最適化機能を実行するため
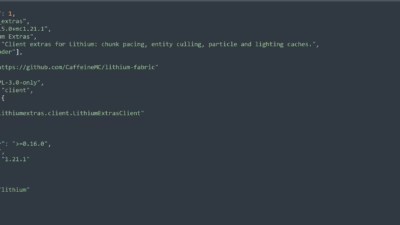
正規プロジェクトLithiumの補助ツールを装ったトロイの木馬化されたMinecraft最適化モッドが、パスワード窃取型マルウェア「Myth Stealer 3.2-FIX」の配布に使われていたことが判明しました。このマルウェアは、リモートアクセス、監視、永続化、さらには被害者への嫌がらせ機能まで備えています。Ant
Minecraftプレイヤーを狙った大規模なマルウェア拡散スキームが、7月に脅威アクターの悪意あるインフラが摘発された後も進化を続けています。 新たなレポートの中で、McAfeeの研究者は、「WeedHack」マルウェアキャンペーンに関連する悪意
このキャンペーンは以前、マルウェア・アズ・ア・サービス(MaaS)方式の攻撃で116,000人以上のゲーマーに感染していました。McAfeeによる以前の調査でこのキャンペーンの指令サーバー(C2)インフラは一度破壊されましたが、攻撃者は依然として悪質なウェブサイトやダウンロードファイルを使ってWeedHackのペイロ
マルウェア・アズ・ア・サービス(MaaS)型の攻撃キャンペーン「WeedHack」が、感染したMinecraftクライアントやMODを配布する新たな拡散の波を見せています。攻撃者は当初のコマンド&コントロール(C2)インフラが遮断された後も、活動を継続しているとのことです。 研究者らは、人気のMinecraftプロジ

ゲームフォーラムやDiscordで現在出回っている「検出回避」を謳う偽Xeno Roblox Executorは、Powercat Javaステーラーを仕込む武器化されたローダーであることが判明しました。Powercatは多段階型のRAT兼インフォスティーラーで、Discord、Roblox、Minecraft、暗号
正規ツールを探すプレイヤーを直接狙うマルウェアキャンペーンが、人気のRobloxスクリプト実行ツール「Xeno」の「検出回避版」を装って拡散しています。各種ゲーミングフォーラムやDiscordコミュニティを通じて宣伝されているこの偽チートは、多段階のJava感染チェーンを起動し、あからさまな場所に潜伏する形で発見を逃れ

「Weedhack」と呼ばれる新たなサイバー脅威が、人気のMinecraftモッドを悪用してパスワードを窃取し、ゲームアカウントを乗っ取り、ウェブカメラを通じてプレイヤーを監視しています。 少なくとも2026年1月からMalware-as-a-Service(MaaS)として運用されているこの低価格なツールキットは、
Weedhackは、Minecraftプレイヤーを狙うことに特化して設計されたMalware-as-a-Service(MaaS)オペレーションであり、少なくとも2026年1月から活動を続けています。 このサービスは、認証情報の窃取、暗号資産ウォレットの抜き取り、アカウントの乗っ取り、そして完全なリモートアクセス機能
すべての記事を読み込みました