
AIエージェントのワークフロー、信頼された開発者ツールを通じて認証情報を漏えいさせる恐れ
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。 問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を
現在位置: ホーム / ハッキングツール / numbat – AIコーディングエージェントのエンドポイント可視化とフォレンジクス AIコーディングエージェントがプロジェクトの.envファイルを読み込み、続けてcurlを実行したとします。通常のエンドポイントセキュリティから見れば、開発者が同じ操作をしているのとほとんど
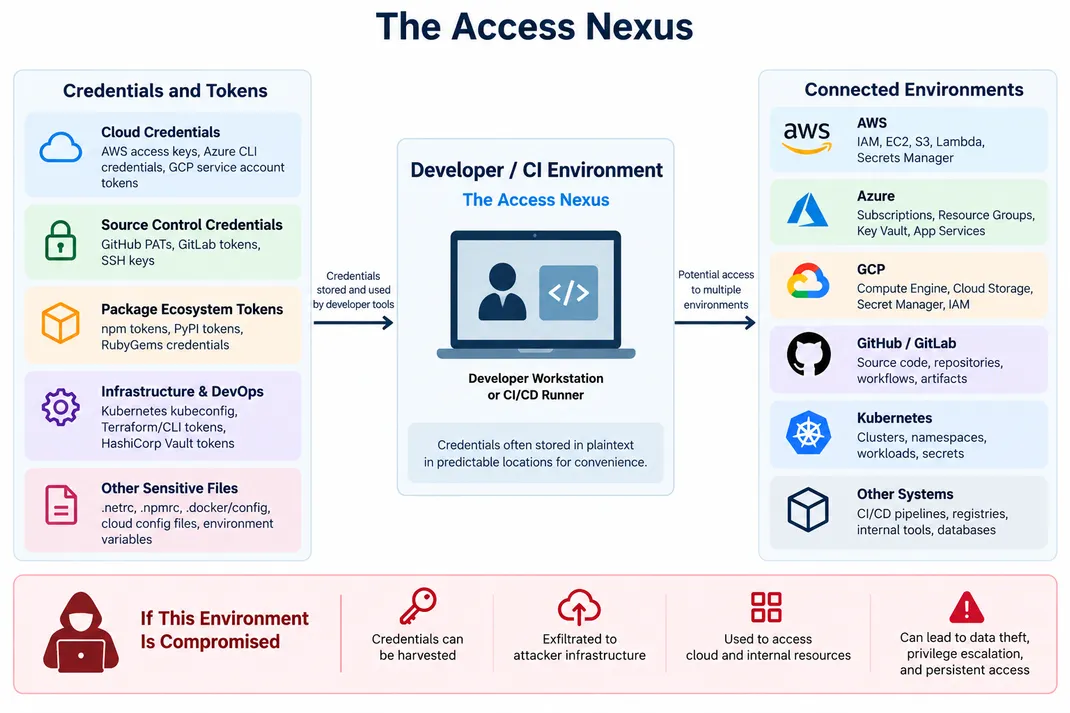
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ
MITRE ATT&CKは、セキュリティチームが攻撃者の行動を説明するための共通言語です。ただし、この言語は進化を続けています。新バージョンが出るたびに、戦術や技術の分類が見直されます。対応が遅れたプラットフォームは、更新を取り逃すだけではありません。本来なら理解を助けるはずの脅威を、誤って分類してしまうおそれ
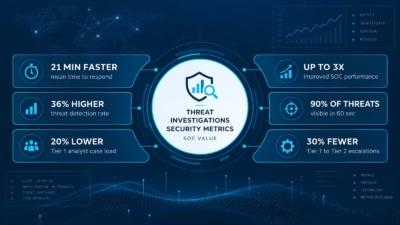
MSP型セキュリティサービスプロバイダー(MSSP)にとって、静かな月はむしろ成功の証と言えます。ランサムウェアの発生も、重大なアカウント侵害も、業務中断もなければ、それは防御がきちんと機能していたことを示しているからです。 しかし、見出しになるようなインシデントが起きなかったからこそ、クライアントから厄介な質問を受
Intelligence Center 3.9のリリースを発表できることを嬉しく思います。今回のリリースは、AIの活用方法における柔軟性の向上と、進化し続ける業界標準に脅威インテリジェンスを常に適合させることに重点を置いています。 AI活用ワークフローの選択肢が拡大 Intelligence Centerは、既存の対応
CISAはサイバー囮としてハニーポット、誘導策、ハニートークンの導入を組織に呼びかけました囮はLOTL(環境寄生型)活動の検知や高精度アラートの生成を通じてゼロトラストを補完しますガイダンスでは、トリップワイヤーやパンくず、MITRE ATT&CK/Engageの手順を用いた、拡張可能な実装方法を示してい
CISAは重要インフラ組織に対し、偽のファイルやアカウント、認証情報をネットワーク内に仕込み、境界防御を突破した後の攻撃者を捕捉するよう促しました。 9月16日に公開されたサイバーデコイに関するガイダンスは、同機関がこのプロセスを詳細に扱った初めての文書です。ガイダンスは、侵入者が最終的にはある程度のアクセス権
サイバーデセプション(欺瞞)技術はこれまで、潤沢なリソースを持つセキュリティチームの専売特許とされてきましたが、CISAが新たに発表したガイダンス「Using Cyber Decoys to Strengthen Detection and Response」は、この状況を変えようとする試みです。 な
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、偽の認証情報やシステム、データ、サービスなどのサイバーデコイ(囮)を導入するよう組織に呼びかけました。この戦略は、攻撃者をより早期に発見し、侵害後の検知能力を高めることを目的としています。Datagovernance consulting 2026年9月1
すべての記事を読み込みました