
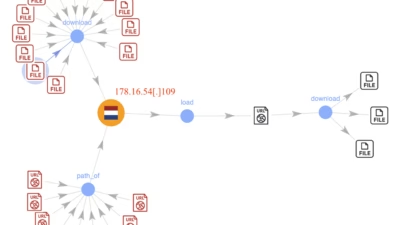
マルウェアC2通信の45%、DNSを迂回しIPアドレスへ直接接続
多くの防御システムは、外部への悪意ある通信を把握する主な手段としてドメイン名クエリを監視しています。しかし近年、マルウェアファミリーはこの手法を回避する傾向を強めており、コマンド&コントロール(C2)サーバーと生のIPアドレスで直接通信することで、DNSフィルターが介入する余地を与えないケースが増
多くの防御システムは、外部への悪意ある通信を把握する主な手段としてドメイン名クエリを監視しています。しかし近年、マルウェアファミリーはこの手法を回避する傾向を強めており、コマンド&コントロール(C2)サーバーと生のIPアドレスで直接通信することで、DNSフィルターが介入する余地を与えないケースが増
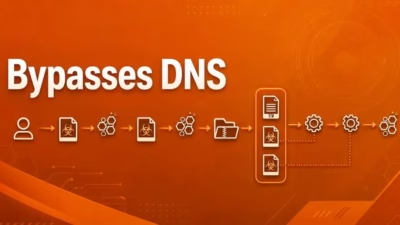
コマンド&コントロール(C2)活動を示すマルウェアサンプルのうち、ほぼ半数がドメイン名を使わずIPアドレスに直接接続していることが、Unit 42の調査で明らかになりました。 この手法により、多くのセキュリティツールが悪意あるインフラの特定・遮断・シンクホール化に利用しているDNSルックアップの過程が省かれてしまいま