
F5とJuniper Networks、重大な脆弱性を修正
F5とJuniper Networksは、両社の製品に存在する数十件の脆弱性に対するパッチを公開しました。この中には、重大度が「クリティカル」のリモートコード実行(RCE)の欠陥も含まれています。 セキュリティおよびアプリケーションデリバリーを手がけるF5は、NGINXの11件のセキュリティ上の欠陥に対する修正を発表
F5とJuniper Networksは、両社の製品に存在する数十件の脆弱性に対するパッチを公開しました。この中には、重大度が「クリティカル」のリモートコード実行(RCE)の欠陥も含まれています。 セキュリティおよびアプリケーションデリバリーを手がけるF5は、NGINXの11件のセキュリティ上の欠陥に対する修正を発表
F5は2026年10月14日、NGINX Plus、NGINX Open Source、および関連する複数の製品に影響を及ぼす3件のメモリ破損の脆弱性を公開しました。 特定の設定と悪用条件が重なった場合、これらの脆弱性によってリモートの攻撃者がサービスを妨害したり、悪意あるコードを実行したりする可能性があります。 3
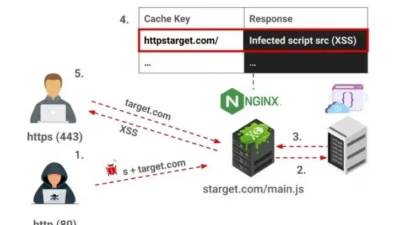
セキュリティ研究者らが、Nginxの脆弱な実装に対してアクセス制御の回避、機密キャッシュページの露出、サービス拒否(DoS)状態の誘発、さらには格納型クロスサイトスクリプティング(XSS)攻撃の実行を可能にする新たなキャッシュポイズニング手法「キャッシュキーインジェクション」を明らかにしました。セキュリティ脆弱性レポ
「キャッシュキーインジェクション」と呼ばれる新たなキャッシュポイズニング手法が公表されました。この手法を使えば、攻撃者はアクセス制御を回避し、キャッシュされた機密コンテンツを露出させ、サービス拒否(DoS)状態を引き起こし、さらには脆弱なNginx環境に永続的なクロスサイトスクリプティング(XSS)ペイロードを仕込め
Tom Stacey氏は、プロキシ、CDN、バックエンドアプリケーションがHTTPトラフィックを解析する方法の違いによって、注入された改行文字が重大なデシンクロナイゼーション(desync)脆弱性へと変わり得ることを実証しました。 CRLF(carriage return and line feedの略)とは、HTT
新たに公表されたNGINXのStreamモジュールにおける重大な認証前ヒープバッファオーバーフロー脆弱性、CVE-2026-42533として追跡されているこの問題は、未認証のリモート攻撃者がワーカープロセスをクラッシュさせ、任意コード実行を達成できる可能性があります。 この脆弱性のCVSS v4.0スコアは9.2で、
NGINXの開発元であるF5は、危険な不具合に関する新たなセキュリティ勧告を先日公開しました。この脆弱性にはCVE-2026-42533という識別番号が割り当てられています。特定の設定下では、攻撃者がこの弱点を容易に悪用できる恐れがあります。その結果、攻撃によってNGINXのワーカープロセスがクラ
新たに公表された脆弱性は、デジタルインフラがいかに基盤ライブラリに深く依存しているかを改めて浮き彫りにしています。Vulnerabilityscanning tools Okta Red Teamは最近、OpenSSLに存在するサービス拒否(DoS)の欠陥「HollowByte」を発見しました。この脆弱性を悪用すると

F5は水曜日、NGINXとBIG-IPに存在する8件の脆弱性を修正する定例外セキュリティアップデートを発表しました。 最も深刻な脆弱性はCVE-2026-42533(CVSSスコア9.2)で、NGINX PlusおよびNGINX Open Sourceに存在するクリティカルな問題です。細工されたHTTPリクエストを介
F5は、NGINX PlusおよびNGINX Open Sourceに影響する3件の脆弱性に関するセキュリティアドバイザリを公開しました。これらの脆弱性は、未認証の攻撃者によってワーカープロセスのクラッシュを引き起こされたり、限定的なメモリ内容を漏洩させられたり、特定の条件下ではコードを実行される恐れがあるというもの
すべての記事を読み込みました