
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
React 19の特定の脆弱なリリースを使用するReact Server Componentsの環境で、セキュリティ上の脆弱性が確認されました。Cybersecurityconsulting 攻撃者はこの欠陥を悪用し、細工したHTTP POSTリクエストによってサービス拒否(DoS)状態を引き起こすことができます。詳
React Server Componentsに、深刻度「高」のサービス拒否(DoS)の脆弱性が見つかりました。細工したHTTP POSTリクエストを1回送るだけで、脆弱なNext.jsサーバーを停止させられる恐れがあります。 この脆弱性は「CVE-2026-23870」として追跡されており、CVSSスコアは7.5で
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
Axiosのメンテナーは、深刻度の高いセキュリティ脆弱性を複数公表しました。これらを悪用されると、攻撃者がサーバーサイドアプリケーションのプロキシやDNSの制御を回避し、内部サービスやクラウドのメタデータエンドポイントに対してサーバーサイドリクエストフォージェリ(SSRF)を仕掛けられる可能性があります。 最も深刻な
Axiosのメンテナーは、広く利用されているJavaScript用HTTPクライアントAxiosに影響する一連のセキュリティ脆弱性を公表しました。サーバーサイドリクエストフォージェリ(SSRF)、サービス拒否(DoS)、プロキシ制御の回避、プロトタイプ汚染によるリクエスト改ざん、ソケットハイジャックなどを引き起こす恐
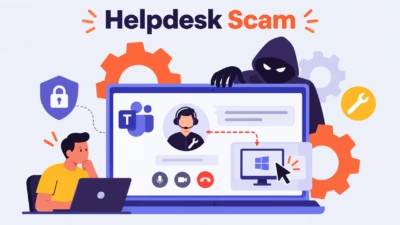
攻撃者がMicrosoft Teamsの外部連携機能を悪用し、社内のITサポートやヘルプデスク担当者になりすまして従業員PCの遠隔操作権限を得たうえで、企業の重要インフラへ侵入を進めるという、人手による標的型侵入キャンペーンが確認されました。 このキャンペーンはMicrosoft Teamsの脆弱性を悪用するものでは
攻撃者は従業員をだまし、画面共有中にリモート操作要求を承認させたり、Quick Assistを開かせてアクセスコードを提供させたりします。侵入に成功すると、正規のリモート管理・サポートツールを使ってデバイスを制御します。 その後、PowerShellを実行してクラウドストレージから悪意のあるMSIパッケージをダウンロ
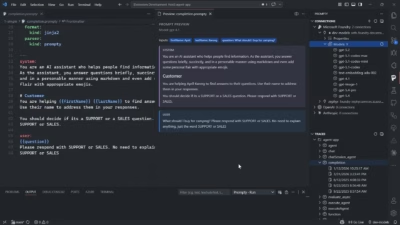
マイクロソフトが公開している、大規模言語モデル上でアプリケーションを構築するためのオープンソースプロジェクト「Prompty」に、重大な脆弱性が見つかりました。この欠陥を悪用すると、特別に細工された.promptyファイルが通常のテンプレート処理から逸脱し、Node.jsプロセスの権限で任意のJa
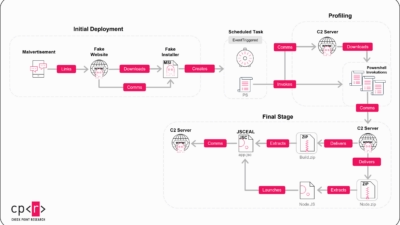
コンパイルされたコードは、もはやJSCealを守る難攻不落の殻としては機能しません。Check Pointの専門家チームは最近、完全に静的な難読化解除手法を開発しました。この革新的な手法は、隠されたマルウェアを読解可能な疑似コードへと効果的に変換します。重要な点は、動的実行を一切必要とせずにこれを
すべての記事を読み込みました