
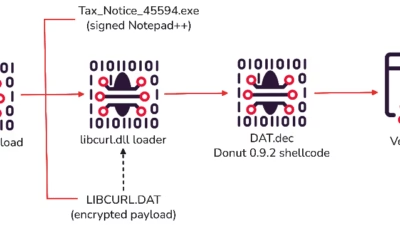
署名済みNotepad++を悪用しVenomRATをWindowsに配布する「PAPERMILL」マルウェアキャンペーン
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
PAPERMILLと呼ばれる新たに確認されたフィッシング活動が、正規に署名されたNotepad++実行ファイル、DLLサイドローディング、そして多層のメモリ内ローダーを悪用し、Windowsシステムに VenomRAT をインストールしていることが判明しました。 このキャンペーンはインドの受信者を狙った税務監査を装っ
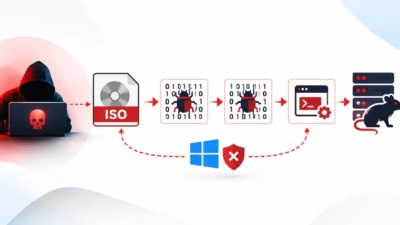
PAPERMILLと名付けられた新たな脅威クラスターが、税務監査を装ったフィッシングメールを用いてWindowsユーザーにVenomRATマルウェアを配布していることが確認されました。 このキャンペーンでは、ISOディスクイメージファイル、DLLサイドローディング、アンチ解析チェック、そしてメモリ内ローダーを悪用する
CERT-UAは、脅威クラスターUAC-0099の戦術に重大な変化があったことを公表しました。正規のNotepad++ 8.8.3実行ファイルを悪用してマルウェアをサイドロードする新たな感染チェーンに加え、アップグレード版のMATCHBOIL.V2ローダー、そしてLUNCHPOKEおよびBURNYBEARという2つの
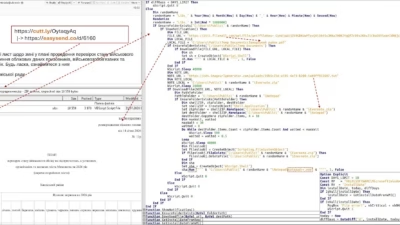
CERT-UAは、脅威クラスターUAC-0099に関する警告を発表しました。この攻撃者集団は、正規のNotepad++アプリケーションを悪用し、プラグインに偽装した悪意あるDLLを読み込ませる手法へとマルウェア配布方法を刷新しています。 2026年の夏半ば以降観測されているこのキャンペーンでは、新たに確認された2つの

ウクライナCERTは、正規のNotepad++アプリケーションと、プラグインに偽装してシステムに永続化する悪意あるユーティリティ「LunchPoke」を含むアーカイブを配布する攻撃を発見しました。 この攻撃キャンペーンは、UAC-0099として追跡されている脅威クラスターによるものとされています。同クラスターは主にウ
Notepad++の開発チームはバージョン8.9.7をリリースし、5件のセキュリティ脆弱性に対処しました。内容はスタックバッファオーバーフローから、内蔵アップデーターや設定ファイルにおけるパストラバーサルの欠陥まで多岐にわたります。 開発者やITシステム管理者を含む数百万人のWindowsユーザーが利用するこの広く普
Notepad++は、コードネーム「Slava Ukraini」となるバージョン8.9.7をリリースしました。このアップデートでは、セッションファイル処理、環境変数展開、ZIP展開、マクロ検証、Windowsインストールプロセスに関連する5件のセキュリティ脆弱性が修正されています。Securityaudit serv

広く使われているこのオープンソースエディタの2つの欠陥は、改ざんされた設定ファイルを通じて引き起こされる可能性があり、プロジェクトのメンテナーがセキュリティアップデートを公開した。 Notepad++における2件の任意コード実行の脆弱
被害規模の広がり セキュリティアナリストが、広く普及しているテキストエディタNotepad++において、複数の深刻な脆弱性を発見した。その中の一つは、ソフトウェアのネイティブ機能を通じて任意コードの実行を可能にするものである。この構造的な問題は、世界中の数百万人のユーザーを危険にさらしている。Notepad++はWi
Notepad++は、特定の条件下で任意コードの実行を可能にする重大な欠陥を含む複数のセキュリティ脆弱性に対処するため、バージョン8.9.6.1をリリースしました。 この更新は2026年5月26日に公開され、CVE-2026-48770、CVE-2026-48778、CVE-2026-48800として追跡される3つの
すべての記事を読み込みました